Vercel 2026 年 4 月安全事件:Context.AI OAuth 妥协、暴露的环境变量以及团队下一步应该做什么
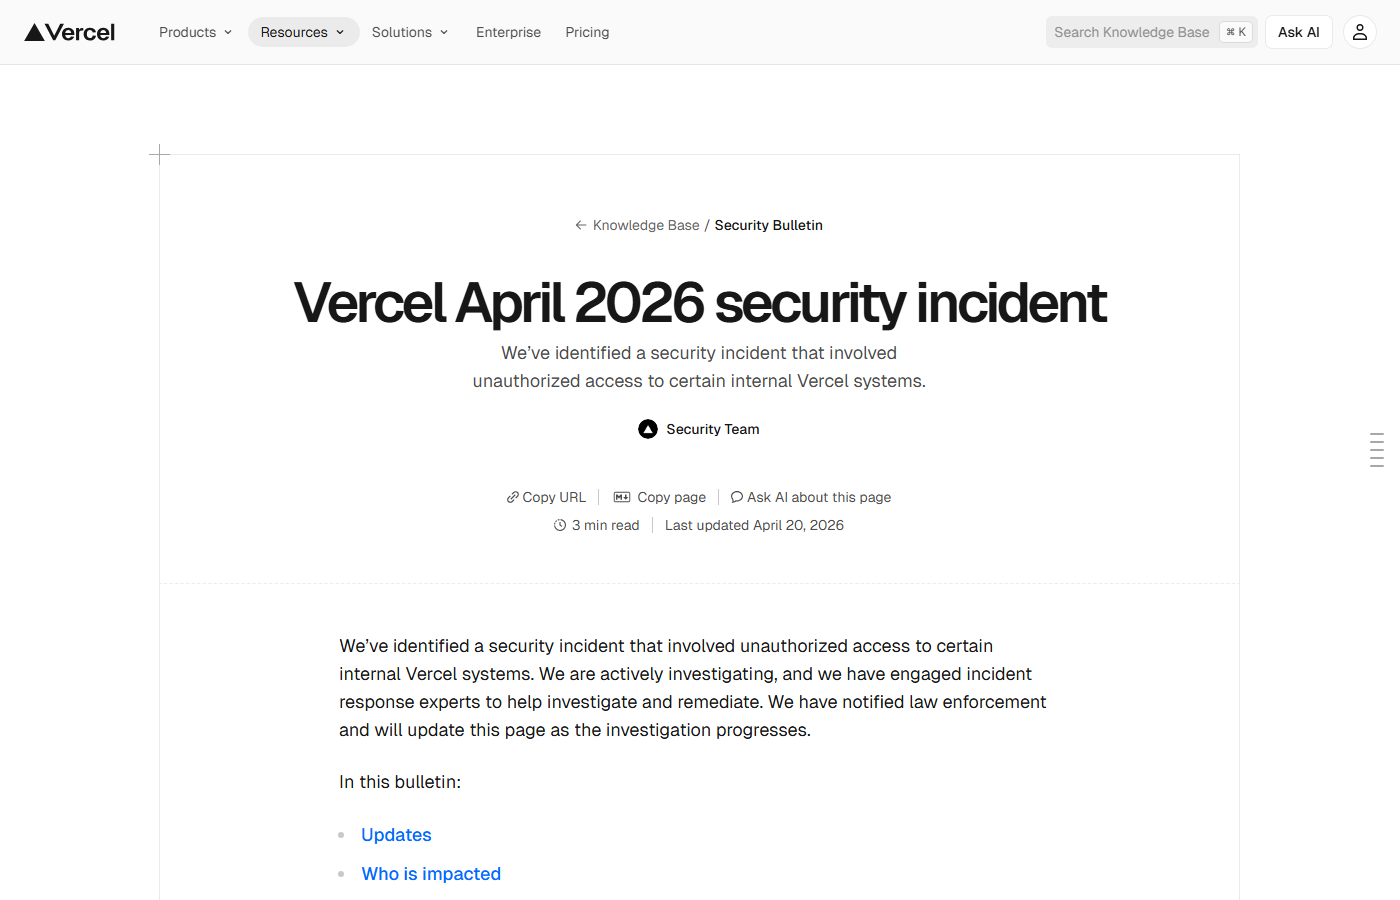
2026 年 4 月 19 日,Vercel 发布了有关未经授权访问某些内部系统的安全公告。 (CI) 该事件后来与通过 Google Workspace OAuth 应用程序对第三方 AI 工具 (Context.AI) 的入侵有关。这种组合很重要,因为该模式比 Vercel 更广泛:OAuth + 供应商工具 + 广泛的范围可以悄然成为通往生产边界的最短路径。
这是针对工程领导者和安全团队的简洁简介:
- Vercel 证实的
- 正在报道的内容与刚刚声称的内容
- 您在接下来的一小时、一天和一周内应该检查什么
发生了什么(已确认)
Vercel 的公告指出:
- Vercel 发现了一起涉及未经授权访问某些内部系统的安全事件。
- Vercel 聘请了事件响应专家并通知了执法部门。
- 有限的客户群体受到了影响,Vercel 正在直接与受影响的客户互动。
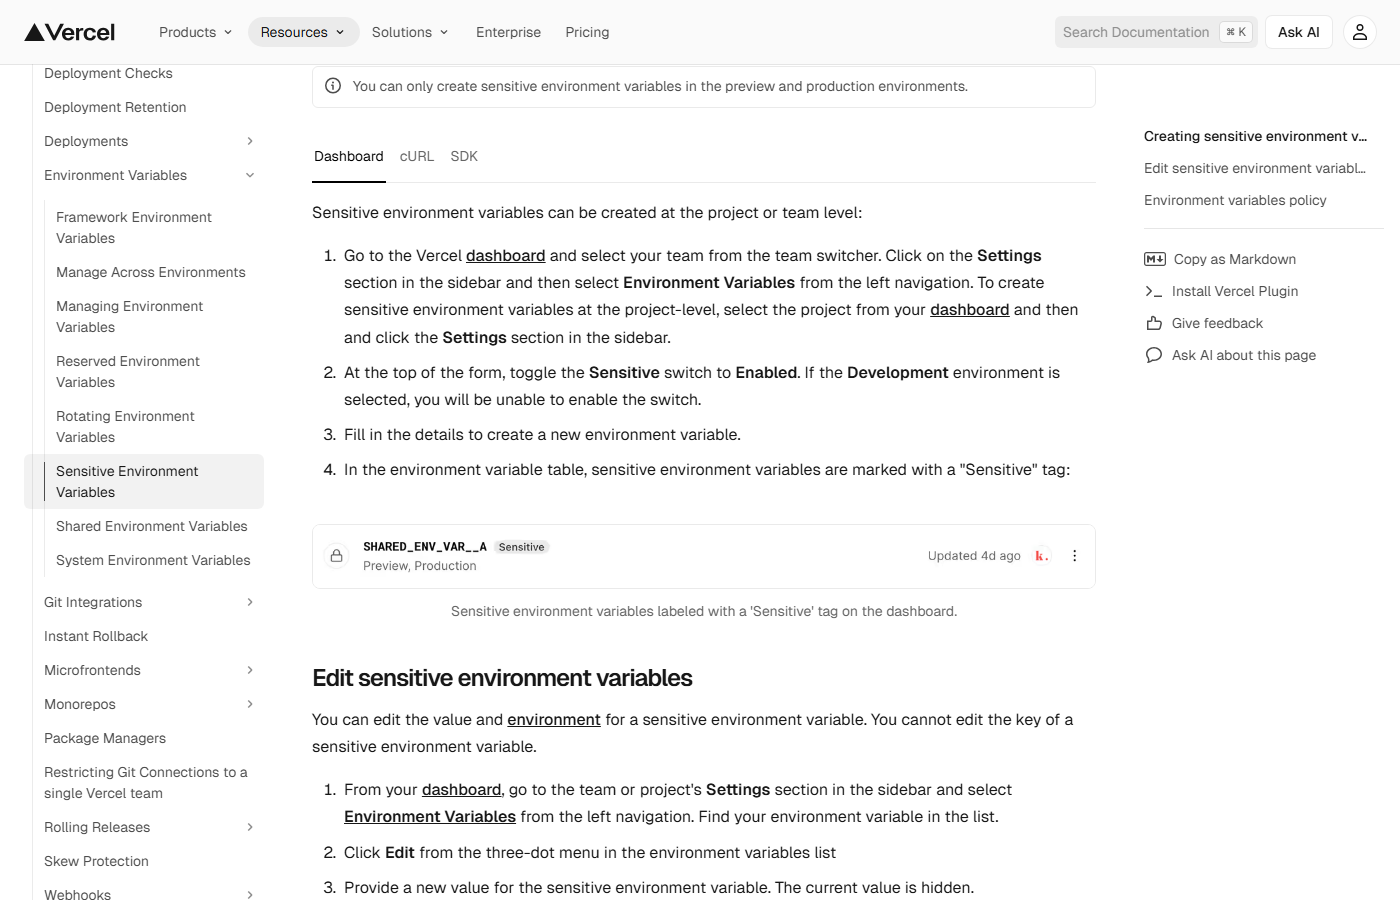
- Vercel 建议客户检查环境变量并使用 敏感环境变量 功能。 (Vercel docs)
同一公告中的后续更新包括明确的妥协指标 (IoC):Google Workspace OAuth 应用客户端 ID Vercel 建议管理员立即检查。
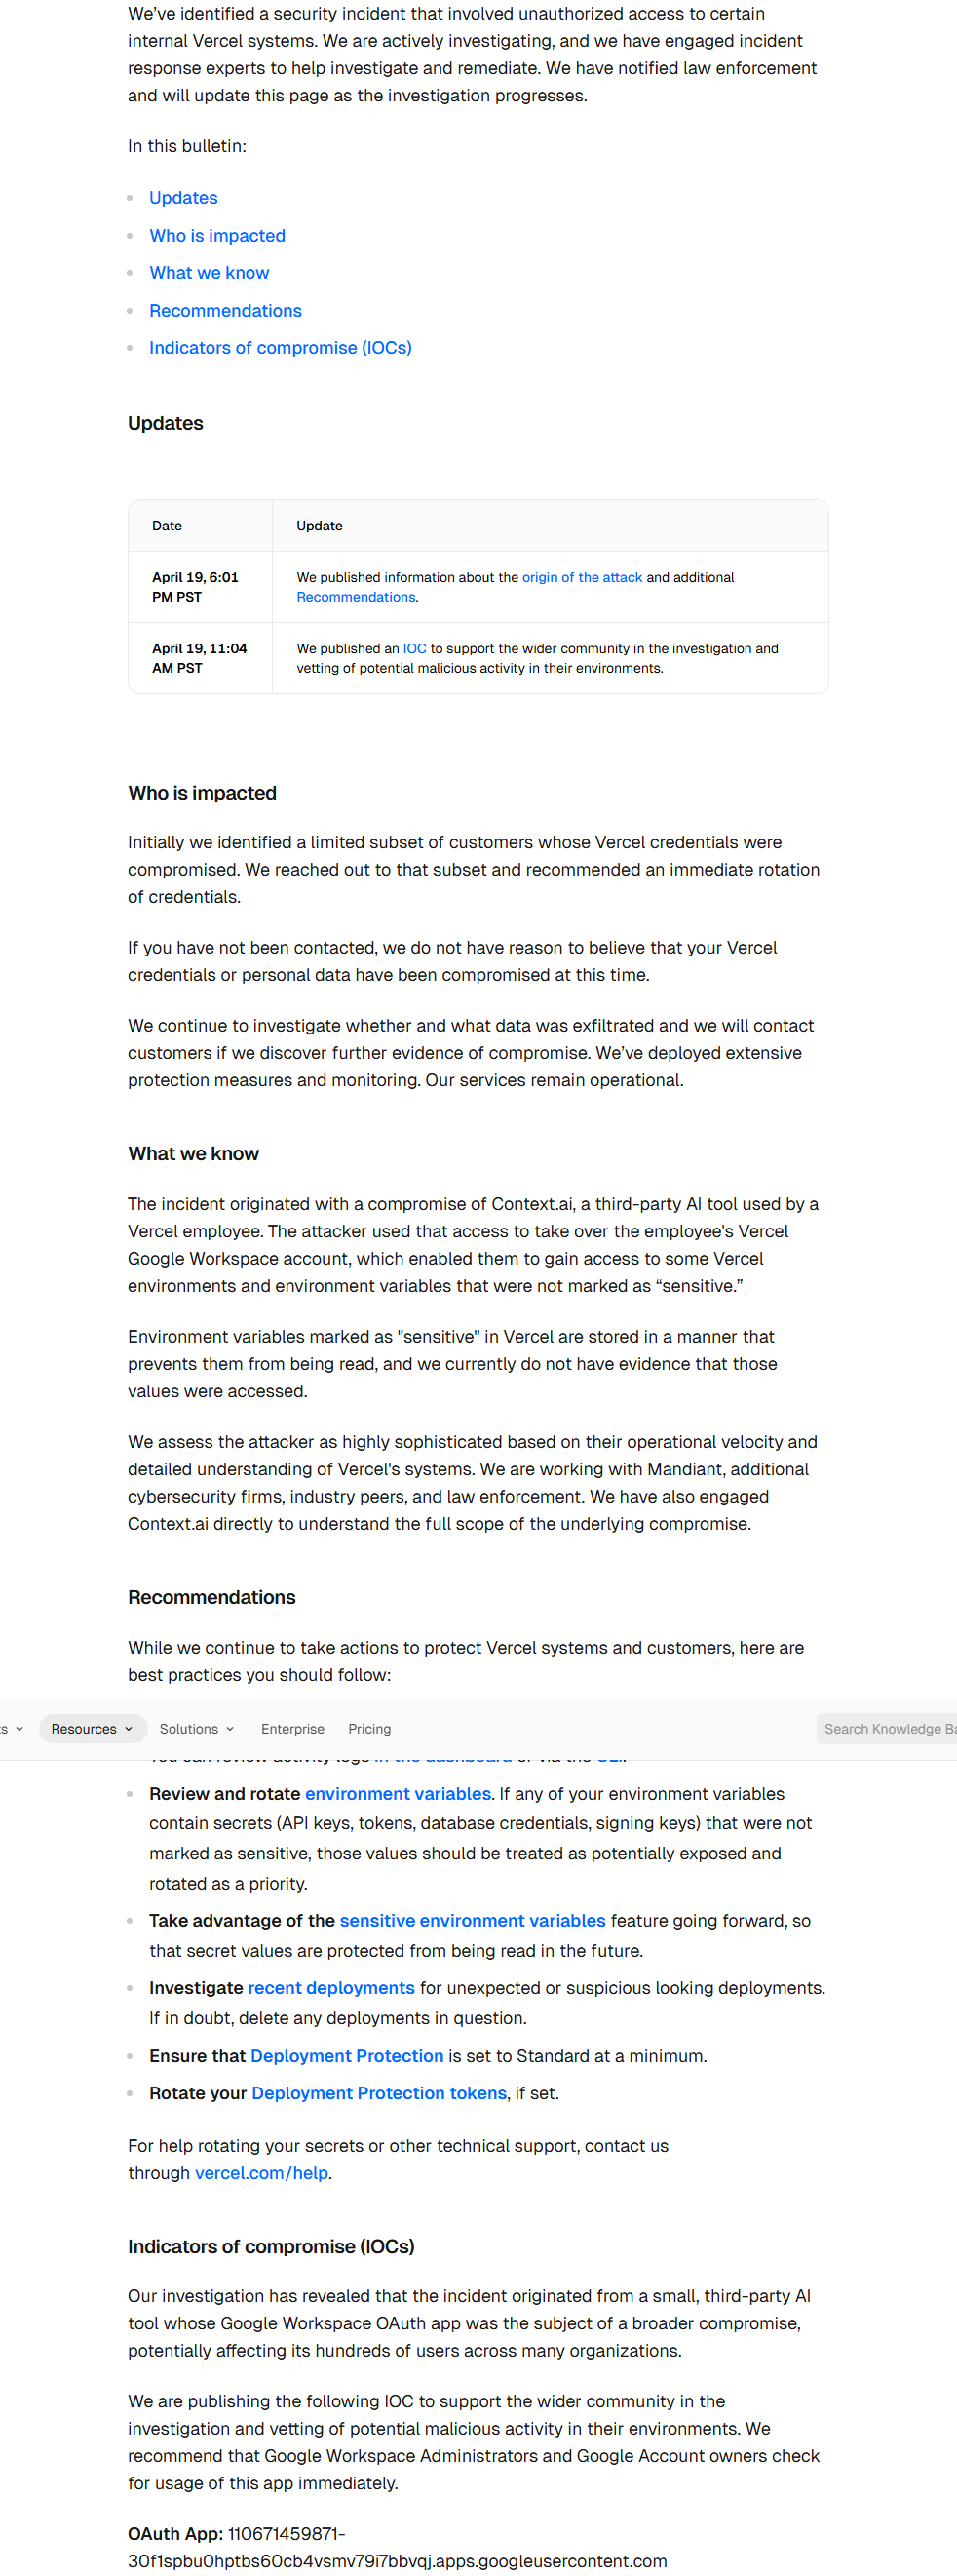
IoC(OAuth 应用程序客户端 ID):
API
如果您是 Google Workspace 管理员,请检查应用访问控制并调查此客户端 ID 是否出现在您的环境中。 (Google Admin Help)
可能暴露的内容(已确认与未知)
Vercel 文章中最重要的操作细节是以下之间的区别:
- 标记为 敏感 的环境变量
- 未标记为敏感的环境变量
Vercel 表示,标记为“敏感”的变量以不可读的格式存储,从而防止它们被读取,并且建议轮换任何不被视为“敏感”的秘密。
我们未公开(截至撰写本文时,2026 年 4 月 20 日)完整披露所访问的确切客户、项目和代币。如果您在 Vercel 上进行生产,实际反应是假设暴露是可能的,直到内部证据证明情况并非如此。
为什么这个事件比 Vercel 更大
这一事件凸显了一个现代现实:边界通常是 OAuth 授权。
如果第三方工具遭到破坏,并且它已经具有进入您的身份环境的 OAuth 路径,则攻击者不需要您的密码。他们需要:
- 现有的同意书(或创建同意书的方法)
- 足够的范围来枚举有用的数据
- 在检测之前有足够的时间进行调整
这也是为什么“影子人工智能工具”不是政策问题。它们是一个访问控制问题。
正在报告的内容(在确认之前视为未经验证)
关于此事件还有更多公开报道,包括有关数据被盗和勒索企图的指控。除非您得到供应商或内部证据的直接确认,否则将索赔视为未经验证。
- 外部报道:BleepingComputer
即时清单(下一小时)
如果您使用 Vercel:
- 轮换存储为非敏感环境变量的任何内容,这些内容可能像秘密一样(API 密钥、签名密钥、数据库信用、Webhook 秘密、OAuth 客户端秘密、第三方令牌)。
- 启用敏感环境变量并将错误归档的机密重新分类为非敏感。 (Vercel docs)
- 审核与构建、部署和管理操作相关的令牌发行和特权会话(Vercel、Git 提供商、CI、云)。
如果您运行 Google Workspace:
- 搜索并调查 Vercel 公告中发布的 OAuth 应用程序客户端 ID。如果它存在于您的环境中,请将其视为高信号引线。 (Vercel bulletin)
- 撤销您不明确需要的第三方应用程序授权。 (Google Account help)
- 打开 OAuth 应用程序的白名单/管理员批准,以便新的第三方访问不会悄无声息地出现。 (Google Admin Help、Google Workspace blog)
中期修复(下周)
- 将“非敏感环境变量”视为一种设计味道。 在现代交付中,几乎每个环境变量在某个时刻都成为关键。
- 集中秘密,并尽可能将其从构建时便利店中移出(秘密管理器、KMS 支持的流程、短期凭证)。
- 减少 OAuth 爆炸半径:限制第三方应用程序访问,要求管理员同意危险范围,并持续审查授权。
- 仪器身份:您的检测需要查看 OAuth 授权、令牌重用以及来自受信任应用程序的异常访问。
竞争优势:事件准备作为一种工程习惯获胜的球队并不是“永远不会被击中”的球队。他们是这样的团队:
- 更快注意到
- 范围更快
- 旋转得更快
- 恢复无惊慌
这就是交付优势。它可以保护焦点。它保护信任。它使路线图不断前进。
如果您想要对您的云交付边界(OAuth 应用程序、CI/CD 信任边界、环境变量卫生、秘密和事件手册)进行高级领导的技术审查,SToFU Systems 可以提供帮助:从有限的干预开始,以可信的下一步行动结束。
- CI
- SToFU Systems
来源和进一步阅读(参考图)
-
事件和主要来源
-
Vercel 文档值得回顾
-
Google Workspace 控件(OAuth 和第三方应用)
-
Admin Help: Control which third-party & internal apps access Google Workspace data
-
Google Workspace blog: OAuth app whitelisting / API controls
-
OAuth 风险模式和过度访问
-
事件处理参考