ポータブル実行可能ファイル (PE) 形式
Portable Executable (PE) 形式は、Windows で次のような実行可能ファイルに使用される標準ファイル形式です。 .exe and .dll。と紹介されました Windows NT (1993) 両者の統一レイアウトとなった 32ビットと64ビット PE の内部構造をしっかりと理解することは、ウイルス対策エンジン、静的アナライザー、アンパッカー、インシデント対応ユーティリティなどのセキュリティ ツールを Windows 上に構築するための前提条件です。
PEの概要
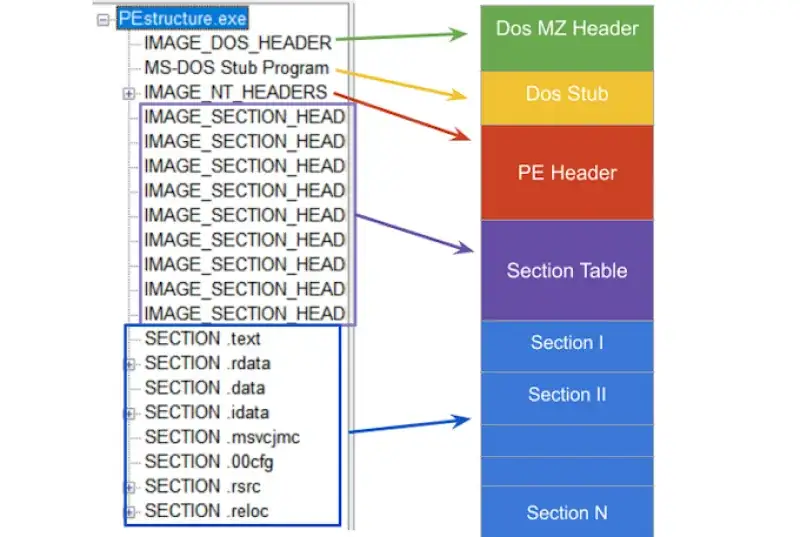
一般的な PE ファイルには次のものが含まれます。
- DOSヘッダー (
IMAGE_DOS_HEADER) レガシー互換性と NT ヘッダーの場所を特定するために使用されます。 - NTヘッダー (
IMAGE_NT_HEADERS32/64)、これには次のものが含まれます。IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64(名前は歴史的なもので、PE イメージには事実上必須です)
- セクションテーブル (の配列
IMAGE_SECTION_HEADER) - セクション など
.text,.rdata,.data,.rsrc、など - データディレクトリ (インポート、エクスポート、リソース、再配置、デバッグ、TLS など) ほとんどの PE 関連の構造体と定数は、 WinNT.h.
IMAGE_DOS_HEADER
IMAGE_DOS_HEADER は、MS-DOS 互換性のための従来の構造です。実際には、最も重要なフィールドは次の 2 つです。
e_magicDOS ヘッダーを識別する署名。 PE ファイルの場合は次のようにする必要があります 0x5A4D ASCIIに対応する 「MZ」 (IMAGE_DOS_SIGNATURE).e_lfanewファイルのオフセット (ファイルの先頭から) NTヘッダー (IMAGE_NT_HEADERS).
typedef struct _IMAGE_DOS_HEADER {
  WORD  e_magic;    // 0x5A4D ("MZ")
  WORD  e_cblp;
  WORD  e_cp;
  WORD  e_crlc;
  WORD  e_cparhdr;
  WORD  e_minalloc;
  WORD  e_maxalloc;
  WORD  e_ss;
  WORD  e_sp;
  WORD  e_csum;
  WORD  e_ip;
  WORD  e_cs;
  WORD  e_lfarlc;
  WORD  e_ovno;
  WORD  e_res[4];
  WORD  e_oemid;
  WORD  e_oeminfo;
  WORD  e_res2[10];
  DWORD e_lfanew;   // offset of IMAGE_NT_HEADERS
} IMAGE_DOS_HEADER, *PIMAGE_DOS_HEADER;
MZ and e_lfanew
「MZ」シグネチャの歴史
1980 年代初頭、MS-DOS は実行可能ファイルを他のファイル タイプから区別する簡単な方法を必要としていました。 「魔法の数字」 MZ 現在、この署名は PE 互換性の一部として残されています。に保管されています IMAGE_DOS_HEADER.e_magic as 0x5A4D.
IMAGE_NT_HEADERS (32 および 64)
NT ヘッダーは、実行可能ファイルのロードを標準化するために Windows NT とともに導入されました。次の 2 つの形式があります。
IMAGE_NT_HEADERS32IMAGE_NT_HEADERS64どちらにも次のものが含まれます。Signature(きっと 「PE\0\0」、別名IMAGE_NT_SIGNATURE)IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64Microsoft のドキュメント:- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers64
typedef struct _IMAGE_NT_HEADERS32 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER32 OptionalHeader;
} IMAGE_NT_HEADERS32, *PIMAGE_NT_HEADERS32;
typedef struct _IMAGE_NT_HEADERS64 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER64 OptionalHeader;
} IMAGE_NT_HEADERS64, *PIMAGE_NT_HEADERS64;
NT headers layout
IMAGE_FILE_HEADER
IMAGE_FILE_HEADER アーキテクチャ、セクション数、タイムスタンプ、属性などの高レベルでイメージを説明します。 Microsoft のドキュメント:
typedef struct _IMAGE_FILE_HEADER {
  WORD  Machine;
  WORD  NumberOfSections;
  DWORD TimeDateStamp;
  DWORD PointerToSymbolTable;
  DWORD NumberOfSymbols;
  WORD  SizeOfOptionalHeader;
  WORD  Characteristics;
} IMAGE_FILE_HEADER, *PIMAGE_FILE_HEADER;
主要なフィールド:
Machineターゲット CPU アーキテクチャ (例:IMAGE_FILE_MACHINE_I386,IMAGE_FILE_MACHINE_AMD64).NumberOfSections後続のセクションヘッダーの数。TimeDateStampUNIX エポック秒。デバッグ、バージョン管理、優先順位付けに役立ちます。SizeOfOptionalHeaderオプションのヘッダー構造のサイズ。Characteristics次のようなフラグ:IMAGE_FILE_EXECUTABLE_IMAGEIMAGE_FILE_DLLIMAGE_FILE_32BIT_MACHINEIMAGE_FILE_DEBUG_STRIPPED
IMAGE_OPTIONAL_HEADER (32 および 64)
名前にもかかわらず、このヘッダーは不可欠です。これには、メモリ レイアウト情報、エントリ ポイント、アライメント、サブシステム、および データディレクトリ 配列。 Microsoft のドキュメント:
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header64Highlights:
Magic0x10BPE32用または0x20BPE32+ (64 ビット) 用。AddressOfEntryPointエントリーポイントのRVA。ImageBase優先ロードアドレス。SectionAlignmentandFileAlignmentメモリ内とディスク上のアライメント。SizeOfImageandSizeOfHeadersメモリ内の画像サイズとヘッダーの合計サイズ。DataDirectory[]インポートテーブル、エクスポートテーブル、再配置、リソースなどへのポインタ。
IMAGE_SECTION_HEADER
PE は次のように分割されます。 sections、それぞれは次のように説明されます IMAGE_SECTION_HEADER。セクションは、ローダーおよびツールによって使用される基本的なマッピング単位です。 Microsoft のドキュメント:
#pragma pack(push, 1)
typedef struct _IMAGE_SECTION_HEADER {
  BYTE  Name[IMAGE_SIZEOF_SHORT_NAME];  // 8
  union {
    DWORD PhysicalAddress;
    DWORD VirtualSize;
  } Misc;
  DWORD VirtualAddress;
  DWORD SizeOfRawData;
  DWORD PointerToRawData;
  DWORD PointerToRelocations;
  DWORD PointerToLinenumbers;
  WORD  NumberOfRelocations;
  WORD  NumberOfLinenumbers;
  DWORD Characteristics;
} IMAGE_SECTION_HEADER, *PIMAGE_SECTION_HEADER;
#pragma pack(pop)
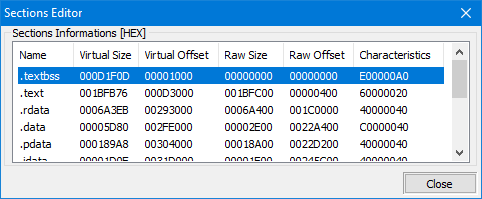
典型的なセクション名:
.text実行可能コード.rdata読み取り専用データ.data初期化された書き込み可能なデータ.bss初期化されていないデータ (多くの場合、仮想のみ).rsrcリソース 記事の画像: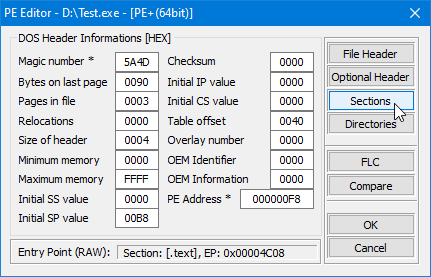
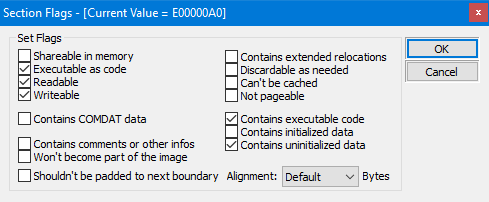
VirtualAddress と PhysicalAddress (ファイル オフセット)
PE では、多くのフィールドが次のように表現されます。 RVA (相対仮想アドレス)。 RVA は、メモリ内のモジュール ベースに対する相対アドレスです。ディスク上では、データは次のように配置されます。 ファイルオフセットRVA を使用してディスク上の何かにアクセスする必要がある場合は、RVA からファイル オフセットへの変換 (通常、と呼ばれます) を使用して変換する必要があります。 rva2offset).RVA vs file offset
輸入品
実行可能ファイルが外部関数 (たとえば、 user32.dll またはサードパーティ DLL)、それらの依存関係をリストします。 インポートディレクトリWindows ローダーはロード時にインポートを解決し、 インポートアドレステーブル(IAT) 実際の関数ポインタを使用します。通常、コンパイラは IAT を通じて間接呼び出しを生成します。Import table concept
IMAGE_IMPORT_DIRECTORY (インポート ディレクトリ テーブル)
インポート ディレクトリは次のシーケンスです。 IMAGE_IMPORT_DESCRIPTOR 構造物。各記述子は、インポートされた 1 つの DLL を記述します。
typedef struct _IMAGE_IMPORT_DESCRIPTOR {
  union {
    DWORD Characteristics;        // 0 for terminating null import descriptor
    DWORD OriginalFirstThunk;     // RVA to unbound IAT (lookup table)
  } DUMMYUNIONNAME;
  DWORD TimeDateStamp;
  DWORD ForwarderChain;
  DWORD Name;                    // RVA to DLL name
  DWORD FirstThunk;              // RVA to IAT (addresses after binding)
} IMAGE_IMPORT_DESCRIPTOR;
記事の視覚化:
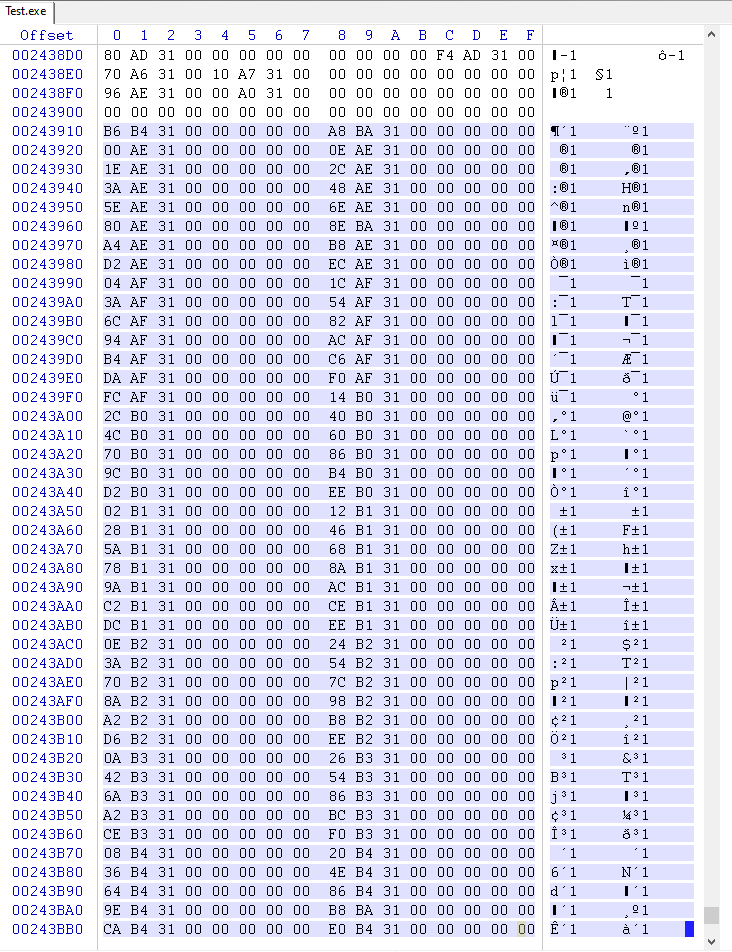
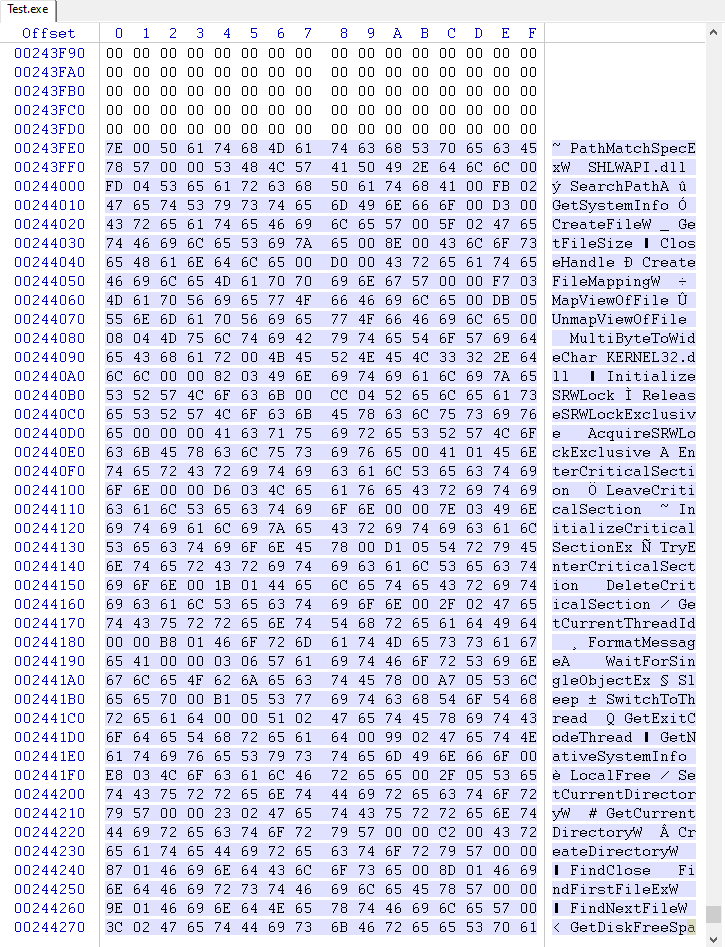
インポート呼び出しの仕組み
一般的なコンパイラ出力は、ローダーが一度入力するセルを介して呼び出します。
; x86
call dword ptr [_cell_with_address_of_function]
; x64
call qword ptr [_cell_with_address_of_function]
IAT callローダーは関数アドレスを IAT に 1 回書き込むだけで済み、コードはそれを介して呼び出しを続けます。
C++ インポート テーブル パーサー (x86 + x64)
以下はコンパクトで実用的なアプローチです。
- DOS ヘッダーと PE 署名を検証する
- からアーキテクチャを検出
IMAGE_FILE_HEADER.Machine - セクションとデータ ディレクトリを見つける
- RVA をファイル オフセットに変換 (
rva2offset) - 歩く
IMAGE_IMPORT_DESCRIPTORentries - インポートされた関数ごとに、名前によるインポートと順序によるインポートを検出します。
完全なリポジトリ: https://github.com/SToFU-Systems/DSAVE
alignUp
DWORD alignUp(DWORD value, DWORD align) {
  DWORD mod = value % align;
  return value + (mod ? (align - mod) : 0);
}
rva2offset
static constexpr int64_t kRvaError = -1;
int64_t rva2offset(const IMAGE_NTPE_DATA& ntpe, DWORD rva) {
  try {
    PIMAGE_SECTION_HEADER sec = ntpe.sectionDirectories;
    // If rva is inside headers, return as-is
    if (!ntpe.fileHeader->NumberOfSections || rva < sec->VirtualAddress) {
      return rva;
    }
    for (uint32_t i = 0; i < ntpe.fileHeader->NumberOfSections; i++, sec++) {
      DWORD secEnd = alignUp(sec->Misc.VirtualSize, ntpe.SecAlign) + sec->VirtualAddress;
      if (sec->VirtualAddress <= rva && secEnd > rva) {
        return (int64_t)rva - sec->VirtualAddress + sec->PointerToRawData;
      }
    }
  } catch (...) {
  }
  return kRvaError;
}
ウォークコアのアイデアをインポート
// Pseudocode outline
// 1) Find DataDirectory[IMPORT].VirtualAddress
// 2) Convert RVA -> file offset
// 3) Walk IMAGE_IMPORT_DESCRIPTOR until Name == 0
// 4) For each descriptor, walk thunk table until entry == 0
// 5) If high-bit set -> ordinal, else -> name (IMAGE_IMPORT_BY_NAME)
この記事のプロジェクトでは、x86 と x64 の両方のサポートを含め、すぐに使用できる形式でこれを実装しています。
使用したツール
- PEツール: https://github.com/petoolse/petoolsOpen-source PE ヘッダー フィールドを操作するためのツール。 x86 と x64 をサポートします。
- WinDbg: https://learn.microsoft.com/en-us/windows-hardware/drivers/debugger/debugger-download-toolsMicrosoft システムデバッガ。
- x64dbg: https://x64dbg.com/Lightweight Windows 用のオープンソース デバッガー。
- ウィンヘックス: http://www.winhex.com/winhex/hex-editor.htmlUniversal フォレンジック、リカバリ、および低レベルのデータ編集用の 16 進エディタ。
次は何ですか
元の記事で提案されている次のステップ:
- ファジーハッシュモジュールを構築する
- ブラックリストとホワイトリストについて話し合う
- PE の解析と分析に関するツールを拡張する 記事に関する連絡先:articles@stofu.io