Portable Executable (PE)-formatet
Portable Executable (PE)-formatet er standard filformatet som brukes av Windows for kjørbare filer som f.eks. .exe and .dll. Den ble introdusert med Windows NT (1993) og ble det enhetlige oppsettet for begge 32-bit og 64-bit programmer.En solid forståelse av PE-innbygg er en forutsetning for å bygge sikkerhetsverktøy på Windows, inkludert antivirusmotorer, statiske analysatorer, utpakkere og hendelsesresponsverktøy.
PE på et øyeblikk
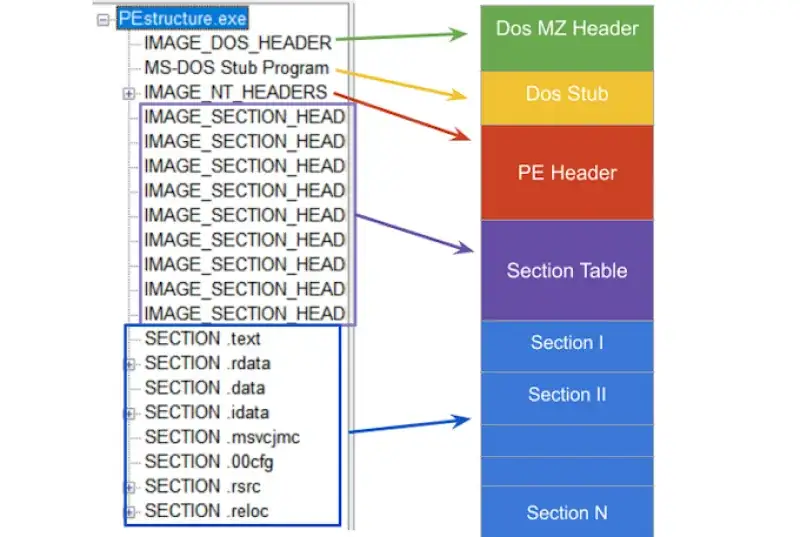
En typisk PE-fil inneholder:
- DOS-overskrift (
IMAGE_DOS_HEADER) for eldre kompatibilitet og for å finne NT-overskriften. - NT-overskrifter (
IMAGE_NT_HEADERS32/64), som inkluderer:IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64(navnet er historisk, det er faktisk obligatorisk for PE-bilder)
- Seksjonstabell (utvalg av
IMAGE_SECTION_HEADER) - Seksjoner slik som
.text,.rdata,.data,.rsrc, osv - Datakataloger (import, eksport, ressurser, flyttinger, feilsøking, TLS, …) De fleste PE-relaterte strukturer og konstanter er deklarert i WinNT.h.
IMAGE_DOS_HEADER
IMAGE_DOS_HEADER er en eldre struktur for MS-DOS-kompatibilitet. I praksis er de to viktigste feltene:
e_magicSignatur som identifiserer DOS-hodet. For PE-filer må det være det 0x5A4D som tilsvarer ASCII "MZ" (IMAGE_DOS_SIGNATURE).e_lfanewFilforskyvning (fra begynnelsen av filen) til NT-overskrifter (IMAGE_NT_HEADERS).
typedef struct _IMAGE_DOS_HEADER {
  WORD  e_magic;    // 0x5A4D ("MZ")
  WORD  e_cblp;
  WORD  e_cp;
  WORD  e_crlc;
  WORD  e_cparhdr;
  WORD  e_minalloc;
  WORD  e_maxalloc;
  WORD  e_ss;
  WORD  e_sp;
  WORD  e_csum;
  WORD  e_ip;
  WORD  e_cs;
  WORD  e_lfarlc;
  WORD  e_ovno;
  WORD  e_res[4];
  WORD  e_oemid;
  WORD  e_oeminfo;
  WORD  e_res2[10];
  DWORD e_lfanew;   // offset of IMAGE_NT_HEADERS
} IMAGE_DOS_HEADER, *PIMAGE_DOS_HEADER;
MZ and e_lfanew
Historien om "MZ"-signaturen
På begynnelsen av 1980-tallet trengte MS-DOS en enkel metode for å skille kjørbare filer fra andre filtyper. Det "magiske tallet" MZ ble valgt og skrevet ved starten av kjørbare filer. I dag forblir denne signaturen som en del av PE-kompatibilitet. Den er lagret i IMAGE_DOS_HEADER.e_magic as 0x5A4D.
IMAGE_NT_HEADERS (32 og 64)
NT-hodene ble introdusert med Windows NT for å standardisere kjørbar lasting. Det er to former:
IMAGE_NT_HEADERS32IMAGE_NT_HEADERS64Begge inneholder:Signature(må være "PE\0\0", akaIMAGE_NT_SIGNATURE)IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64Microsoft dokumentasjon:- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers64
typedef struct _IMAGE_NT_HEADERS32 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER32 OptionalHeader;
} IMAGE_NT_HEADERS32, *PIMAGE_NT_HEADERS32;
typedef struct _IMAGE_NT_HEADERS64 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER64 OptionalHeader;
} IMAGE_NT_HEADERS64, *PIMAGE_NT_HEADERS64;
NT headers layout
IMAGE_FILE_HEADER
IMAGE_FILE_HEADER beskriver bildet på et høyt nivå: arkitektur, antall seksjoner, tidsstempel og attributter. Microsoft dokumentasjon:
typedef struct _IMAGE_FILE_HEADER {
  WORD  Machine;
  WORD  NumberOfSections;
  DWORD TimeDateStamp;
  DWORD PointerToSymbolTable;
  DWORD NumberOfSymbols;
  WORD  SizeOfOptionalHeader;
  WORD  Characteristics;
} IMAGE_FILE_HEADER, *PIMAGE_FILE_HEADER;
Nøkkelfelt:
MachineMål CPU-arkitektur (for eksempelIMAGE_FILE_MACHINE_I386,IMAGE_FILE_MACHINE_AMD64).NumberOfSectionsAntall seksjonsoverskrifter som følger.TimeDateStampUNIX-epoke sekunder. Nyttig for feilsøking, versjonskontroll, triage.SizeOfOptionalHeaderStørrelsen på den valgfrie overskriftsstrukturen.CharacteristicsFlagg som:IMAGE_FILE_EXECUTABLE_IMAGEIMAGE_FILE_DLLIMAGE_FILE_32BIT_MACHINEIMAGE_FILE_DEBUG_STRIPPED
IMAGE_OPTIONAL_HEADER (32 og 64)
Til tross for navnet er denne overskriften viktig. Den inneholder informasjon om minnelayout, inngangspunkt, justeringer, delsystem og Datakatalog array. Microsoft dokumentasjon:
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header64Highlights:
Magic0x10Bfor PE32 eller0x20Bfor PE32+ (64-bit).AddressOfEntryPointRVA for inngangspunktet.ImageBaseForetrukket lasteadresse.SectionAlignmentandFileAlignmentJustering i minne vs på disk.SizeOfImageandSizeOfHeadersBildestørrelse i minnet og total overskriftstørrelse.DataDirectory[]Pekere til importtabell, eksporttabell, flyttinger, ressurser osv.
IMAGE_SECTION_HEADER
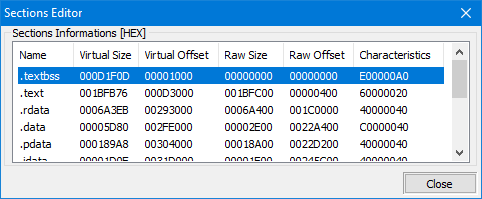
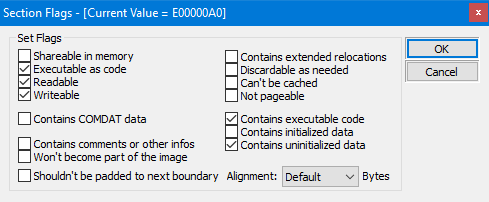
En PE er delt inn i sections, hver beskrevet av IMAGE_SECTION_HEADER. Seksjoner er de grunnleggende kartleggingsenhetene som brukes av lasteren og av verktøy. Microsoft dokumentasjon:
#pragma pack(push, 1)
typedef struct _IMAGE_SECTION_HEADER {
  BYTE  Name[IMAGE_SIZEOF_SHORT_NAME];  // 8
  union {
    DWORD PhysicalAddress;
    DWORD VirtualSize;
  } Misc;
  DWORD VirtualAddress;
  DWORD SizeOfRawData;
  DWORD PointerToRawData;
  DWORD PointerToRelocations;
  DWORD PointerToLinenumbers;
  WORD  NumberOfRelocations;
  WORD  NumberOfLinenumbers;
  DWORD Characteristics;
} IMAGE_SECTION_HEADER, *PIMAGE_SECTION_HEADER;
#pragma pack(pop)
Typiske seksjonsnavn:
.textkjørbar kode.rdataskrivebeskyttede data.datainitialiserte skrivbare data.bssuinitialiserte data (ofte bare virtuelle).rsrcressurser Bilder fra artikkelen: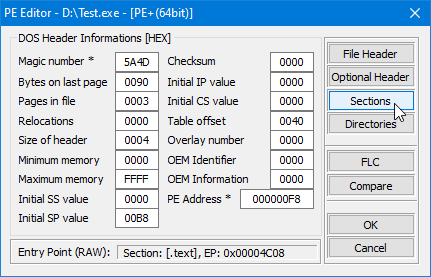
VirtualAddress vs PhysicalAddress (filforskyvning)
I en PE er mange felt uttrykt som RVA (Relativ virtuell adresse). RVA er en adresse i forhold til modulbasen i minnet. På disk er data lokalisert ved filforskyvninger.Hvis du trenger å få tilgang til noe på disk ved hjelp av en RVA, må du konvertere den ved å bruke en RVA-til-fil-offset-oversettelse (ofte kalt rva2offset).RVA vs file offset
Importer
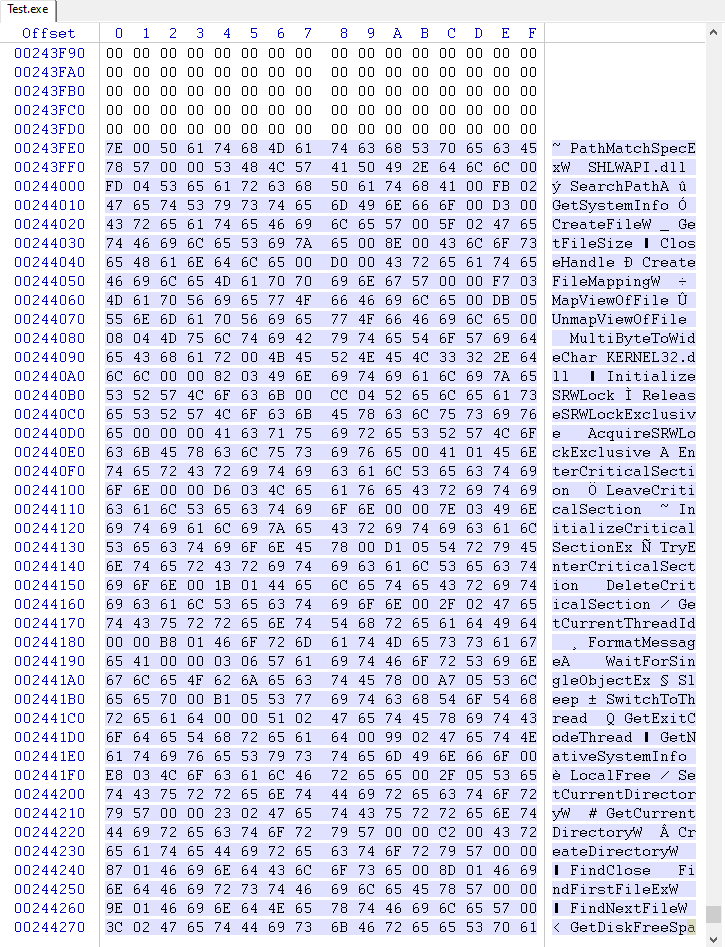
Når en kjørbar fil avhenger av eksterne funksjoner (for eksempel fra user32.dll eller tredjeparts DLL-er), viser den disse avhengighetene i Importer katalog.Windows-lasteren løser import ved innlasting og fyller Importer adressetabell (IAT) med faktiske funksjonspekere. Kompilatorer genererer vanligvis indirekte anrop gjennom IAT.Import table concept
IMAGE_IMPORT_DIRECTORY (Importer katalogtabell)
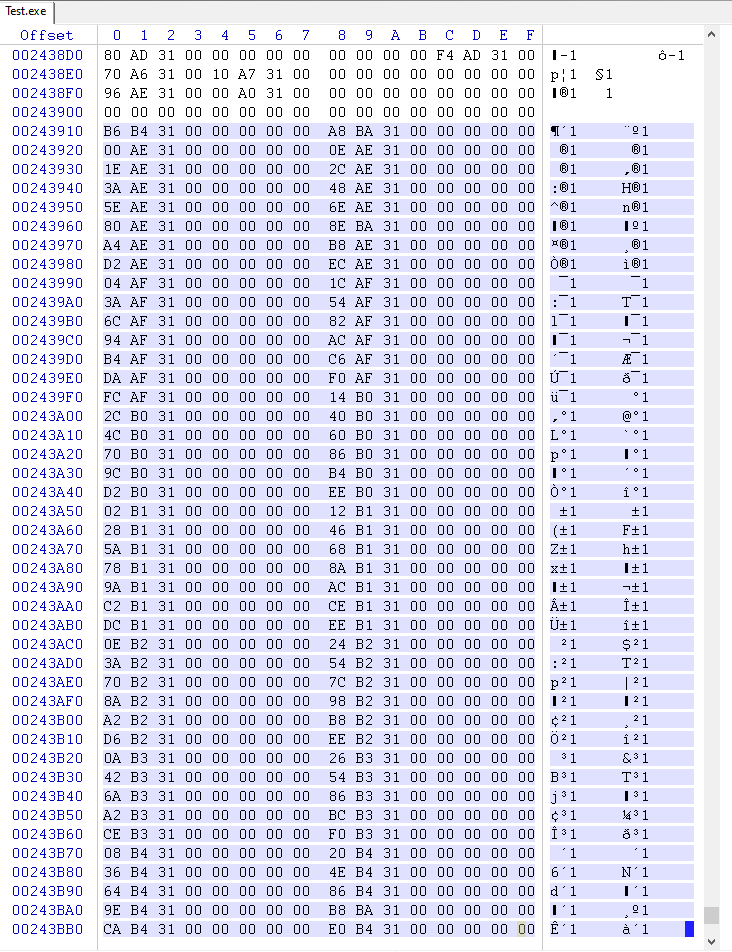
Importkatalogen er en sekvens av IMAGE_IMPORT_DESCRIPTOR strukturer. Hver deskriptor beskriver en importert DLL.
typedef struct _IMAGE_IMPORT_DESCRIPTOR {
  union {
    DWORD Characteristics;        // 0 for terminating null import descriptor
    DWORD OriginalFirstThunk;     // RVA to unbound IAT (lookup table)
  } DUMMYUNIONNAME;
  DWORD TimeDateStamp;
  DWORD ForwarderChain;
  DWORD Name;                    // RVA to DLL name
  DWORD FirstThunk;              // RVA to IAT (addresses after binding)
} IMAGE_IMPORT_DESCRIPTOR;
Visualisering fra artikkelen:
Slik fungerer importanropet
Typiske kompilatorutgangsanrop gjennom en celle som lasteren fyller én gang:
; x86
call dword ptr [_cell_with_address_of_function]
; x64
call qword ptr [_cell_with_address_of_function]
IAT callLasteren trenger bare å skrive funksjonsadressen én gang inn i IAT, og koden fortsetter å ringe gjennom den.
C++ importer tabellparser (x86 + x64)
Nedenfor er en kompakt, praktisk tilnærming:
- Valider DOS-header og PE-signatur
- Oppdag arkitektur fra
IMAGE_FILE_HEADER.Machine - Finn seksjoner og datakataloger
- Konverter RVA til filforskyvninger (
rva2offset) - Gå
IMAGE_IMPORT_DESCRIPTORentries - For hver importerte funksjon, oppdage import-etter-navn vs import-by-ordinal
Fullt depot: https://github.com/SToFU-Systems/DSAVE
alignUp
DWORD alignUp(DWORD value, DWORD align) {
  DWORD mod = value % align;
  return value + (mod ? (align - mod) : 0);
}
rva2offset
static constexpr int64_t kRvaError = -1;
int64_t rva2offset(const IMAGE_NTPE_DATA& ntpe, DWORD rva) {
  try {
    PIMAGE_SECTION_HEADER sec = ntpe.sectionDirectories;
    // If rva is inside headers, return as-is
    if (!ntpe.fileHeader->NumberOfSections || rva < sec->VirtualAddress) {
      return rva;
    }
    for (uint32_t i = 0; i < ntpe.fileHeader->NumberOfSections; i++, sec++) {
      DWORD secEnd = alignUp(sec->Misc.VirtualSize, ntpe.SecAlign) + sec->VirtualAddress;
      if (sec->VirtualAddress <= rva && secEnd > rva) {
        return (int64_t)rva - sec->VirtualAddress + sec->PointerToRawData;
      }
    }
  } catch (...) {
  }
  return kRvaError;
}
Importer gå-kjerneidé
// Pseudocode outline
// 1) Find DataDirectory[IMPORT].VirtualAddress
// 2) Convert RVA -> file offset
// 3) Walk IMAGE_IMPORT_DESCRIPTOR until Name == 0
// 4) For each descriptor, walk thunk table until entry == 0
// 5) If high-bit set -> ordinal, else -> name (IMAGE_IMPORT_BY_NAME)
Artikkelprosjektet implementerer dette i en klar-til-bruk-form, inkludert både x86- og x64-støtte.
Verktøy som brukes
- PE-verktøy: https://github.com/petoolse/petoolsOpen-source verktøy for å manipulere PE-overskriftsfelt. Støtter x86 og x64.
- WinDbg: https://learn.microsoft.com/en-us/windows-hardware/drivers/debugger/debugger-download-toolsMicrosoft systemfeilsøker.
- x64dbg: https://x64dbg.com/Lightweight åpen kildekode debugger for Windows.
- WinHex: http://www.winhex.com/winhex/hex-editor.htmlUniversal hex-editor for etterforskning, gjenoppretting og dataredigering på lavt nivå.
Hva er neste
Neste trinn foreslått i den opprinnelige artikkelen:
- Bygg en fuzzy hashing-modul
- Diskuter svartelister og hvitelister
- Utvid verktøyet rundt PE-parsing og analyse Kontakter fra artikkelen: articles@stofu.io