Portable Executable (PE) -muoto
Portable Executable (PE) -muoto on vakiotiedostomuoto, jota Windows käyttää suoritettaville tiedostoille, kuten .exe and .dll. Se esiteltiin kanssa Windows NT (1993) ja siitä tuli molempien yhtenäinen asettelu 32-bittinen ja 64-bittinen ohjelmia. Vahva tietämys PE-sisäosista on edellytys suojaustyökalujen rakentamiselle Windows:iin, mukaan lukien virustorjuntamoottorit, staattiset analysaattorit, pakkauksenpurkajat ja hätätilanteisiin reagoivat apuohjelmat.
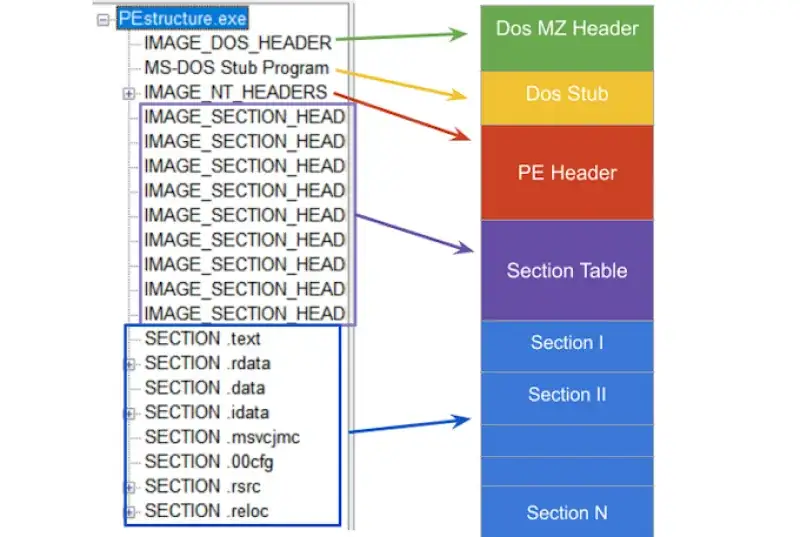
PE yhdellä silmäyksellä
Tyypillinen PE-tiedosto sisältää:
- DOS-otsikko (
IMAGE_DOS_HEADER) vanhan yhteensopivuuden ja NT-otsikon paikantamiseksi. - NT otsikot (
IMAGE_NT_HEADERS32/64), jotka sisältävät:IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64(nimi on historiallinen, se on käytännössä pakollinen PE-kuville)
- Osataulukko (joukko
IMAGE_SECTION_HEADER) - Osat kuten
.text,.rdata,.data,.rsrcjne - Tietohakemistot (tuonti, vienti, resurssit, siirrot, virheenkorjaus, TLS, ...) Useimmat PE:hen liittyvät rakenteet ja vakiot ilmoitetaan WinNT.h.
IMAGE_DOS_HEADER
IMAGE_DOS_HEADER on MS-DOS-yhteensopivuuden vanha rakenne. Käytännössä kaksi tärkeintä alaa ovat:
e_magicAllekirjoitus, joka tunnistaa DOS-otsikon. PE-tiedostoille sen on oltava 0x5A4D joka vastaa ASCII:ta "MZ" (IMAGE_DOS_SIGNATURE).e_lfanewTiedoston siirtymä (tiedoston alusta) kohtaan NT otsikot (IMAGE_NT_HEADERS).
typedef struct _IMAGE_DOS_HEADER {
  WORD  e_magic;    // 0x5A4D ("MZ")
  WORD  e_cblp;
  WORD  e_cp;
  WORD  e_crlc;
  WORD  e_cparhdr;
  WORD  e_minalloc;
  WORD  e_maxalloc;
  WORD  e_ss;
  WORD  e_sp;
  WORD  e_csum;
  WORD  e_ip;
  WORD  e_cs;
  WORD  e_lfarlc;
  WORD  e_ovno;
  WORD  e_res[4];
  WORD  e_oemid;
  WORD  e_oeminfo;
  WORD  e_res2[10];
  DWORD e_lfanew;   // offset of IMAGE_NT_HEADERS
} IMAGE_DOS_HEADER, *PIMAGE_DOS_HEADER;
MZ and e_lfanew
"MZ"-allekirjoituksen historia
1980-luvun alussa MS-DOS tarvitsi yksinkertaisen menetelmän erottaakseen suoritettavat tiedostot muista tiedostotyypeistä. "Maaginen numero" MZ valittiin ja kirjoitettiin suoritettavien tiedostojen alussa. Nykyään tämä allekirjoitus on osa PE-yhteensopivuutta. Se on tallennettu IMAGE_DOS_HEADER.e_magic as 0x5A4D.
IMAGE_NT_HEADERS (32 ja 64)
NT-otsikot otettiin käyttöön Windows NT:n kanssa suoritettavan tiedoston lataamisen standardoimiseksi. On olemassa kaksi muotoa:
IMAGE_NT_HEADERS32IMAGE_NT_HEADERS64Molemmat sisältävät:Signature(täytyy olla "PE\0\0", aliasIMAGE_NT_SIGNATURE)IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64Microsoftin dokumentaatio:- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers64
typedef struct _IMAGE_NT_HEADERS32 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER32 OptionalHeader;
} IMAGE_NT_HEADERS32, *PIMAGE_NT_HEADERS32;
typedef struct _IMAGE_NT_HEADERS64 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER64 OptionalHeader;
} IMAGE_NT_HEADERS64, *PIMAGE_NT_HEADERS64;
NT headers layout
IMAGE_FILE_HEADER
IMAGE_FILE_HEADER kuvaa kuvaa korkealla tasolla: arkkitehtuuri, osien lukumäärä, aikaleima ja attribuutit. Microsoftin dokumentaatio:
typedef struct _IMAGE_FILE_HEADER {
  WORD  Machine;
  WORD  NumberOfSections;
  DWORD TimeDateStamp;
  DWORD PointerToSymbolTable;
  DWORD NumberOfSymbols;
  WORD  SizeOfOptionalHeader;
  WORD  Characteristics;
} IMAGE_FILE_HEADER, *PIMAGE_FILE_HEADER;
Avainkentät:
MachineKohde CPU-arkkitehtuuri (esimIMAGE_FILE_MACHINE_I386,IMAGE_FILE_MACHINE_AMD64).NumberOfSectionsSeuraavien osion otsikoiden määrä.TimeDateStampUNIX-ajan sekuntia. Hyödyllinen virheenkorjauksessa, versioinnissa, triagessa.SizeOfOptionalHeaderValinnaisen otsikkorakenteen koko.CharacteristicsLiput, kuten:IMAGE_FILE_EXECUTABLE_IMAGEIMAGE_FILE_DLLIMAGE_FILE_32BIT_MACHINEIMAGE_FILE_DEBUG_STRIPPED
IMAGE_OPTIONAL_HEADER (32 ja 64)
Nimestä huolimatta tämä otsikko on välttämätön. Se sisältää muistin asettelutiedot, aloituskohdan, kohdistukset, alijärjestelmän ja DataDirectory joukko. Microsoftin dokumentaatio:
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header64Highlights:
Magic0x10BPE32 tai0x20BPE32+:lle (64-bittinen).AddressOfEntryPointSisääntulokohdan RVA.ImageBaseEnsisijainen latausosoite.SectionAlignmentandFileAlignmentKohdistus muistissa vs levyllä.SizeOfImageandSizeOfHeadersMuistissa olevan kuvan koko ja otsikoiden kokonaiskoko.DataDirectory[]Osoittimet tuontitaulukkoon, vientitaulukkoon, siirtoihin, resursseihin jne.
IMAGE_SECTION_HEADER
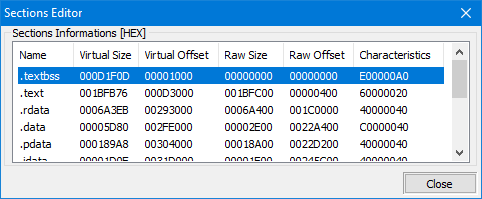
PE on jaettu sections, jokaista kuvataan IMAGE_SECTION_HEADER. Leikkaukset ovat kuormaimen ja työkalujen käyttämiä peruskartoitusyksiköitä. Microsoftin dokumentaatio:
#pragma pack(push, 1)
typedef struct _IMAGE_SECTION_HEADER {
  BYTE  Name[IMAGE_SIZEOF_SHORT_NAME];  // 8
  union {
    DWORD PhysicalAddress;
    DWORD VirtualSize;
  } Misc;
  DWORD VirtualAddress;
  DWORD SizeOfRawData;
  DWORD PointerToRawData;
  DWORD PointerToRelocations;
  DWORD PointerToLinenumbers;
  WORD  NumberOfRelocations;
  WORD  NumberOfLinenumbers;
  DWORD Characteristics;
} IMAGE_SECTION_HEADER, *PIMAGE_SECTION_HEADER;
#pragma pack(pop)
Tyypilliset osien nimet:
.textsuoritettava koodi.rdatavain luku -tiedot.dataalustettu kirjoitettava data.bssalustamattomat tiedot (usein vain virtuaaliset).rsrcresurssit Kuvat artikkelista: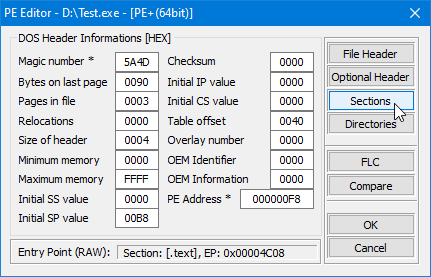
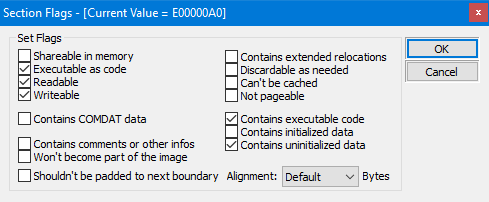
VirtualAddress vs PhysicalAddress (tiedoston offset)
PE:ssä monet kentät ilmaistaan muodossa RVA (Suhteellinen virtuaaliosoite). RVA on osoite suhteessa muistissa olevaan moduulikantaan. Levyllä tiedot sijaitsevat osoitteessa tiedostojen siirtymät.Jos haluat käyttää jotakin levyllä RVA:n avulla, sinun on muunnettava se käyttämällä RVA-tiedosto-offset-käännöstä (kutsutaan usein rva2offset).RVA vs file offset
Tuonti
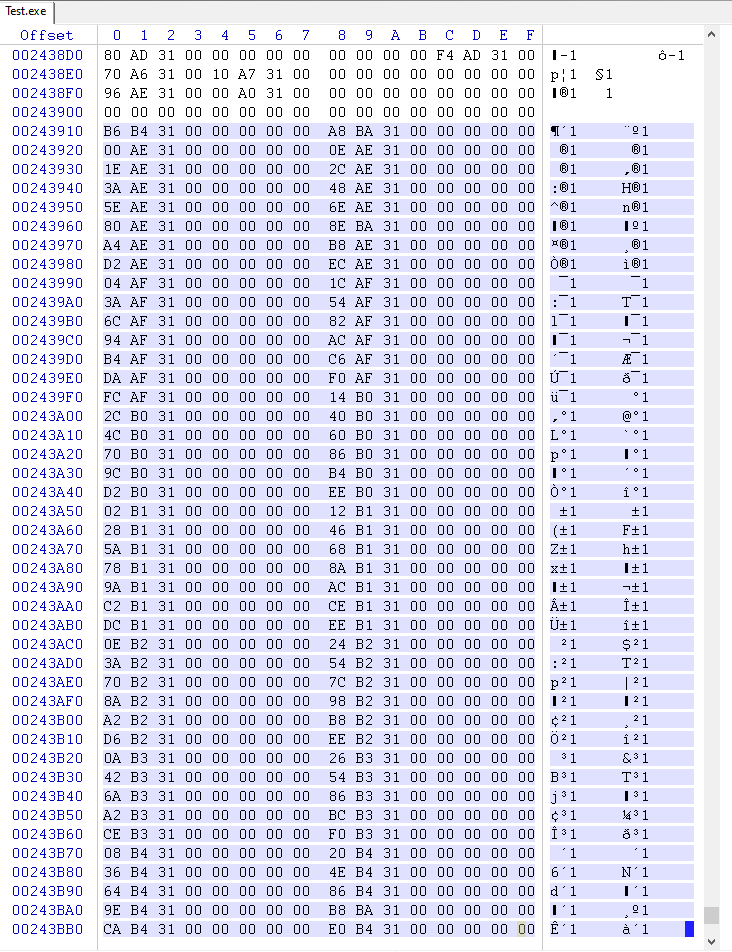
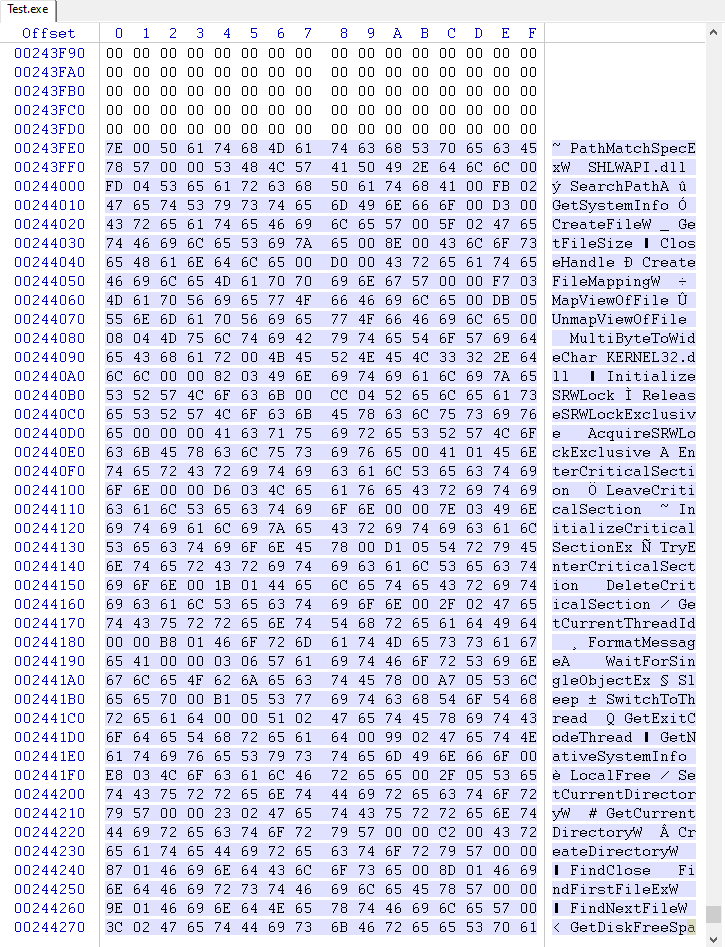
Kun suoritettava tiedosto riippuu ulkoisista funktioista (esim user32.dll tai kolmannen osapuolen DLL-tiedostot), se luettelee nämä riippuvuudet tiedostossa Tuo hakemisto.Windows-lataaja ratkaisee tuonnin latausaikana ja täyttää Tuo osoitetaulukko (IAT) todellisilla toimintoosoittimilla. Kääntäjät luovat tyypillisesti epäsuoria kutsuja IAT:n kautta.Import table concept
IMAGE_IMPORT_DIRECTORY (tuo hakemistotaulukko)
Tuontihakemisto on sekvenssi IMAGE_IMPORT_DESCRIPTOR rakenteet. Jokainen kuvaaja kuvaa yhden tuodun DLL:n.
typedef struct _IMAGE_IMPORT_DESCRIPTOR {
  union {
    DWORD Characteristics;        // 0 for terminating null import descriptor
    DWORD OriginalFirstThunk;     // RVA to unbound IAT (lookup table)
  } DUMMYUNIONNAME;
  DWORD TimeDateStamp;
  DWORD ForwarderChain;
  DWORD Name;                    // RVA to DLL name
  DWORD FirstThunk;              // RVA to IAT (addresses after binding)
} IMAGE_IMPORT_DESCRIPTOR;
Visualisointi artikkelista:
Kuinka tuontipuhelu toimii
Tyypilliset kääntäjän lähtökutsut solun kautta, jonka latausohjelma täyttää kerran:
; x86
call dword ptr [_cell_with_address_of_function]
; x64
call qword ptr [_cell_with_address_of_function]
IAT callLataajan tarvitsee kirjoittaa funktion osoite vain kerran IAT:iin, ja koodi jatkaa kutsumista sen kautta.
C++ tuontitaulukon jäsentäjä (x86 + x64)
Alla on kompakti, käytännöllinen lähestymistapa:
- Vahvista DOS-otsikko ja PE-allekirjoitus
- Tunnista arkkitehtuuri kohteesta
IMAGE_FILE_HEADER.Machine - Paikanna osiot ja tietohakemistot
- Muunna RVA tiedostosiirtymäksi (
rva2offset) - Kävele
IMAGE_IMPORT_DESCRIPTORentries - Tunnista jokaiselle tuodulle funktiolle tuonti nimen mukaan ja tuonti järjestyksen mukaan
Täysi arkisto: https://github.com/SToFU-Systems/DSAVE
alignUp
DWORD alignUp(DWORD value, DWORD align) {
  DWORD mod = value % align;
  return value + (mod ? (align - mod) : 0);
}
rva2offset
static constexpr int64_t kRvaError = -1;
int64_t rva2offset(const IMAGE_NTPE_DATA& ntpe, DWORD rva) {
  try {
    PIMAGE_SECTION_HEADER sec = ntpe.sectionDirectories;
    // If rva is inside headers, return as-is
    if (!ntpe.fileHeader->NumberOfSections || rva < sec->VirtualAddress) {
      return rva;
    }
    for (uint32_t i = 0; i < ntpe.fileHeader->NumberOfSections; i++, sec++) {
      DWORD secEnd = alignUp(sec->Misc.VirtualSize, ntpe.SecAlign) + sec->VirtualAddress;
      if (sec->VirtualAddress <= rva && secEnd > rva) {
        return (int64_t)rva - sec->VirtualAddress + sec->PointerToRawData;
      }
    }
  } catch (...) {
  }
  return kRvaError;
}
Tuo kävelyn ydinidea
// Pseudocode outline
// 1) Find DataDirectory[IMPORT].VirtualAddress
// 2) Convert RVA -> file offset
// 3) Walk IMAGE_IMPORT_DESCRIPTOR until Name == 0
// 4) For each descriptor, walk thunk table until entry == 0
// 5) If high-bit set -> ordinal, else -> name (IMAGE_IMPORT_BY_NAME)
Artikkeliprojekti toteuttaa tämän käyttövalmiina, sisältäen sekä x86- että x64-tuen.
Käytetyt työkalut
- PE-työkalut: https://github.com/petoolse/petoolsOpen-source työkalu PE-otsikkokenttien käsittelyyn. Tukee x86 ja x64.
- WinDbg: https://learn.microsoft.com/en-us/windows-hardware/drivers/debugger/debugger-download-toolsMicrosoft järjestelmän debuggeri.
- x64dbg: https://x64dbg.com/Lightweight avoimen lähdekoodin virheenkorjaus Windows:lle.
- WinHex: http://www.winhex.com/winhex/hex-editor.htmlUniversal hex-editori rikostekniseen tutkimiseen, palautukseen ja matalan tason tietojen muokkaamiseen.
Mitä seuraavaksi
Alkuperäisessä artikkelissa ehdotetut seuraavat vaiheet:
- Rakenna sumea hajautusmoduuli
- Keskustele mustista ja valkoisista listoista
- Laajenna työkaluja PE-jäsennyksen ja -analyysin ympärille. Yhteystiedot artikkelista: articles@stofu.io