Formatet Portable Executable (PE).
Formatet Portable Executable (PE) är standardfilformatet som används av Windows för körbara filer som t.ex. .exe and .dll. Den introducerades med Windows NT (1993) och blev den enhetliga layouten för båda 32-bitars och 64-bitars En gedigen förståelse för PE-interna delar är en förutsättning för att bygga säkerhetsverktyg på Windows, inklusive antivirusmotorer, statiska analysatorer, uppackare och incidentresponsverktyg.
PE i korthet
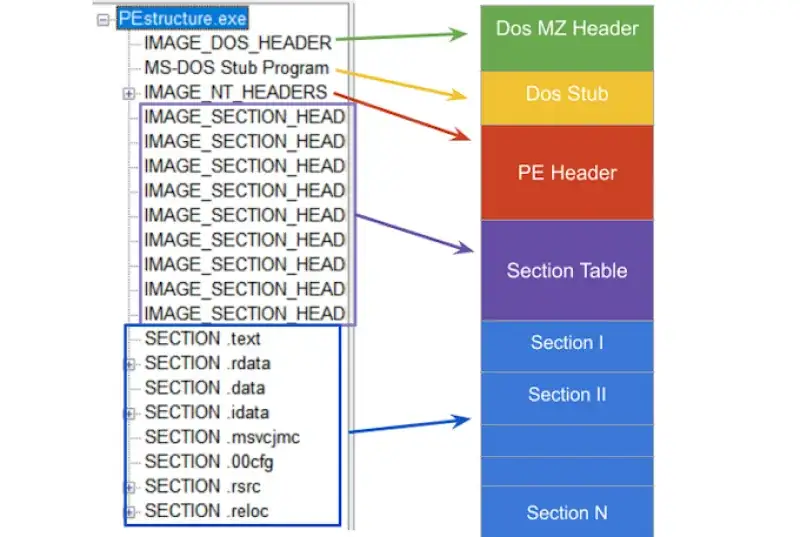
En typisk PE-fil innehåller:
- DOS-huvud (
IMAGE_DOS_HEADER) för äldre kompatibilitet och för att lokalisera NT-huvudet. - NT-rubriker (
IMAGE_NT_HEADERS32/64), som inkluderar:IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64(namnet är historiskt, det är faktiskt obligatoriskt för PE-bilder)
- Avsnittstabell (uppsättning av
IMAGE_SECTION_HEADER) - Avsnitt såsom
.text,.rdata,.data,.rsrc, etc - Datakataloger (import, export, resurser, omlokaliseringar, debug, TLS, …) De flesta PE-relaterade strukturer och konstanter deklareras i WinNT.h.
IMAGE_DOS_HEADER
IMAGE_DOS_HEADER är en äldre struktur för MS-DOS-kompatibilitet. I praktiken är de två viktigaste områdena:
e_magicSignatur som identifierar DOS-huvudet. För PE-filer måste det vara det 0x5A4D som motsvarar ASCII "MZ" (IMAGE_DOS_SIGNATURE).e_lfanewFiloffset (från början av filen) till NT-rubriker (IMAGE_NT_HEADERS).
typedef struct _IMAGE_DOS_HEADER {
  WORD  e_magic;    // 0x5A4D ("MZ")
  WORD  e_cblp;
  WORD  e_cp;
  WORD  e_crlc;
  WORD  e_cparhdr;
  WORD  e_minalloc;
  WORD  e_maxalloc;
  WORD  e_ss;
  WORD  e_sp;
  WORD  e_csum;
  WORD  e_ip;
  WORD  e_cs;
  WORD  e_lfarlc;
  WORD  e_ovno;
  WORD  e_res[4];
  WORD  e_oemid;
  WORD  e_oeminfo;
  WORD  e_res2[10];
  DWORD e_lfanew;   // offset of IMAGE_NT_HEADERS
} IMAGE_DOS_HEADER, *PIMAGE_DOS_HEADER;
MZ and e_lfanew
Historien om "MZ"-signaturen
I början av 1980-talet behövde MS-DOS en enkel metod för att skilja körbara filer från andra filtyper. Det "magiska numret" MZ valdes och skrevs i början av körbara filer. Idag finns denna signatur kvar som en del av PE-kompatibilitet. Den förvaras i IMAGE_DOS_HEADER.e_magic as 0x5A4D.
IMAGE_NT_HEADERS (32 och 64)
NT-huvudena introducerades med Windows NT för att standardisera körbar laddning. Det finns två former:
IMAGE_NT_HEADERS32IMAGE_NT_HEADERS64Båda innehåller:Signature(måste vara "PE\0\0", akaIMAGE_NT_SIGNATURE)IMAGE_FILE_HEADERIMAGE_OPTIONAL_HEADER32/64Microsoft dokumentation:- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_nt\_headers64
typedef struct _IMAGE_NT_HEADERS32 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER32 OptionalHeader;
} IMAGE_NT_HEADERS32, *PIMAGE_NT_HEADERS32;
typedef struct _IMAGE_NT_HEADERS64 {
  DWORD Signature;
  IMAGE_FILE_HEADER FileHeader;
  IMAGE_OPTIONAL_HEADER64 OptionalHeader;
} IMAGE_NT_HEADERS64, *PIMAGE_NT_HEADERS64;
NT headers layout
IMAGE_FILE_HEADER
IMAGE_FILE_HEADER beskriver bilden på en hög nivå: arkitektur, antal sektioner, tidsstämpel och attribut. Microsoft dokumentation:
typedef struct _IMAGE_FILE_HEADER {
  WORD  Machine;
  WORD  NumberOfSections;
  DWORD TimeDateStamp;
  DWORD PointerToSymbolTable;
  DWORD NumberOfSymbols;
  WORD  SizeOfOptionalHeader;
  WORD  Characteristics;
} IMAGE_FILE_HEADER, *PIMAGE_FILE_HEADER;
Nyckelfält:
MachineMål CPU arkitektur (till exempelIMAGE_FILE_MACHINE_I386,IMAGE_FILE_MACHINE_AMD64).NumberOfSectionsAntal avsnittsrubriker som följer.TimeDateStampUNIX epok sekunder. Användbar för felsökning, versionshantering, triage.SizeOfOptionalHeaderStorleken på den valfria rubrikstrukturen.CharacteristicsFlaggor som:IMAGE_FILE_EXECUTABLE_IMAGEIMAGE_FILE_DLLIMAGE_FILE_32BIT_MACHINEIMAGE_FILE_DEBUG_STRIPPED
IMAGE_OPTIONAL_HEADER (32 och 64)
Trots namnet är denna rubrik viktig. Den innehåller information om minneslayout, ingångspunkt, justeringar, delsystem och Datakatalog array. Microsoft dokumentation:
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header32
- https://learn.microsoft.com/en-us/windows/win32/api/winnt/ns-winnt-image\_optional\_header64Highlights:
Magic0x10Bför PE32 eller0x20Bför PE32+ (64-bitars).AddressOfEntryPointRVA för ingångspunkten.ImageBaseFöredragen laddningsadress.SectionAlignmentandFileAlignmentJustering i minne vs på disk.SizeOfImageandSizeOfHeadersBildstorlek i minnet och total storlek på rubriker.DataDirectory[]Pekare till importtabell, exporttabell, flyttningar, resurser etc.
IMAGE_SECTION_HEADER
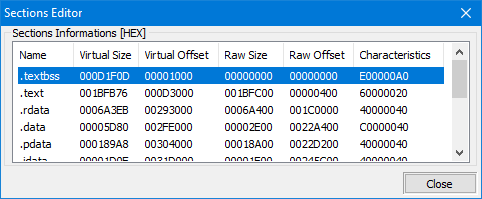
En PE är uppdelad i sections, var och en beskrivs av IMAGE_SECTION_HEADER. Sektioner är de grundläggande kartläggningsenheterna som används av lastaren och av verktyg. Microsoft dokumentation:
#pragma pack(push, 1)
typedef struct _IMAGE_SECTION_HEADER {
  BYTE  Name[IMAGE_SIZEOF_SHORT_NAME];  // 8
  union {
    DWORD PhysicalAddress;
    DWORD VirtualSize;
  } Misc;
  DWORD VirtualAddress;
  DWORD SizeOfRawData;
  DWORD PointerToRawData;
  DWORD PointerToRelocations;
  DWORD PointerToLinenumbers;
  WORD  NumberOfRelocations;
  WORD  NumberOfLinenumbers;
  DWORD Characteristics;
} IMAGE_SECTION_HEADER, *PIMAGE_SECTION_HEADER;
#pragma pack(pop)
Typiska avsnittsnamn:
.textkörbar kod.rdataskrivskyddad data.datainitierad skrivbar data.bssoinitierad data (ofta endast virtuell).rsrcresurser Bilder från artikeln: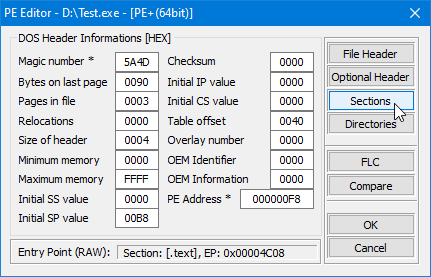
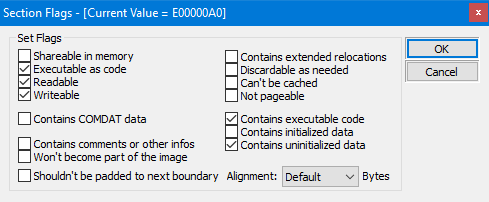
VirtualAddress vs PhysicalAddress (filförskjutning)
I en PE uttrycks många fält som RVA (Relativ virtuell adress). RVA är en adress i förhållande till modulbasen i minnet. På disken finns data efter filförskjutningar.Om du behöver komma åt något på disken med en RVA måste du konvertera den med en RVA-till-fil-offset-översättning (ofta kallad rva2offset).RVA vs file offset
Importer
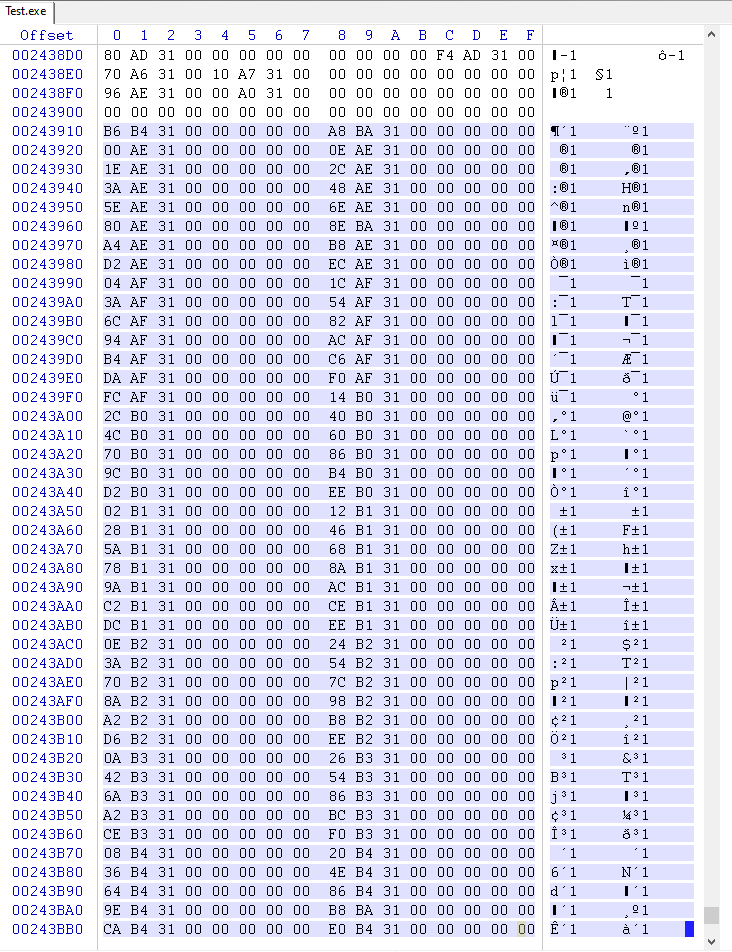
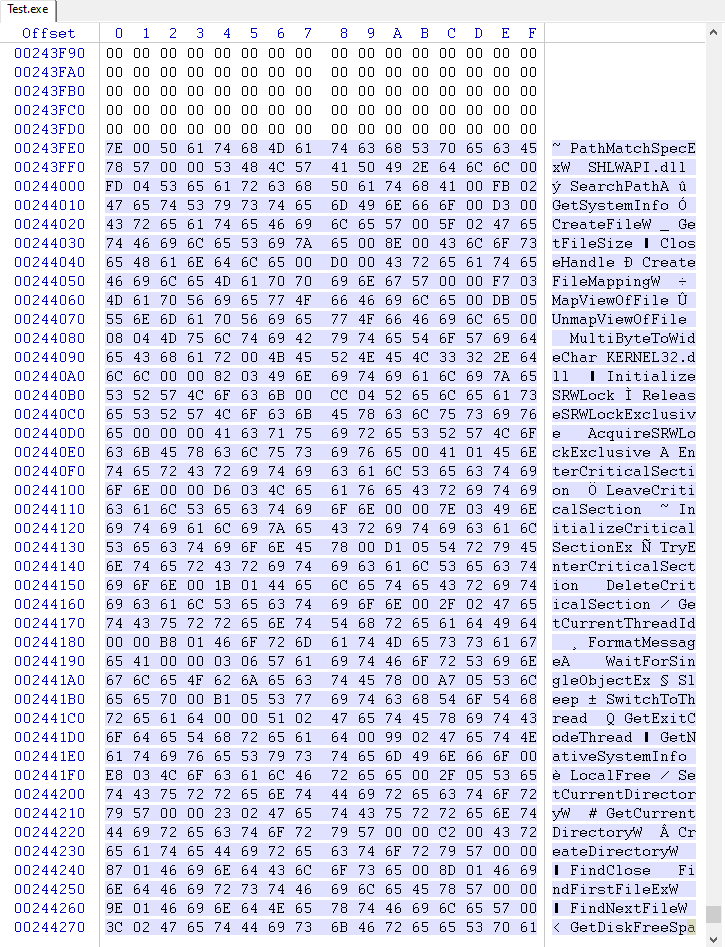
När en körbar fil beror på externa funktioner (till exempel från user32.dll eller tredjeparts-DLL), listar den dessa beroenden i Importera katalog.Windows-lastaren löser importer vid laddning och fyller Importadresstabell (IAT) med faktiska funktionspekare. Kompilatorer genererar vanligtvis indirekta samtal via IAT.Import table concept
IMAGE_IMPORT_DIRECTORY (Importera katalogtabell)
Importkatalogen är en sekvens av IMAGE_IMPORT_DESCRIPTOR strukturer. Varje deskriptor beskriver en importerad DLL.
typedef struct _IMAGE_IMPORT_DESCRIPTOR {
  union {
    DWORD Characteristics;        // 0 for terminating null import descriptor
    DWORD OriginalFirstThunk;     // RVA to unbound IAT (lookup table)
  } DUMMYUNIONNAME;
  DWORD TimeDateStamp;
  DWORD ForwarderChain;
  DWORD Name;                    // RVA to DLL name
  DWORD FirstThunk;              // RVA to IAT (addresses after binding)
} IMAGE_IMPORT_DESCRIPTOR;
Visualisering från artikeln:
Hur importanropet fungerar
Typiska kompilatorutgångsanrop genom en cell som laddaren fyller en gång:
; x86
call dword ptr [_cell_with_address_of_function]
; x64
call qword ptr [_cell_with_address_of_function]
IAT callLaddaren behöver bara skriva funktionsadressen en gång i IAT, och koden fortsätter att ringa igenom den.
C++ import tabellparser (x86 + x64)
Nedan följer ett kompakt, praktiskt tillvägagångssätt:
- Validera DOS-header och PE-signatur
- Upptäck arkitektur från
IMAGE_FILE_HEADER.Machine - Leta upp sektioner och datakataloger
- Konvertera RVA till filoffset (
rva2offset) - Gå
IMAGE_IMPORT_DESCRIPTORentries - För varje importerad funktion, identifiera import-efter-namn vs import-by-ordinal
Fullständigt förråd: https://github.com/SToFU-Systems/DSAVE
alignUp
DWORD alignUp(DWORD value, DWORD align) {
  DWORD mod = value % align;
  return value + (mod ? (align - mod) : 0);
}
rva2offset
static constexpr int64_t kRvaError = -1;
int64_t rva2offset(const IMAGE_NTPE_DATA& ntpe, DWORD rva) {
  try {
    PIMAGE_SECTION_HEADER sec = ntpe.sectionDirectories;
    // If rva is inside headers, return as-is
    if (!ntpe.fileHeader->NumberOfSections || rva < sec->VirtualAddress) {
      return rva;
    }
    for (uint32_t i = 0; i < ntpe.fileHeader->NumberOfSections; i++, sec++) {
      DWORD secEnd = alignUp(sec->Misc.VirtualSize, ntpe.SecAlign) + sec->VirtualAddress;
      if (sec->VirtualAddress <= rva && secEnd > rva) {
        return (int64_t)rva - sec->VirtualAddress + sec->PointerToRawData;
      }
    }
  } catch (...) {
  }
  return kRvaError;
}
Importera promenad kärnidé
// Pseudocode outline
// 1) Find DataDirectory[IMPORT].VirtualAddress
// 2) Convert RVA -> file offset
// 3) Walk IMAGE_IMPORT_DESCRIPTOR until Name == 0
// 4) For each descriptor, walk thunk table until entry == 0
// 5) If high-bit set -> ordinal, else -> name (IMAGE_IMPORT_BY_NAME)
Artikelprojektet implementerar detta i en färdig-att använda form, inklusive både x86- och x64-stöd.
Använda verktyg
- PE Verktyg: https://github.com/petoolse/petoolsOpen-source verktyg för att manipulera PE-huvudfält. Stöder x86 och x64.
- WinDbg: https://learn.microsoft.com/en-us/windows-hardware/drivers/debugger/debugger-download-toolsMicrosoft systemfelsökare.
- x64dbg: https://x64dbg.com/Lightweight öppen källkodsfelsökning för Windows.
- WinHex: http://www.winhex.com/winhex/hex-editor.htmlUniversal hex-redigerare för kriminalteknik, återställning och dataredigering på låg nivå.
Vad är nästa
Nästa steg som föreslås i den ursprungliga artikeln:
- Bygg en fuzzy hashing-modul
- Diskutera svarta listor och vitlistor
- Utöka verktygen kring PE-parsning och analys Kontakter från artikeln: articles@stofu.io