Hasj
Laten we eerst de basis doornemen en kennis maken met een concept als hasj!
Hash-algoritme is een wiskundige functie die gegevens van elke grootte opneemt en een uitvoer produceert die a wordt genoemd hash or berichtoverzicht. De uitvoer is een unieke weergave van de invoergegevens, die kan worden gebruikt om te verifiëren dat er niet met de gegevens is geknoeid. Hash-algoritmen worden gebruikt om de integriteit en authenticiteit van gegevens te garanderen.
Simpel gezegd is een hash een unieke digitale vingerafdruk van een stukje gegevens. Het is als een code die de gegevens vertegenwoordigt. De code wordt gegenereerd door een wiskundige functie genaamd a hash-functie. Als de gegevens ook maar een klein beetje veranderen, zal de hash anders zijn.
Er zijn primaire hoofdkenmerken voor hasj:
- Deterministisch: Een hashfunctie moet altijd dezelfde uitvoer produceren voor een bepaalde invoer. Dit betekent dat als u dezelfde gegevens tweemaal hasht, u beide keren dezelfde hashwaarde moet krijgen.
- Onomkeerbaarheid: Het zou computationeel onhaalbaar moeten zijn om de originele invoergegevens te reconstrueren op basis van de hashwaarde. Deze eigenschap is belangrijk voor de veiligheid, omdat deze de originele gegevens beschermt tegen ontdekking door aanvallers die alleen toegang hebben tot de hashwaarde.
- Uniformiteit: Een hashfunctie moet een uniforme verdeling van hashwaarden over alle mogelijke invoer opleveren. Dit betekent dat het even waarschijnlijk moet zijn dat elke hashwaarde voorkomt, en dat er geen patronen of vertekeningen mogen voorkomen in de verdeling van hashwaarden.
- Onvoorspelbaarheid: Het zou computationeel onhaalbaar moeten zijn om de hashwaarde van een invoer te voorspellen op basis van de hashwaarden van andere invoer of de eigenschappen van de hashfunctie zelf. Deze eigenschap is belangrijk voor de veiligheid, omdat het het voor aanvallers moeilijk maakt om een botsing te creëren (twee verschillende invoergegevens die dezelfde hashwaarde produceren).
- Weerstand tegen botsingsaanvallen: Een hashfunctie moet bestand zijn tegen botsingsaanvallen, waarbij twee verschillende invoergegevens worden gevonden die dezelfde hashwaarde produceren. Collision-aanvallen kunnen worden gebruikt om frauduleuze digitale handtekeningen te creëren of om toegangscontroles te omzeilen. Het is dus belangrijk dat er een hash-functie wordt ontworpen om deze te weerstaan.
Andere kenmerken van hashes kun je vinden op de Wikipedia-pagina:https://en.wikipedia.org/wiki/Hash\_function
Gegevensverificatie. Zwarte lijst en witte lijst.
In de context van antivirussoftware worden hash-algoritmen gebruikt om malware te detecteren of vals-positieve waarschuwingen uit te sluiten. Antivirussoftware houdt een database bij met bekende malware-hashes (blacklist) en vertrouwde software-hashes (whitelist). Wanneer een bestand wordt gescand, wordt de hash vergeleken met de hashes in de database.
De meest gebruikte hash-algoritmen voor gegevensverificatie zijn MD5, SHA-1, SHA-256 and SHA-512.
Het gebruik van hashes in zwarte en witte lijsten van antivirusprogramma's helpt het scanproces te versnellen, omdat het antivirusprogramma geen gedetailleerde analyse van elk bestand hoeft uit te voeren om te bepalen of het schadelijk is of niet. In plaats daarvan kan het de hashwaarden van bestanden vergelijken met die op de zwarte/witte lijst om snel bekende bedreigingen of vertrouwde apps te identificeren.
Zwarte lijst
In de context van cybersecurity- en antivirussoftware is een zwarte lijst een lijst met bekende kwaadaardige bestanden of delen van deze bestanden. Wanneer een antivirusprogramma een computer of netwerk scant, vergelijkt het de bestanden en entiteiten die het tegenkomt met de zwarte lijst om eventuele bedreigingen te identificeren. Als een bestand of entiteit overeenkomt met een vermelding op de zwarte lijst, onderneemt het antivirusprogramma actie om het te verwijderen of in quarantaine te plaatsen om te voorkomen dat het schade veroorzaakt.
Hoewel zwarte lijsten nuttig kunnen zijn bij het detecteren en voorkomen van bekende bedreigingen, zijn ze niet altijd effectief bij het beschermen tegen nieuwe en onbekende bedreigingen. Aanvallers kunnen verschillende technieken gebruiken, zoals verduistering of polymorfisme, om de code of het gedrag van een bestand of entiteit te wijzigen om detectie door antivirusprogramma's te omzeilen.
Daarom gebruiken antivirusprogramma's vaak een combinatie van technieken, zoals whitelisting en op gedrag gebaseerde detectie, als aanvulling op het gebruik van zwarte lijsten en om een uitgebreidere bescherming te bieden tegen een breder scala aan bedreigingen.
Witte lijst
In de context van cyberbeveiliging en antivirussoftware is een witte lijst een lijst met vertrouwde bestanden waarvan bekend is dat ze veilig zijn. Als een bestand of entiteit overeenkomt met een vermelding op de witte lijst, staat het antivirusprogramma toe dat het wordt geopend/uitgevoerd zonder enige actie te ondernemen, omdat het als veilig wordt beschouwd.
Witte lijsten zijn nuttig bij het voorkomen van valse positieven in antivirus- en beveiligingsprogramma's. Valse positieven doen zich voor wanneer een programma of bestand als kwaadaardig of schadelijk wordt gemarkeerd terwijl het feitelijk veilig is. Door een witte lijst te gebruiken kunnen beveiligingsprogramma's deze valse positieven omzeilen, wat tijd kan besparen en onnodige waarschuwingen kan voorkomen.
Het gebruik van hashes en zwarte/witte lijsten kan een effectieve manier zijn om bescherming te bieden tegen bekende bedreigingen en valse positieven in antivirus- en beveiligingsprogramma's te voorkomen.
Waarom gebruiken antivirussen verschillende hash-algoritmen?
Antivirusprogramma's gebruiken om verschillende redenen meerdere hash-algoritmen:
- Weerstand tegen botsingsaanvallenHoewel zwarte lijsten effectief kunnen zijn bij het detecteren en voorkomen van bekende bedreigingen, zijn ze niet onfeilbaar. Aanvallers kunnen verschillende technieken gebruiken om detectie te omzeilen, zoals het aanpassen van de gegevens om te voorkomen dat ze overeenkomen met de handtekeningen op de zwarte lijst. Deze technieken worden ‘botsingsaanvallen’ genoemd. <br> Een botsingsaanval is een soort cryptografische aanval waarbij een aanvaller twee verschillende invoer probeert te vinden, zoals bestanden of berichten, die dezelfde hashwaarde produceren wanneer ze door een hashfunctie worden gevoerd (botsing). Het doel van een botsingsaanval is het creëren van een paar inputs die kunnen worden gebruikt om een systeem te ondermijnen dat afhankelijk is van de integriteit van hashwaarden, zoals digitale handtekeningen, wachtwoordauthenticatie of controles van de gegevensintegriteit. Als een aanvaller een botsing kan vinden, kan hij deze gebruiken om de beveiligingsmaatregelen te omzeilen die afhankelijk zijn van de hashfunctie. <br> Om het risico op botsingsaanvallen te beperken, gebruiken antivirussen sterke hash-functies die bestand zijn tegen aanvallen, en gebruiken ze meerdere hash-functies tegelijkertijd. Als een antivirusprogramma bijvoorbeeld alleen het MD5-hash-algoritme gebruikt, kan een aanvaller mogelijk een kwaadaardig bestand maken dat dezelfde MD5-hash heeft als een legitiem bestand, en het antivirusprogramma ertoe verleiden het schadelijke bestand als veilig te behandelen. Het gebruik van meerdere hash-algoritmen, zoals MD5, SHA-1 en SHA-256, maakt het echter moeilijker voor een aanvaller om een botsingsaanval uit te voeren die tegen alle algoritmen tegelijk zou werken.
- EfficiëntieVerschillende hash-algoritmen hebben verschillende rekenvereisten, en sommige kunnen efficiënter zijn dan andere, afhankelijk van de bestandsgrootte, het type of andere factoren. Door meerdere hash-algoritmen te gebruiken, kunnen antivirusprogramma's het meest geschikte algoritme voor een bepaalde situatie selecteren, wat tijd en verwerkingskracht kan besparen. SHA-256 kan bijvoorbeeld rekenintensiever zijn dan MD5, dus een antivirusprogramma kan ervoor kiezen om MD5 te gebruiken voor kleinere bestanden en SHA-256 voor grotere bestanden.
- FlexibiliteitVerschillende hash-algoritmen zijn ontworpen voor verschillende gebruiksscenario's en toepassingen. Door meerdere hash-algoritmen te gebruiken, kunnen antivirusprogramma's zich aanpassen aan verschillende behoeften en scenario's, zoals het detecteren van malware, het verifiëren van de bestandsintegriteit of het detecteren van geknoei of wijziging. Een forensisch onderzoeker kan bijvoorbeeld een ander hash-algoritme gebruiken dan een antivirusprogramma om ervoor te zorgen dat gegevens tijdens een onderzoek niet worden gewijzigd.
Het gebruik van meerdere hash-algoritmen is een best practice bij de ontwikkeling van cyberbeveiligings- en antivirussoftware, omdat het robuustheid, compatibiliteit, efficiëntie en flexibiliteit biedt bij het detecteren en voorkomen van cyberdreigingen.
Hoe herkennen antivirussen soortgelijke maar niet identieke gegevens en bestanden?
Soortgelijke maar niet identieke bestanden kunnen een probleem vormen in de cyberbeveiliging, omdat ze door aanvallers kunnen worden gebruikt om detectie door antivirussoftware te omzeilen.
Een aanvaller kan bijvoorbeeld een bekend malwarebestand nemen en kleine wijzigingen aanbrengen in de code of structuur ervan, zoals het wijzigen van namen van variabelen of het herschikken van instructies. Deze wijzigingen kunnen voldoende zijn om een nieuw bestand te maken dat vergelijkbaar is met, maar niet identiek is aan het oorspronkelijke malwarebestand, en dat mogelijk niet wordt gedetecteerd door antivirussoftware die afhankelijk is van traditionele, op hash gebaseerde detectiemethoden.
Bovendien kunnen aanvallers vergelijkbare, maar niet identieke bestanden gebruiken om polymorfe malware te creëren, die bij elke infectie de code of structuur kan veranderen om detectie te voorkomen. Polymorfe malware kan zeer moeilijk te detecteren zijn met traditionele antivirustechnieken, die afhankelijk zijn van het herkennen van specifieke patronen of handtekeningen in de malwarecode.
Om dit probleem op te lossen, gebruiken antivirussen vage hasj.
Fuzzy hashing is een techniek die door sommige antivirussoftware wordt gebruikt om vergelijkbare maar niet identieke bestanden te detecteren, inclusief polymorfe malware. Door een bestand in kleinere stukjes op te delen en hashes van die stukjes te vergelijken met die van andere bestanden, kan fuzzy hashen bestanden identificeren die een vergelijkbare code of structuur hebben, zelfs als ze niet identiek zijn.
Fuzzy hashing werkt door reeksen bytes te identificeren die regelmatig in het bestand voorkomen. Deze reeksen, ook wel ‘chunks’ genoemd, worden vervolgens gehasht met behulp van een cryptografische hashfunctie om een hashwaarde te genereren. De hashwaarden van de chunks worden vervolgens vergeleken met die van andere bestanden om chunks te identificeren die vergelijkbaar zijn.
Het voordeel van fuzzy hashing is dat het overeenkomsten kan detecteren, zelfs als bestanden zijn gewijzigd of onduidelijk gemaakt, waardoor het een krachtig hulpmiddel is voor het identificeren van varianten van bekende malware. Als een aanvaller bijvoorbeeld een bekend malwarebestand wijzigt door de namen van variabelen of functies te wijzigen, is het mogelijk dat traditionele, op hash gebaseerde detectiemethoden het gewijzigde bestand niet detecteren. Fuzzy hashing kan het gewijzigde bestand echter nog steeds detecteren door delen te identificeren die vergelijkbaar zijn met die van het originele malwarebestand.
In tegenstelling tot cryptografische hash-algoritmen zoals MD5, SHA-1 of SHA-512, produceren fuzzy hash-algoritmen hash-waarden van variabele lengte die zijn gebaseerd op de gelijkenis van de invoergegevens.
Voordelen van fuzzy hashes
- Detectie van vergelijkbare bestanden: Fuzzy hashes kunnen vergelijkbare bestanden detecteren, zelfs als ze enigszins zijn gewijzigd, wat handig is voor het identificeren van varianten van bekende malware.
- Minder valse positieven: Fuzzy hashes kunnen het aantal valse positieven verminderen dat wordt gegenereerd door traditionele op hash gebaseerde detectiemethoden. Dit komt omdat fuzzy hashes bestanden kunnen detecteren die vergelijkbaar zijn met maar niet identiek zijn aan bekende malware.
- Veerkracht tegen verduistering: Fuzzy hashes zijn beter bestand tegen verduisteringstechnieken die door aanvallers worden gebruikt om detectie te omzeilen. Dit komt omdat het fuzzy hashing-algoritme het bestand in kleinere stukjes opsplitst en voor elk stukje hashes genereert, waardoor het voor een aanvaller moeilijker wordt om het bestand op een manier te wijzigen die detectie omzeilt.
Beperkingen van fuzzy hashing
- Valse positieve punten: Fuzzy hashing kan valse positieven opleveren, waarbij legitieme bestanden als kwaadaardig worden gemarkeerd omdat ze een vergelijkbare code of structuur hebben als bekende malware. Dit kan gebeuren als de bestanden gemeenschappelijke bibliotheken of raamwerken delen.
- Prestatie: Fuzzy hashing kan rekenintensief zijn, vooral bij grote bestanden. Dit kan het scanproces vertragen en de systeemprestaties beïnvloeden.
- Groottebeperkingen: Fuzzy hashing werkt mogelijk niet goed op zeer kleine bestanden of bestanden met een lage entropie, omdat er mogelijk niet genoeg unieke chunks zijn om betekenisvolle hashes te genereren.
- Knoeien: Fuzzy hashing is mogelijk niet effectief als een aanvaller het specifiek target en een bestand wijzigt om detectie te voorkomen. Een aanvaller kan bijvoorbeeld opzettelijk de structuur van een bestand wijzigen om te voorkomen dat het door fuzzy hashing wordt geïdentificeerd.
Wat is het verschil tussen cryptografische hash-algoritmen en fuzzy hash-algoritmen?
Cryptografische hash-algoritmen en fuzzy-hash-algoritmen worden beide gebruikt in de cyberbeveiliging, maar ze hebben verschillende doeleinden en kenmerken.
Cryptografische hash-algoritmen, zoals SHA-256 en MD5, zijn ontworpen om data-integriteit en authenticiteit te bieden door unieke hash-waarden van vaste lengte te genereren die bijna onmogelijk te reverse-engineeren zijn. Cryptografische hash-algoritmen worden gebruikt om de integriteit van gegevens te verifiëren.
Fuzzy hash-algoritmen, zoals SSDEEP, zijn ontworpen om vergelijkbare maar niet identieke gegevens te identificeren, zoals bestanden die zijn gewijzigd of opnieuw verpakt door malware-auteurs. Fuzzy hashing maakt gebruik van een 'sliding window'-techniek om gegevens in kleine stukjes te verdelen en probabilistische hashes van variabele lengte te genereren die worden vergeleken met een database met bekende malware-hashes om potentieel kwaadaardige bestanden te identificeren.
Cryptografische hash-algoritmen zijn ontworpen om botsingsbestendig te zijn, wat betekent dat het uiterst moeilijk is om twee inputs te vinden die dezelfde hash-output produceren. Fuzzy hash-algoritmen hoeven niet botsingsbestendig te zijn, omdat ze zijn ontworpen om overeenkomsten tussen bestanden te detecteren in plaats van unieke hash-uitvoer te produceren.
Het belangrijkste verschil tussen cryptografische hash-algoritmen en fuzzy-hash-algoritmen is hun niveau van determinisme. Cryptografische hash-algoritmen produceren deterministische hashes van vaste lengte die uniek zijn voor elke invoer, terwijl fuzzy hash-algoritmen probabilistische hashes van variabele lengte produceren die vergelijkbaar zijn voor vergelijkbare invoer.
Welke fuzzy hashing-algoritmen gaan we gebruiken in onze oplossing?
In onze oplossing gaan we SSDEEP en TLSH gebruiken.
ssdeep is een fuzzy hash-algoritme dat wordt gebruikt voor het identificeren van vergelijkbare maar niet identieke gegevens, zoals malwarevarianten. Het werkt door een hashwaarde te genereren die de gelijkenis van de invoergegevens vertegenwoordigt, in plaats van een unieke identificatie zoals cryptografische hashfuncties. De uitvoer van ssdeep heeft een variabele lengte en is probabilistisch, waardoor zelfs kleine verschillen tussen twee bestanden kunnen worden gedetecteerd. ssdeep wordt vaak gebruikt bij de analyse en detectie van malware, en is ook geïntegreerd in verschillende beveiligingstools en antivirussoftware.
TLSH (Trend Micro Locality Sensitive Hash) is een fuzzy hash-algoritme dat wordt gebruikt voor het identificeren van vergelijkbare maar niet identieke gegevens, zoals malwarevarianten. Het werkt door een hashwaarde te creëren die de unieke kenmerken van de invoergegevens vastlegt, zoals bytefrequentie en volgorde. De uitvoer van TLSH heeft een variabele lengte en is probabilistisch, waardoor overeenkomsten kunnen worden gedetecteerd, zelfs als de invoergegevens zijn gewijzigd of versluierd. TLSH wordt vaak gebruikt bij de analyse en detectie van malware, en is ook geïntegreerd in verschillende beveiligingstools en antivirussoftware.
ssdeep en TLSH gebruiken beide afstandsmetrieken om de gelijkenis tussen twee hashwaarden te bepalen. De afstandsstatistieken die door ssdeep en TLSH worden gebruikt, zijn echter verschillend.
ssdeep gebruikt de statistiek "fuzzy hash distance" om de afstand tussen twee hashwaarden te berekenen. Deze afstandsmetriek is gebaseerd op het aantal overeenkomende en niet-overeenkomende blokken tussen de twee hashes, evenals op de grootte van de hashes. De afstandsmetriek is een percentagewaarde die varieert van 0 tot 100, waarbij 0 betekent dat de twee hashes identiek zijn, en 100 betekent dat de twee hashes volledig verschillend zijn.
TLSH gebruikt daarentegen de ‘total diff’-metriek om de afstand tussen twee hashwaarden te berekenen. Deze afstandsmetriek is gebaseerd op het verschil tussen de plaatsgevoelige kenmerken van de twee invoergegevenssets. De uitvoer van de statistiek 'totaal verschil' is een waarde tussen 0 en 1000, waarbij 0 betekent dat de twee hashwaarden identiek zijn, en 1000 betekent dat de twee hashwaarden compleet verschillend zijn.
Het bouwen van de hashmodule
Voor onze oplossing zullen we open-sourcebibliotheken gebruiken:
- PolarSSL: https://polarssl.org/PolarSSL is een gratis en open-source softwarebibliotheek voor het implementeren van cryptografische protocollen zoals Transport Layer Security (TLS), Secure Sockets Layer (SSL), Datagram Transport Layer Security (DTLS). Het biedt verschillende cryptografische algoritmen en protocollen, waaronder hash-functies, symmetrische en asymmetrische codering, digitale handtekeningen en algoritmen voor sleuteluitwisseling. PolarSSL is ontworpen om lichtgewicht en efficiënt te zijn, waardoor het geschikt is voor gebruik in omgevingen met beperkte middelen.
- ssdeep: http://ssdeep.sf.net/
- TLSH: https://github.com/trendmicro/tlsh/
Nadat we de bibliotheken in het project hebben geïmplementeerd, voegen we een eenvoudige code toe:
struct HashData
{
 BYTE md5[16];
 BYTE sha1[20];
 BYTE sha512[64];
 std::string ssdeep;
 std::string tlsh;
};

HashData hash(const void* buff, uint64_t size)
{
 HashData snap = {};

 hashes::md5(buff, size, snap.md5);
 hashes::sha1(buff, size, snap.sha1);
 hashes::sha4(buff, size, snap.sha512);

 snap.ssdeep = hashes::ssdeepHash(buff, size);
 snap.tlsh = hashes::tlshHash(buff, size);

 return snap;
}
De hashmodule controleren
Het is tijd om de hashmodule te testen! Om dit te doen, maken we een tekstbestand met de volgende inhoud:
All the World`s a Stage by William Shakespeare
All the world`s a stage,
And all the men and women merely players;
They have their exits and their entrances,
And one man in his time plays many parts,
His acts being seven ages. At first, the infant,
Mewling and puking in the nurse`s arms.
Then the whining schoolboy, with his satchel
And shining morning face, creeping like snail
Unwillingly to school. And then the lover,
Sighing like furnace, with a woeful ballad
Made to his mistress` eyebrow. Then a soldier,
Full of strange oaths and bearded like the pard,
Jealous in honor, sudden and quick in quarrel,
Seeking the bubble reputation
Even in the cannon`s mouth. And then the justice,
In fair round belly with good capon lined,
With eyes severe and beard of formal cut,
Full of wise saws and modern instances;
And so he plays his part. The sixth age shifts
Into the lean and slippered pantaloon,
With spectacles on nose and pouch on side;
His youthful hose, well saved, a world too wide
For his shrunk shank, and his big manly voice,
Turning again toward childish treble, pipes
And whistles in his sound. Last scene of all,
That ends this strange eventful history,
Is second childishness and mere oblivion,
Sans teeth, sans eyes, sans taste, sans everything.
TEST 1: maak twee identieke bestanden met dezelfde inhoud (tekst hierboven) en bereken hashes.


SSDEEP zegt dat de bestanden 100% identiek zijn. TLSH zegt dat er 0% verschillen zijn tussen bestanden.
TEST 2: Maak twee identieke bestanden met dezelfde inhoud, breng wijzigingen aan in het tweede bestand en bereken hashes
Inhoud tweede bestand:
All the World`s a Stage by William Shakespeare
O lovely maidens, fall in love,
But not with Muscovites,
For Muscovites are foreign folk,
They do not treat you right.
A Muscovite will love for sport,
And laughing go away;
They have their exits and their entrances,
And one man in his time plays many parts,
His acts being seven ages. At first, the infant,
Mewling and puking in the nurse`s arms.
Then the whining schoolboy, with his satchel
And shining morning face, creeping like snail
Unwillingly to school. And then the lover,
Sighing like furnace, with a woeful ballad
Made to his mistress` eyebrow. Then a soldier,
Full of strange oaths and bearded like the pard,
Jealous in honor, sudden and quick in quarrel,
Seeking the bubble reputation
Even in the cannon`s mouth. And then the justice,
In fair round belly with good capon lined,
With eyes severe and beard of formal cut,
Full of wise saws and modern instances;
And so he plays his part. The sixth age shifts
Into the lean and slippered pantaloon,
With spectacles on nose and pouch on side;
His youthful hose, well saved, a world too wide
For his shrunk shank, and his big manly voice,
Turning again toward childish treble, pipes
And whistles in his sound. Last scene of all,
That ends this strange eventful history,
Is second childishness and mere oblivion,
Sans teeth, sans eyes, sans taste, sans everything.

SSDEEP zegt dat de bestanden voor 88% identiek zijn. TLSH zegt dat er 4,7% verschillen zijn tussen de bestanden.
TEST 3: bereken hashes voor twee totaal verschillende tekstbestanden
Inhoud tweede bestand:
"Katerina", poem of Taras Shevchenko
(translated by John Weir)

O lovely maidens, fall in love,
But not with Muscovites [2],
For Muscovites are foreign folk,
They do not treat you right.
A Muscovite will love for sport,
And laughing go away;
He`ll go back to his Moscow land
And leave the maid a prey
To grief and shame...
It could be borne
If she were all alone,
But scorn is also heaped upon
Her mother frail and old.
The heart e`en languishing can sing –
For it knows how to wait;
But this the people do not see:
“A strumpet!“ they will say.
O lovely maidens, fall in love,
But not with Muscovites,
For Muscovites are foreign folk,
They leave you in a plight.
Young Katerina did not heed
Her parent`s warning words,
She fell in love with all her heart,
Forgetting all the world.

The orchard was their trysting-place;
She went there in the night
To meet her handsome Muscovite,
And thus she ruined her life.
Her anxious mother called and called
Her daughter home in vain;
There where her lover she caressed,
The whole night she remained.
Thus many nights she kissed her love
With passion strong and true,
The village gossips meanwhile hissed:
“A girl of ill repute!”
Let people talk, let gossips prate,
She does not even hear:
She is in love, that`s all she cares,
Nor feels disaster near.
Bad tidings came of strife with Turks,
The bugles blew one morn:
Her Muscovite went off to war,
And she remained at home.
A kerchief o`er her braids they placed
To show she`s not a maid,
But Katerina does not mind,
Her lover she awaits.
He promised her that he’d return
If he was left alive,
That he`d come back after the war –
And then she`d be his wife,
An army bride, a Muscovite
Herself, her ills forgot,
And if in meantime people prate,
Well, let the people talk!
She does not worry, not a bit –
The reason that she weeps
Is that the girls at sundown sing
Without her on the streets.
No, Katerina does not fret –
And jet her eyelids swell,
And she at midnight goes to fetch

The water from the well
So that she won`t by foes be seen;
When to the well she comes,
She stands beneath the snowball-tree
And sings such mournful songs,
Such songs of misery and grief,
The rose .itself must weep.
Then she comes home - content that she
By neighbours was not seen.
No, Katerina does not fret.
She`s carefree as can be -
With her new kerchief on her head
She looks out on the street.
So at the window day by day
Six months she sat in vain....
With sickness then was overcome,
Her body racked with pain.
Her illness very grievous proved.
She barely breathed for days ...
When it was over - by the stove
She rocked her tiny babe.
The gossips` tongues now got free rein.
The other mothers jibed
That soldiers marching home again
At her house spent the night.
“Oh, you have reared a daughter fair.
And not alone beside
The stove she sits - she`s drilling there
A little Muscovite.
She found herself a brown-eyed son...
You must have taught her how!...
Oh fie on ye, ye prattle tongues,
I hope yourselves you`ll feel
Someday such pains as she who bore
A son that you should jeer!
Oh, Katerina, my poor dear!
How cruel a fate is thine!

SSDEEP zegt dat de bestanden totaal verschillend zijn, met 0% overeenkomsten. TLSH zegt echter dat de bestanden slechts 27,1% van elkaar verschillen.
Waarom is dat? We houden immers rekening met de afstand tussen twee totaal verschillende tekstbestanden, toch?
Het punt is dat, zoals we hierboven zeiden, het TLSH-algoritme rekening houdt met frequenties. Ondanks dat de teksten verschillend zijn, zijn ze toch in dezelfde taal geschreven, gebruiken ze hetzelfde alfabet en bevatten ze een aantal dezelfde woorden. Deze functie van dit hash-algoritme helpt bij het detecteren van wijzigingen in kwaadaardige bestanden.
TEST 4: vergelijk 2 Windows systeembestanden

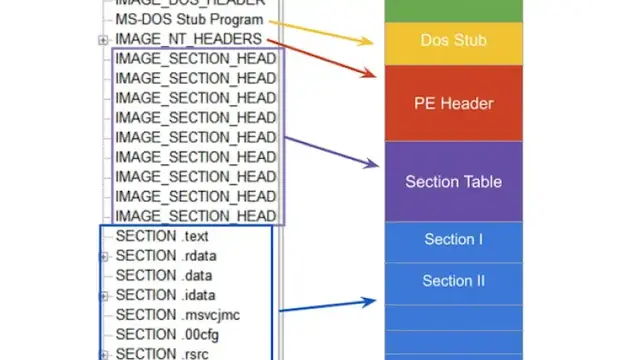
SSDEEP zegt dat de bestanden totaal verschillend zijn, met 0% overeenkomsten. Het TLSH-algoritme zegt echter dat de bestanden slechts 14,5% van elkaar verschillen. Dit is gedeeltelijk te wijten aan het feit dat de bestanden hoogstwaarschijnlijk zijn gebouwd door dezelfde compiler, door hetzelfde bedrijf, en mogelijk met behulp van dezelfde codepatronen. De bestanden hebben vergelijkbare VERSION_INFO- en MZ-headers.
TEST 5: vergelijk 2 systeembestanden en ons hashpair.exe-bestand

SSDEEP zegt dat de bestanden totaal verschillend zijn, met 0% overeenkomsten. Het TLSH-algoritme zegt dat de bestanden aanzienlijk verschillen, namelijk 73,3%. Deze bestanden zijn samengesteld door verschillende bedrijven, met behulp van verschillende bibliotheken en verschillende compilers. Deze bestanden hebben verschillende VERSION_INFO en verschillende MZ-headers. Met het TLSH-algoritme kunt u uitvoerbare bestanden categoriseren, waardoor u soortgelijke kwaadaardige bestanden of kwaadaardige bestanden van dezelfde familie kunt identificeren.
Lijst met gebruikte hulpmiddelen
- WinMerge: https://winmerge.orgWinMerge is een Open Source-hulpmiddel voor differentiëren en samenvoegen voor Windows. WinMerge kan zowel mappen als bestanden vergelijken en de verschillen presenteren in een visueel tekstformaat dat gemakkelijk te begrijpen en te hanteren is.
- Kladblok++: https://notepad-plus-plus.org/downloadsNotepad++ is een gratis (zoals in “vrije meningsuiting” en ook zoals in “gratis bier”) broncode-editor en Kladblok-vervanging die verschillende talen ondersteunt. Het draait in de MS Windows-omgeving en het gebruik ervan valt onder de GNU General Public License.
GITHUB
Je kunt de code van het hele project vinden op onze github:https://github.com/SToFU-Systems/DSAVE
WAT IS HET VOLGENDE?
Wij waarderen uw steun en kijken uit naar uw voortdurende betrokkenheid bij onze gemeenschap.
In het volgende artikel zullen we samen met u de eenvoudigste PE-resource-parser schrijven.
Eventuele vragen van de auteurs van het artikel kunnen worden gestuurd naar de e-mail: Articles@stofu.io
Bedankt voor uw aandacht en een fijne dag!